
Secure web gateway
Une navigation sûre et simple
Protégez vos utilisateurs contre les menaces web grâce à des politiques centralisées et des contrôles clairs. Une conception gérée dans le cloud réduit la charge de l’équipe IT tout en maintenant des performances élevées.
- Bloquez les malwares, le phishing et les sites à risque
- Faites respecter l’utilisation acceptable sur tous vos sites
- Bénéficiez d’une visibilité claire et de rapports précis
Qu’est-ce qu’une Secure Web Gateway (SWG) ?
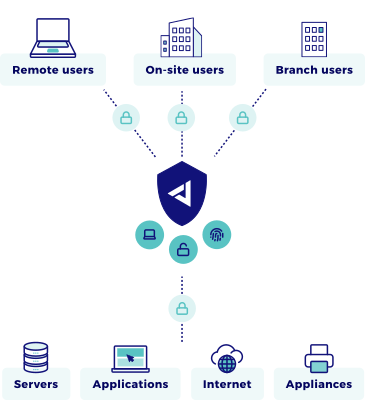
Une Secure Web Gateway inspecte et contrôle le trafic web pour que les utilisateurs puissent naviguer en toute sécurité. Elle applique des politiques telles que la catégorisation des URL, l’inspection anti-malware et le contrôle des données avant que le trafic n’atteigne Internet. La SWG de Jimber est gérée dans le cloud et s’appuie sur des politiques basées sur l’identité : vos équipes préservent l’utilisation acceptable, la conformité et la productivité des utilisateurs, sans infrastructure lourde ni maintenance complexe.
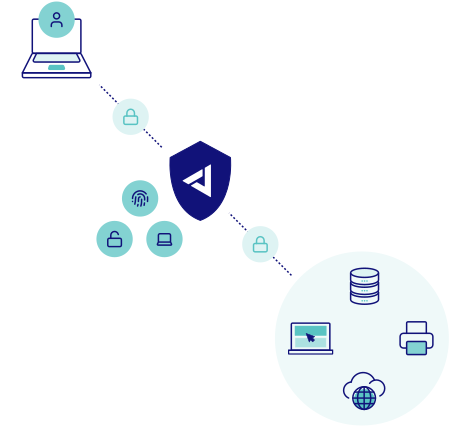
Identité et politiques
Associez les utilisateurs et les groupes à des règles d’accès web.
Inspection en ligne
Appliquez des filtres d’URL, l’inspection TLS et des contrôles des menaces en temps réel.
Appliquer et rendre compte
Autorisez, bloquez ou avertissez, puis consignez les événements dans des tableaux de bord.
Comment fonctionne une Secure Web Gateway
Pourquoi choisir une Secure Web Gateway
- Plus de 95 % des domaines malveillants connus bloqués grâce aux catégories et aux flux de renseignements sur les menaces.
- Une utilisation acceptable cohérente, au bureau comme pour les collaborateurs à distance.
- Moins de tickets grâce à des politiques centralisées et réutilisables.
- Des rapports clairs pour les audits et la direction.
- Une adoption du SaaS plus sûre grâce à des contrôles basés sur l’identité.
Fonctionnalités clés
- Contrôle des menaces et des accès
- Filtrage par URL et par catégorie : autorisez, bloquez ou avertissez par groupe et par appareil.
- Protection contre les malwares et le phishing : contrôles en temps réel des destinations à risque.
- Politiques et identité
- Règles basées sur l’identité : liez les politiques aux utilisateurs, aux groupes et à la conformité des appareils.
- Contrôles horaires et géographiques : adaptez les règles selon le site ou le calendrier.
- Exploitation et visibilité
- Tableau de bord central : suivez l’activité, les alertes et les déclenchements de politiques dans une seule console.
- Rapports et exports : des synthèses pour les audits et les revues d’équipe.
- Inspection du trafic
- Inspection TLS : déchiffrez, inspectez et rechiffrez le trafic HTTPS en ligne.
- Contrôle des applications : détectez et encadrez l’usage du SaaS et du shadow IT.
Pourquoi Jimber pour la Secure Web Gateway
- Un déploiement et une exploitation simples depuis une seule console gérée dans le cloud.
- Zero Trust par défaut, avec des politiques basées sur l’identité et une navigation au moindre privilège.
- Un modèle multi-tenant pensé pour les partenaires, adapté à l’échelle des MSP et à la création d’offres de services.
- Une plateforme européenne fiable, alignée sur les exigences du RGPD et de NIS2.
Découvrez Jimber en action
Offrez à vos équipes une navigation sûre grâce à des politiques basées sur l’identité et des contrôles clairs. Profitez d’une présentation guidée de la console gérée dans le cloud et découvrez comment déployer des politiques Secure Web Gateway pour vos utilisateurs, appareils et sites, avec des rapports prêts pour l’audit.
FAQ sur la Secure Web Gateway
Quelle est la différence entre une SWG et un pare-feu ?
Un pare-feu contrôle le trafic au niveau de la couche réseau, par adresse IP et par port. Une SWG inspecte le trafic web au niveau de la couche applicative et filtre les URL, les catégories et le contenu pour stopper les menaces avant qu’elles n’atteignent les utilisateurs.
Comment une SWG applique-t-elle le Zero Trust ?
Une SWG lie les politiques à l’identité vérifiée de l’utilisateur et à la conformité de l’appareil, et n’accorde l’accès qu’aux destinations approuvées. Chaque requête est inspectée en ligne, ce qui bloque les sites à risque même pour les utilisateurs authentifiés.
Quel est l’impact sur la latence et les performances ?
L’inspection en ligne n’ajoute qu’un délai minimal. La mise en cache, un déchiffrement TLS optimisé et l’ajustement des politiques maintiennent une navigation rapide, tout en appliquant les contrôles et la détection des menaces en temps réel.
Puis-je le déployer dans des réseaux OT ?
Oui. Placez la SWG en amont des terminaux opérateurs et des postes d’ingénierie. Associez-la à NIAC pour contrôler l’accès web des appareils sans agent, sans perturber les processus de production.
Quelles données de télémétrie sont collectées ?
Les requêtes d’URL, les correspondances de catégories, les décisions de politique, les menaces détectées et l’activité des utilisateurs. La durée de conservation s’aligne sur vos besoins d’audit et sur les exigences européennes en matière de conformité.
Comment gérer les faux positifs ?
Commencez en mode avertissement pour consigner les correspondances sans bloquer. Affinez les filtres de catégories et ajoutez des exceptions par groupe, puis passez en mode blocage une fois les règles validées.
Remplace-t-elle mon proxy ?
Oui, c’est possible. La SWG offre le filtrage, la journalisation et la protection contre les menaces d’un proxy traditionnel, avec en plus l’intégration des identités et des politiques centralisées, ce qui élimine les équipements distincts.