
Sécurité Zero Trust
Ne jamais faire confiance. Toujours vérifier. Partout.
Une seule plateforme gérée dans le cloud. Zero Trust par défaut. Un contrôle total sur les utilisateurs, les applications et les appareils : du bureau au télétravail.
- 56 % de coûts de violation en moins
- 3 semaines de déploiement
- 1 plateforme pour le Zero Trust
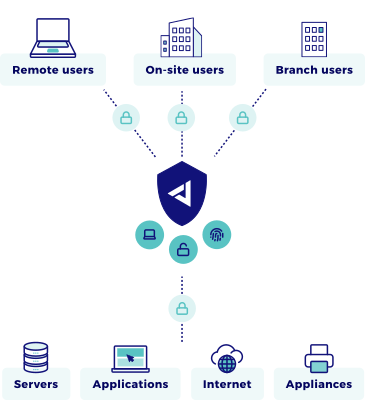
Le défi de la sécurité Zero Trust
Les organisations savent que la cybersécurité est essentielle, mais les approches traditionnelles ne suffisent plus.
- Les VPN semblent familiers, mais donnent trop d’accès une fois connecté
- La sécurité périmétrique ne peut pas arrêter les déplacements latéraux après une intrusion
- La multiplication des outils crée de la complexité et des angles morts
- Les appareils personnels et l’IoT brouillent les frontières de la sécurité
- Les processus manuels ne peuvent pas suivre le rythme des menaces modernes
- La conformité exige un moindre privilège démontrable
Le résultat ? Une fois entrés, les attaquants circulent librement dans votre réseau.
Vérifier chaque connexion
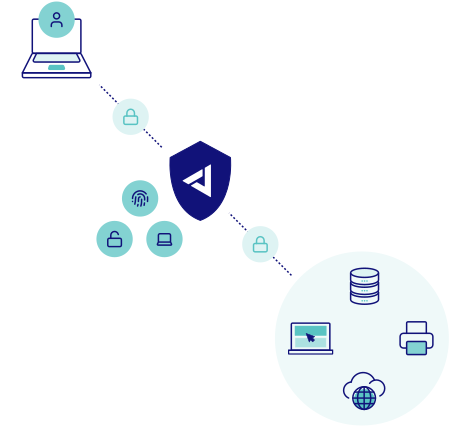
Aucune confiance implicite basée sur l’emplacement réseau. Chaque demande d’accès valide l’identité, l’état de l’appareil et le contexte avant d’accorder des autorisations précises.
Moindre privilège par défaut
Les utilisateurs et les appareils n’accèdent qu’à des applications précises, rien de plus. Des identifiants compromis se heurtent immédiatement à des barrières, pas à l’ensemble de votre réseau.
Réévaluation continue
Les décisions d’accès ne sont pas permanentes. La surveillance en temps réel détecte les anomalies et ajuste automatiquement les autorisations selon le comportement et le risque.
Un vrai Zero Trust
pour votre organisation
Jimber n’ajoute pas de fonctions Zero Trust à une infrastructure héritée. Nous avons conçu chaque composant autour du principe « ne jamais faire confiance, toujours vérifier ».
Cinq composants, une plateforme Zero Trust
- ZTNA Network Isolation
Remplacez l’accès tout-ou-rien du VPN par des autorisations propres à chaque application. Chaque connexion isolée. Aucun déplacement latéral possible.
- Secure Web Gateway (SWG)
Bloquez les menaces avant qu’elles n’atteignent les terminaux. Les politiques Zero Trust s’étendent à la navigation web et empêchent l’exfiltration de données et le vol d’identifiants.
- SD-WAN
Le Zero Trust ne s’arrête pas aux applications. Sécurisez la connectivité entre sites avec les mêmes principes de vérification préalable sur toute votre infrastructure.
- Endpoint Detection & Response (EDR)
Le Zero Trust vérifie qui se connecte ; l’EDR vérifie ce qui s’exécute sur l’appareil. Les ransomwares et fichiers malveillants sont arrêtés avant de pouvoir abuser de cet accès.
- Firewall as a Service (FWaaS)
Des règles de pare-feu dans le cloud basées sur l’identité, identiques pour chaque utilisateur et chaque site. Le trafic réseau est vérifié d’abord, tout comme les applications.
Approche traditionnelle vs. Jimber
- Traditionnel
- Confiance basée sur l’emplacement
- Accès réseau tout-ou-rien
- Confiance présumée après la connexion
- Identifiants = accès au réseau
- Les intrusions se propagent librement
- Le VPN donne accès à tout
- Jimber
- Chaque connexion est vérifiée
- Autorisations par application
- Authentification continue
- Identifiants = accès minimal uniquement
- La microsegmentation contient les menaces
- ZTNA isole chaque session
Ce que cela signifie pour votre organisation
Après la mise en place de la plateforme Zero Trust de Jimber, les organisations constatent un changement profond dans le fonctionnement de leur sécurité.
Des identifiants volés ne signifient plus une compromission totale. Les attaquants se heurtent à des barrières à chaque étape, pas seulement au périmètre. Les déplacements latéraux deviennent impossibles.
Les audits de conformité deviennent simples. Chaque décision d’accès est journalisée avec son contexte complet. Et les intrusions restent limitées à une seule application, pas à des réseaux entiers.
Sécurisez votre organisation en toute simplicité
Cessez de faire confiance au périmètre de votre réseau. Vérifiez chaque utilisateur, chaque appareil, à chaque fois. La plateforme Real Zero Trust de Jimber offre une sécurité complète depuis une seule console.
Questions fréquentes
Qu’est-ce que la sécurité Zero Trust ?
Le Zero Trust est un modèle de sécurité fondé sur le principe « ne jamais faire confiance, toujours vérifier ». Contrairement à la sécurité périmétrique traditionnelle, qui fait confiance à tout ce qui se trouve dans le réseau, le Zero Trust traite chaque demande d’accès comme potentiellement hostile. Chaque utilisateur et chaque appareil doit prouver son identité et respecter les exigences de sécurité avant d’accéder à des applications précises, où qu’il se trouve.
En quoi le Zero Trust diffère-t-il des VPN et des pare-feu ?
Les pare-feu et les VPN protègent le périmètre du réseau. Une fois à l’intérieur, l’accès est généralement large. Le Zero Trust opère au niveau des applications. Chaque connexion est isolée et vérifiée. Les utilisateurs obtiennent des autorisations précises pour des applications données, et non pour des segments de réseau entiers.
Le Zero Trust peut-il être déployé rapidement dans les entreprises de taille moyenne ?
Oui. Notre plateforme SASE est cloud-native et indépendante du matériel. Les contrôleurs virtuels s’installent en quelques heures. La plupart des organisations finalisent un déploiement Zero Trust complet en 2 à 4 semaines, généralement avec peu ou pas d’interruption grâce à une approche progressive.
Avons-nous besoin de nouveau matériel pour le Zero Trust ?
Non. Notre plateforme SASE est indépendante du matériel et 100 % cloud-native. Pour la plupart des environnements, des contrôleurs virtuels suffisent. Nous proposons des appliances physiques en option pour des cas spécifiques, comme les sites à fort débit ou les environnements OT industriels.
Comment le Zero Trust fonctionne-t-il pour les utilisateurs à distance et le travail hybride ?
L’architecture Zero Trust est conçue pour les équipes hybrides. Les utilisateurs à distance sont soumis à la même politique Zero Trust que les utilisateurs sur site. Ils s’authentifient une seule fois et obtiennent un accès sécurisé et granulaire aux seules applications auxquelles ils ont droit, où qu’ils se trouvent. Les VPN encombrants deviennent totalement inutiles.
Comment le Zero Trust aide-t-il à la conformité NIS2 ?
Notre plateforme répond directement aux principales exigences de NIS2. Nous fournissons une gestion et une journalisation centralisées, un contrôle d’accès strict basé sur l’identité et une microsegmentation par défaut pour limiter la portée de tout incident. Vous obtenez ainsi l’accès selon le « moindre privilège » et les pistes d’audit complètes exigés par la directive.
Comment sécuriser les appareils sans agent comme les imprimantes, l’IoT ou les équipements OT ?
Pour les appareils qui ne peuvent pas exécuter d’agent logiciel, comme les imprimantes, les capteurs IoT ou les équipements industriels, nous utilisons notre Network Isolation Access Controller (NIAC). Cette appliance fait office de passerelle : elle sécurise et segmente tout le trafic de ces appareils selon votre politique Zero Trust centrale et élimine les angles morts.
Le Zero Trust remplace-t-il notre sécurité des terminaux ?
Non, il la complète. Jimber contrôle qui peut accéder à quelles applications et de quelle manière. La protection des terminaux (antivirus, EDR) protège l’appareil lui-même contre les logiciels malveillants et les menaces. Les deux fonctionnent ensemble : la sécurité des terminaux garde les appareils sains, et Jimber veille à ce qu’ils n’atteignent que les ressources autorisées, avec les bons privilèges.
Comment prouver aux auditeurs que le Zero Trust fonctionne ?
La plateforme génère automatiquement des pistes d’audit complètes. Chaque tentative d’accès enregistre l’identité de l’utilisateur et la méthode d’authentification, les détails de l’appareil et son état de sécurité, l’application consultée et le niveau d’autorisation, l’heure, la durée et la localisation géographique, ainsi que la décision d’accepter ou de refuser, avec sa raison. Pour la conformité NIS2 et RGPD, vous démontrez l’accès selon le moindre privilège et le confinement des incidents sans documentation manuelle.