
Managed Service Provider
Fournissez des services de sécurité sans le chaos
Une seule plateforme multi-tenant sert tous vos clients en toute sécurité. Un contrôle total sur les accès, la sécurité web et la connectivité réseau, sans multiplication des outils.
- 89 % des MSP peinent à intégrer leurs outils
- Déployé en 3 semaines
- 1 plateforme
Le défi du Managed Service Provider
Les MSP savent que la sécurité est leur plus forte opportunité de croissance. Mais la fournir de manière rentable s’avère plus difficile que prévu.
- Gérer plus de 50 clients dans des consoles séparées oblige à jongler sans cesse de l’une à l’autre
- 56 % des équipes MSP souffrent de la fatigue des alertes chaque jour ou chaque semaine
- Cinq à dix outils de sécurité différents multiplient la charge de support
- Des tarifs fournisseurs imprévisibles rognent des marges déjà minces
- L’onboarding d’un client prend des semaines au lieu de quelques jours
- Le dépannage VPN consomme des heures facturables sans apporter de valeur
Le résultat ? La multiplication des outils devient le problème au lieu de la solution.
Contrôle multi-tenant
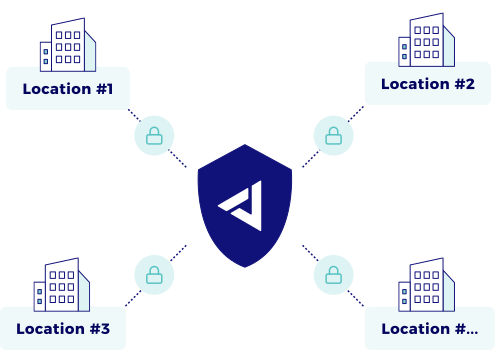
Une seule console pour tous vos clients. Des modèles de politiques centralisés et une visibilité unifiée mettent fin à la lassitude des consoles.
Une rentabilité prévisible
Une tarification transparente par utilisateur et une structure de marge claire. Aucune surprise liée à la bande passante, aucun coût caché pour des modules complémentaires.
Des clients gagnés rapidement
Un déploiement en trois semaines et des bases de sécurité standardisées. Intégrez rapidement vos clients, sans développements sur mesure.
Un vrai SASE pour votre
offre de sécurité managée
Jimber fournit un SASE complet dans une seule plateforme multi-tenant conçue pour les partenaires. Gérez tous vos clients depuis une seule console, avec une tarification transparente.
Cinq composants, une seule plateforme MSP
- ZTNA Network Isolation
Remplacez les tickets VPN par un accès par application. Chaque utilisateur se connecte uniquement à ce dont il a besoin, rien de plus.
- Secure Web Gateway (SWG)
Bloquez les menaces et appliquez vos politiques web chez tous vos clients. Des règles centrales s’appliquent de manière cohérente partout.
- SD-WAN
Connectez les sites de vos clients en toute sécurité, sans les coûts du MPLS. Des liaisons fiables avec failover et une politique unifiée.
- Endpoint Detection & Response (EDR)
Stoppez les ransomwares sur chaque appareil de vos clients depuis la même console. Les menaces sont bloquées sur le terminal, avec des alertes par client plutôt que par outil.
- Firewall as a Service (FWaaS)
Un seul modèle de pare-feu cloud pour tous les sites clients. Déployez des règles en quelques minutes, sans expédier ni entretenir de boîtiers sur site.
MSP traditionnel vs Jimber
- Stack MSP traditionnelle
- 7 à 10 outils de sécurité distincts
- Des allers-retours constants entre les consoles
- Des coûts fournisseurs imprévisibles
- Du sur-mesure pour chaque client
- Des semaines d’onboarding complexe
- Un support VPN chronophage
- Jimber pour les MSP
- Une plateforme unifiée
- Une seule interface multi-tenant
- Une tarification transparente par utilisateur
- Des modèles de sécurité standardisés
- Un déploiement standard en trois semaines
- Un accès ZTNA en libre-service
Ce que cela change pour votre activité de MSP
Après la mise en place de la plateforme MSP de Jimber, les fournisseurs de services constatent un changement profond dans le fonctionnement de la sécurité managée.
Les tickets de support diminuent avec la disparition du dépannage VPN. L’onboarding des clients passe de plusieurs semaines à quelques jours. Les marges deviennent prévisibles grâce à une tarification transparente par utilisateur.
Les équipes techniques se concentrent sur un travail stratégique au lieu de jongler entre les consoles. Et la fidélité des clients se renforce grâce à un service constant.
Développez votre offre de sécurité en toute simplicité
Une plateforme, de nombreux clients, une croissance prévisible. Jimber rend les services SASE managés rentables et reproductibles.
Questions fréquentes
Comment fonctionne la gestion multi-tenant pour les MSP ?
Jimber propose une console unique où vous gérez tous les environnements clients séparément, mais de manière cohérente. Chaque client dispose de ses propres politiques, annuaires d’utilisateurs et rapports isolés, tandis que vous conservez une visibilité centrale sur l’ensemble de votre clientèle via une seule interface.
La plateforme prend en charge des modèles de sécurité standardisés que vous pouvez déployer à l’infini, ce qui réduit l’onboarding de plusieurs semaines à quelques jours. Son architecture API-first permet d’automatiser le provisionnement des clients, les mises à jour de politiques et les rapports de conformité, sans travail manuel dans la console pour chaque client.
Pouvons-nous conserver notre modèle tarifaire actuel avec Jimber ?
Oui. Les licences transparentes par utilisateur de Jimber s’adaptent aux différentes stratégies tarifaires des MSP, que vous facturiez par appareil, par utilisateur ou au forfait mensuel. Notre structure de marge partenaire est claire et cohérente, ce qui vous permet de générer des revenus prévisibles, sans surprise liée à la bande passante ni modules complémentaires cachés.
De nombreux MSP intègrent la plateforme SASE complète de Jimber dans des offres à plusieurs niveaux : un contrôle d’accès de base en entrée de gamme et une protection complète ZTNA, SWG et SD-WAN dans les formules premium. Cette flexibilité vous permet de répondre aux différents budgets de vos clients tout en préservant des marges saines.
En combien de temps pouvons-nous déployer Jimber chez un nouveau client ?
La plupart des MSP finalisent le déploiement chez un client en trois semaines, du lancement à la mise en production. Le processus comprend l’intégration du fournisseur d’identité, la publication des applications pour le ZTNA, la configuration de base de la sécurité web et, si nécessaire, l’installation d’un Network Controller.
Les modèles standardisés accélèrent considérablement ce calendrier. Une fois plusieurs clients déployés, l’onboarding suivant prend souvent moins de deux semaines, car vous réutilisez des schémas éprouvés. La plateforme unifiée élimine la complexité d’intégration qui fait traîner les déploiements SASE traditionnels pendant des mois.
Devons-nous remplacer l’infrastructure existante pour utiliser Jimber ?
Non. Jimber fonctionne en parallèle des pare-feu, équipements réseau et systèmes d’identité existants. La plupart des MSP procèdent par étapes, en commençant par le ZTNA pour l’accès à distance tout en maintenant l’infrastructure VPN actuelle pendant la période de transition.
La plateforme s’intègre aux principaux fournisseurs d’identité comme Active Directory, Azure AD et Okta. Les Network Controllers peuvent être virtuels, physiques ou industriels selon l’environnement du client. Grâce à cette flexibilité, vous déployez Jimber là où il apporte une valeur immédiate, sans remplacement forcé de l’infrastructure.
Comment Jimber gère-t-il les appareils sans agent sur les sites clients ?
Le matériel NIAC de Jimber assure l’isolation inline des appareils qui ne peuvent pas exécuter d’agent, comme les imprimantes, les capteurs IoT, les équipements industriels et les systèmes hérités. Installez des appliances NIAC sur les sites clients pour créer des microsegments sécurisés pour ces équipements sans agent.
Chaque appareil ou catégorie d’appareils reçoit des politiques d’accès explicites qui définissent les communications autorisées. Vous éliminez ainsi l’angle mort classique des appareils non gérés placés sur des réseaux plats, exposés aux mouvements latéraux. Vos clients bénéficient d’une sécurité Zero Trust sur l’ensemble de leur environnement, et pas seulement sur les terminaux gérés.
Quelles exigences de conformité Jimber couvre-t-il pour les MSP européens ?
Jimber répond aux exigences NIS2, RGPD et DORA, courantes sur les marchés européens. La plateforme offre une journalisation centralisée, le versionnage des politiques et des fonctions de gouvernance des accès, que les auditeurs attendent lors de l’évaluation de services de sécurité managés.
En tant qu’entreprise belge soumise aux normes européennes de protection des données, Jimber connaît les obligations de conformité régionales. Le contrôle d’accès basé sur l’identité, la vérification de la conformité des appareils et des pistes d’audit complètes vous aident à démontrer le principe du moindre privilège et des mesures de sécurité proportionnées pour l’ensemble de vos clients.