
Surveillez le terminal
Recherchez les fichiers malveillants et les activités réseau inhabituelles sur les appareils, et réagissez aux événements Microsoft Defender.
Détectez les fichiers malveillants et les anomalies réseau sur les appareils. Définissez ensuite les actions par groupe et par niveau de gravité : quarantaine, désactivation de l’accès SASE ou verrouillage d’un terminal selon votre politique.
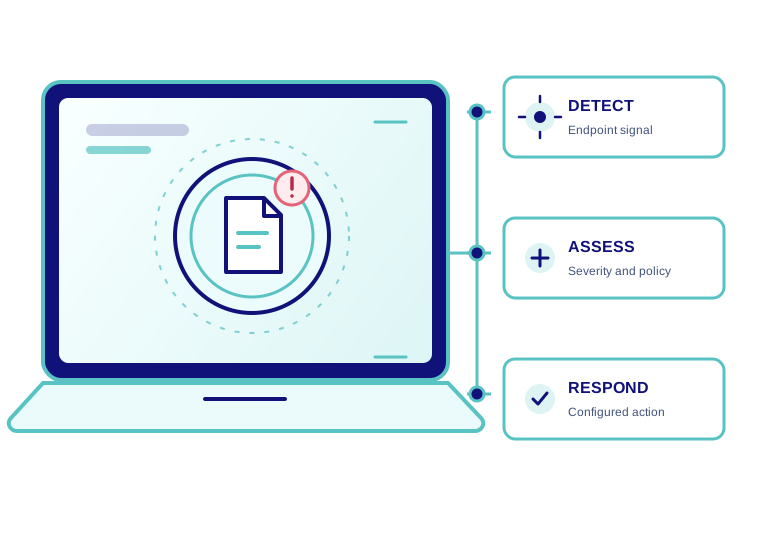
Une protection des terminaux qui surveille en continu et peut agir.
L’EDR surveille les appareils à la recherche d’activités malveillantes. Jimber permet de configurer la détection des fichiers malveillants et des anomalies réseau, puis de choisir une réponse pour chaque niveau de gravité. Ces mesures aident à isoler un terminal pendant l’enquête.
Choisissez les signaux à surveiller, évaluez leur gravité et définissez la réponse à l’avance.
Recherchez les fichiers malveillants et les activités réseau inhabituelles sur les appareils, et réagissez aux événements Microsoft Defender.
Utilisez la sensibilité de détection et le niveau de gravité pour distinguer les événements à examiner de ceux qui exigent une intervention immédiate.
Définissez la mesure prise à chaque niveau de gravité : mise en quarantaine, désactivation de l’accès SASE ou verrouillage d’un appareil.
Sélectionnez un groupe, réglez la détection des fichiers malveillants et déterminez quand placer un fichier en quarantaine, désactiver l’accès SASE ou verrouiller un appareil. La détection des anomalies réseau dispose de ses propres paramètres de réponse.
Isolez un terminal suspect selon votre politique, sans attendre une décision manuelle pour chaque alerte.
Définissez des mesures différentes pour les événements de gravité faible, moyenne, élevée ou critique.
Appliquez une politique cohérente aux appareils utilisés au bureau, à domicile ou en déplacement.
Réglez la détection et la réponse par groupe dans la même console que vos autres contrôles de sécurité Jimber.
Intégrez Microsoft Defender à votre processus de réponse sur les terminaux.
Utilisez les événements Microsoft Defender pour déclencher la réponse configurée dans Jimber. Votre équipe peut ainsi intervenir lorsqu’un terminal protégé requiert son attention.
Gérez Microsoft Defender sur vos terminaux avec les autres paramètres EDR de Jimber, depuis un seul endroit.
Configurez la détection et les mesures de confinement adaptées à chaque groupe.
Réglez la sensibilité de la détection de fichiers pour chaque groupe.
Définissez les mesures à prendre lorsqu’un terminal présente une activité réseau suspecte.
Déterminez comment Jimber réagit à un événement détecté.
Reliez la réponse sur les terminaux aux contrôles d’accès de Jimber SASE.
La réponse sur les terminaux et l’accès SASE vont de pair. Dans Jimber, une détection peut déclencher la mesure d’accès que vous avez configurée. La même console regroupe les politiques pour les utilisateurs, les appareils et les réseaux.
Découvrez comment Jimber configure la détection et la réponse sur les terminaux dans une seule console.
Un antivirus recherche avant tout les fichiers malveillants. L’EDR ajoute une surveillance continue et une réponse sur le terminal, notamment face à une activité réseau inhabituelle, avec des mesures de confinement configurées.
Non. Vous choisissez les mesures selon le niveau de gravité. Une politique peut placer un fichier en quarantaine, désactiver l’accès SASE, verrouiller un appareil ou ne déclencher aucune action.
Oui. Dans EDR Configuration, vous pouvez choisir un groupe, régler la sensibilité de détection et définir une réponse pour chaque niveau de gravité.
Cette mesure supprime l’accès SASE du terminal concerné lorsqu’elle est activée pour un événement détecté. Elle l’empêche ainsi d’atteindre des ressources via Jimber pendant l’enquête.
Oui. La configuration EDR de Jimber inclut la détection des anomalies réseau et des réponses par niveau de gravité, ainsi que la détection des fichiers malveillants.
Jimber peut réagir aux événements Microsoft Defender et vous permet de gérer Defender sur les terminaux avec vos autres paramètres EDR.
Commencez par un réglage adapté au groupe et examinez les détections obtenues. Une sensibilité plus élevée peut produire davantage de faux positifs : ajustez-la aux mesures que votre équipe peut prendre.