
Sécurité OT industrielle
Sécurisez votre production sans l’arrêter
Une seule plateforme gérée dans le cloud relie l’IT et l’OT en toute sécurité. Un contrôle total sur les systèmes industriels, les appareils sans agent et les réseaux de production : du SCADA aux machines de l’atelier.
- 87 % de hausse des ransomwares dans l’industrie
- 3 semaines de déploiement
- 1 pont sécurisé entre IT et OT
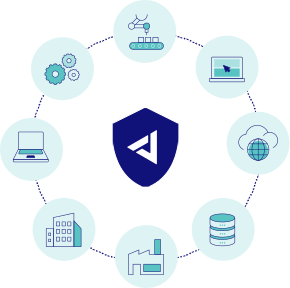
Le défi de la sécurité OT industrielle
Les organisations savent que les environnements de production sont des cibles de choix pour les ransomwares, mais la sécurité IT traditionnelle n’est pas adaptée aux technologies opérationnelles.
- Les systèmes de production ne peuvent pas être corrigés sans interruption
- Les automates et le SCADA tournent sur des logiciels anciens et non corrigés
- Les appareils industriels ne peuvent pas exécuter d’agents de sécurité
- La convergence IT/OT crée de nouveaux chemins d’attaque
- Les réseaux plats permettent des déplacements latéraux vers les systèmes critiques
- La pression réglementaire de NIS2 exige des contrôles démontrables
Le résultat ? Une fois votre réseau IT compromis, les attaquants passent aux systèmes de production et mettent l’activité à l’arrêt.
Accès sécurisé à la production
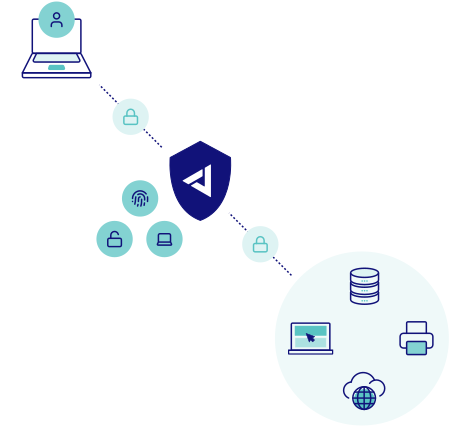
Les opérateurs s’authentifient une seule fois pour accéder aux IHM et aux systèmes de contrôle. Pas de goulots d’étranglement VPN. Pas de risques liés à un accès trop large.
Protection sans agent
Le matériel NIAC sécurise les automates, les capteurs et les systèmes anciens. Uniquement les protocoles autorisés. Les attaques sont stoppées tôt.
Pont IT-OT sécurisé
Les contrôleurs créent des zones sécurisées entre le réseau de l’entreprise et le réseau de production. Les politiques imposent le moindre privilège.
Une vraie sécurité OT
pour votre organisation
Cinq composants, une plateforme de sécurité OT
- ZTNA Network Isolation
Les opérateurs accèdent à des IHM et systèmes de contrôle précis, pas à des réseaux de production entiers. Chaque session industrielle est isolée et vérifiée. La disponibilité de la production est protégée dès la conception.
- Secure Web Gateway (SWG)
Bloquez le trafic de commande et de contrôle avant qu’il n’atteigne les systèmes de l’atelier. Protocoles industriels protégés. Exfiltration de données depuis les environnements de production empêchée.
- SD-WAN
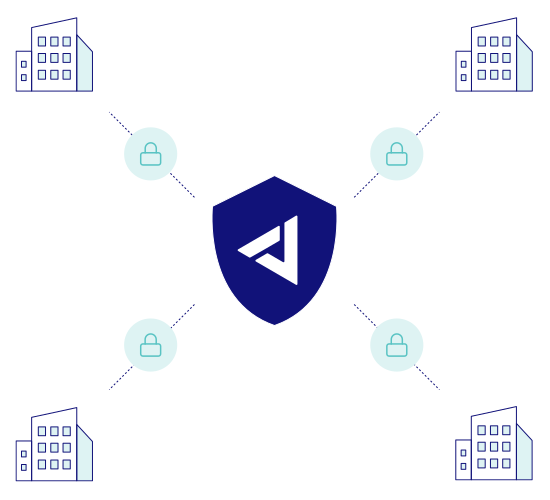
Reliez plusieurs sites de production avec des politiques de sécurité cohérentes. Une connectivité fiable entre sites maintient la coordination de la production sans exposer les systèmes de contrôle.
- Endpoint Detection & Response (EDR)
Protégez les postes d’ingénierie et les PC d’IHM qui peuvent atteindre vos contrôleurs. Les ransomwares sont stoppés sur l’appareil avant de pouvoir se propager à l’atelier.
- Firewall as a Service (FWaaS)
Une seule politique de pare-feu gérée dans le cloud pour chaque usine. Seul le trafic approuvé circule entre le bureau, la production et Internet, sans boîtier supplémentaire sur site.
Sécurité OT industrielle traditionnelle vs. Jimber
- Traditionnel
- Le VPN donne accès à tout le réseau
- Impossible de corriger sans interruption
- Appareils industriels non protégés
- Réseaux OT plats
- Les outils IT ne voient pas l’OT
- L’isolation physique n’arrête pas la convergence
- Jimber
- ZTNA limite l’accès par IHM/automate
- Sécurisé sans mise à jour des systèmes
- NIAC isole les équipements sans agent
- La microsegmentation contient les intrusions
- Visibilité unifiée sur l’IT et l’OT
- Pont sécurisé entre les environnements
Ce que cela signifie pour votre organisation
Après la mise en place de la plateforme OT industrielle de Jimber, les organisations constatent un changement profond dans la protection de leur environnement de production.
La production reste en ligne. La sécurité s’améliore sans fenêtres d’arrêt. Les intrusions IT n’atteignent pas la production. Les attaques s’arrêtent à la frontière. La conformité devient démontrable, sans course contre la montre.
En cas d’incident, le confinement est automatique. Et la sécurité de la production n’exige plus d’arrêter les systèmes.
Sécurisez vos opérations industrielles en toute simplicité
Cessez de laisser les outils de sécurité IT échouer à protéger l’OT. Reliez l’IT et l’OT avec des contrôles conçus pour respecter les contraintes de production. La plateforme de Jimber offre la sécurité industrielle depuis une seule console.
Questions fréquentes
En quoi la sécurité OT diffère-t-elle de la sécurité IT ?
La sécurité OT privilégie la disponibilité et la sécurité physique avant la protection des données. Les systèmes industriels tournent 24 h/24, 7 j/7, avec une tolérance quasi nulle aux interruptions : une ligne de production à l’arrêt coûte des milliers d’euros par minute.
Les approches IT traditionnelles ne fonctionnent pas, car on ne peut pas corriger des automates en pleine production, installer des agents sur des systèmes SCADA des années 1990 ni redémarrer des contrôleurs lorsque les machines doivent tourner en continu. La triade CIA s’inverse : d’abord la disponibilité, puis l’intégrité, puis la confidentialité.
Jimber sécurise l’OT sans toucher aux systèmes de production. Le matériel NIAC protège en ligne les équipements sans agent. Les contrôles d’identité limitent l’accès par système. Le Zero Trust s’applique sans perturber l’activité.
Comment sécuriser les appareils qui ne peuvent pas exécuter d’agent, comme les automates et le SCADA ?
Le NIAC (Network Isolation Access Controller) de Jimber se place entre les appareils sans agent et votre réseau et crée une passerelle sécurisée sans modifier les équipements industriels.
Lorsqu’un automate ou un système SCADA doit communiquer, le NIAC vérifie la demande par rapport aux politiques centrales et n’autorise que les protocoles et destinations approuvés. Un automate peut par exemple envoyer des données à un seul historian et recevoir des commandes d’une seule IHM, rien de plus. Les déplacements latéraux sont ainsi empêchés.
Le NIAC fonctionne pour tous les appareils sans agent : contrôleurs anciens, gestion technique du bâtiment, capteurs IoT et machines spécialisées. Les politiques gèrent l’IT et l’OT depuis une seule console.
Peut-on le déployer sans arrêter la production ?
Oui. La mise en œuvre commence par des contrôleurs virtuels qui gèrent l’accès côté IT, sans aucune modification de la production. Les utilisateurs s’authentifient via ZTNA pendant que la production tourne normalement.
Les appliances NIAC se déploient lors d’une maintenance planifiée ou d’abord en mode surveillance. Les contrôleurs industriels se déploient ligne par ligne : sécurisez une ligne, validez, puis reproduisez sur les autres à votre rythme.
La plupart des organisations finalisent le déploiement en 2 à 4 semaines, sans aucune interruption imprévue. Les politiques gérées dans le cloud se mettent à jour de façon centralisée, sans toucher aux automates ni aux systèmes SCADA.
Devons-nous remplacer nos outils de sécurité OT existants ?
Non. Jimber complète vos investissements existants. Les pare-feu industriels et les outils de surveillance OT continuent de fonctionner ; Jimber comble les lacunes.
Vos pare-feu périmétriques restent en place pour le trafic nord-sud. Jimber ajoute un contrôle d’accès basé sur l’identité et la microsegmentation pour stopper les déplacements latéraux. Les outils de surveillance OT gagnent en efficacité lorsque la journalisation unifiée de Jimber alimente votre SIEM.
L’objectif est de combler les lacunes que les outils traditionnels laissent passer : chemins d’accès non protégés, appareils sans agent et frontière IT-OT, là où la convergence crée des risques.
Qu’en est-il des environnements mêlant systèmes industriels modernes et anciens ?
La plupart des industriels font tourner des lignes modernes à côté d’équipements des années 1980. Jimber gère les deux sans modernisation forcée.
Les systèmes modernes compatibles avec un agent bénéficient du ZTNA complet, avec vérification de l’état des appareils et surveillance continue. Les systèmes anciens, comme les automates sous Windows XP et les contrôleurs propriétaires, bénéficient de la protection en ligne du NIAC, sans aucune modification.
Une seule console gère les deux avec des politiques cohérentes. Les opérateurs s’authentifient une seule fois pour accéder aux IHM modernes comme aux automates anciens. Le jour où vous modernisez, seules les politiques changent : aucune modification d’architecture n’est nécessaire.
Les petits et moyens industriels peuvent-ils adopter cette approche ?
Absolument. Jimber s’adresse aux organisations de 50 à 400 employés, confrontées aux mêmes menaces que les grandes entreprises sans en avoir les ressources.
Grâce à l’architecture gérée dans le cloud, aucune infrastructure n’est à construire. Les contrôleurs virtuels se déploient rapidement. De nombreux industriels de taille moyenne passent par des MSP qui servent plusieurs clients depuis une seule console multi-tenant.
Une tarification transparente par utilisateur simplifie la budgétisation. Un seul incident de ransomware (11 jours d’arrêt, une demande pouvant atteindre un million d’euros) prouve le retour sur investissement. La plateforme évolue sans effort : ce qui protège 50 utilisateurs aujourd’hui en protège 500 demain, sans modification d’architecture.