
Sécurité des sites multiples
Sécurisez plusieurs sites sans complexité
Une plateforme gérée dans le cloud. Zero Trust par défaut. Un contrôle total sur les utilisateurs, les applications et les appareils de tous vos sites : du bureau au télétravail.
- 60 % de réduction des coûts
- 3 semaines de déploiement
- 1 console pour tout
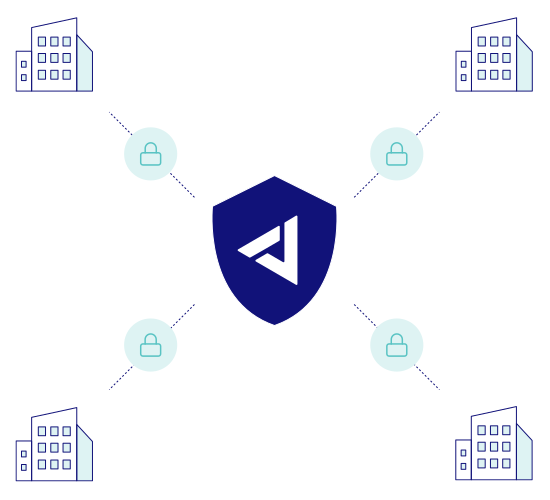
Le défi de la sécurité multisite
Les organisations réparties sur plusieurs sites font face à des défis de sécurité croissants.
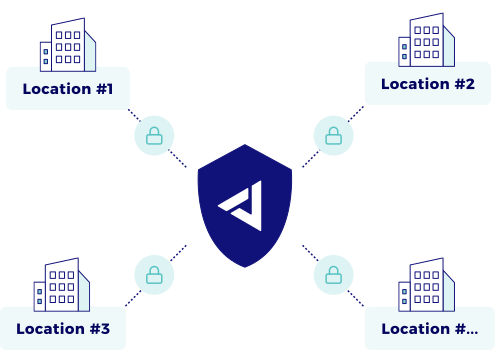
- Des pare-feu coûteux sur chaque site
- Des VPN lents qui frustrent les utilisateurs à distance
- Une fois à l’intérieur, les attaquants circulent librement entre les sites
- Une visibilité limitée sur qui accède à quoi, et d’où
- Des failles de sécurité entre bureaux, télétravail et sites temporaires
Le résultat ? Une complexité de sécurité qui croît plus vite que votre entreprise.
Déploiement rapide
Des contrôleurs virtuels ou physiques opérationnels en quelques heures. La plupart des organisations sécurisent tous leurs sites en 3 semaines.
Zero Trust intégré
Chaque utilisateur et chaque appareil n’obtient que l’accès dont il a besoin. Des identifiants compromis ne peuvent pas se propager d’un site à l’autre.
Gestion depuis n’importe où
Une seule console gère les politiques, la journalisation et la surveillance de chaque site. Les modifications sont déployées instantanément.
Un vrai SASE
pour tous vos sites
Cinq composants, une seule plateforme de cybersécurité
- ZTNA Network Isolation
Un accès basé sur l’identité à des applications précises. La micro-segmentation isole chaque utilisateur et chaque appareil. Pas d’accès VPN étendu.
- SD-WAN
Une connectivité fiable et performante entre les sites. Connectez tous vos sites de manière sûre et efficace.
- Secure Web Gateway (SWG)
Une protection web cohérente et le blocage des menaces sur tous les sites. Contrôlez les sites et catégories auxquels les utilisateurs peuvent accéder.
- Endpoint Detection & Response (EDR)
Une détection en temps réel sur chaque appareil de chaque site. Les ransomwares et fichiers malveillants sont stoppés avant de se propager à d’autres sites.
- Firewall as a Service (FWaaS)
Un pare-feu cloud pour chaque site, sans boîtier dans chaque salle serveur. Un seul jeu de règles basées sur l’identité pour tous les sites.
Sécurité multisite traditionnelle vs Jimber
- Traditionnel
- Du matériel sur chaque site (3 000-10 000 €+)
- Des semaines par site
- Des consoles de pare-feu séparées
- Un accès VPN étendu
- Des mises à jour manuelles des politiques
- Des mouvements latéraux possibles
- Jimber
- Des contrôleurs flexibles gérés dans le cloud
- Opérationnel en quelques heures
- Une console unifiée
- Un accès granulaire par application
- Un déploiement instantané partout
- La micro-segmentation bloque la propagation
Ce que cela signifie pour votre organisation
Après la mise en place de la plateforme de sécurité multisite de Jimber, les organisations constatent un changement profond dans le fonctionnement de leur sécurité.
Les équipes IT passent moins de temps sur la configuration et plus sur la stratégie. La sécurité devient un moteur de croissance plutôt qu’un frein.
La conformité devient continue, et non plus une course contre la montre. En cas d’incident, le confinement est automatique. Et la complexité de la sécurité cesse de croître avec votre organisation.
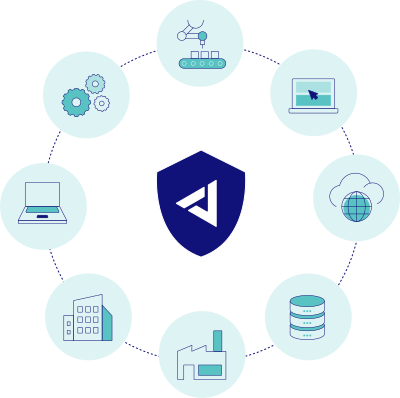
Sécurisez plusieurs sites en toute simplicité
Cessez de gérer un pare-feu distinct pour chaque site. La plateforme Real SASE de Jimber apporte une sécurité Zero Trust à tous vos sites depuis une seule console.
FAQ sur la sécurité des sites multiples
En combien de temps SASE peut-il être déployé sur plusieurs sites ?
Le déploiement est rapide, car notre solution SASE est cloud-native et indépendante du matériel. Les contrôleurs virtuels s’installent en quelques heures. La plupart des organisations finalisent le déploiement sur tous leurs sites en 2 à 4 semaines, généralement avec peu ou pas d’interruption grâce à une approche par phases.
Faut-il du nouveau matériel pour chaque agence ?
Non. Notre plateforme SASE est indépendante du matériel et 100 % cloud-native. Pour la plupart des bureaux, des contrôleurs virtuels suffisent. Nous proposons en option des appliances physiques pour des cas précis, comme les sites à fort débit ou les environnements OT industriels.
Comment cette solution fonctionne-t-elle pour les utilisateurs à distance et le travail hybride ?
L’architecture SASE est conçue pour les équipes hybrides. Les utilisateurs à distance sont soumis à la même politique Zero Trust que ceux sur site. Ils s’authentifient une seule fois via notre plateforme et obtiennent un accès sécurisé et granulaire aux seules applications auxquelles ils ont droit, où qu’ils se trouvent. Les connexions VPN laborieuses par site deviennent totalement inutiles.
SASE peut-il sécuriser des sites temporaires (boutiques éphémères, chantiers) ?
Oui, c’est un atout majeur d’une plateforme SASE cloud-native. Comme aucun matériel physique n’est nécessaire, un contrôleur virtuel peut être déployé immédiatement pour des boutiques éphémères, des installations saisonnières ou des sites temporaires. Ils bénéficient dès le premier jour de la politique de sécurité complète et cohérente.
Comment cette solution SASE aide-t-elle à se conformer à NIS2 ?
Notre plateforme répond directement aux principales exigences de NIS2. Nous offrons une gestion et une journalisation centralisées, un contrôle d’accès strict basé sur l’identité (Zero Trust) et une micro-segmentation par défaut pour limiter l’impact de tout incident. Vous obtenez ainsi l’accès du « moindre privilège » et les pistes d’audit complètes exigés par la directive.
Comment sécuriser les appareils sans agent, comme les imprimantes, capteurs IoT ou équipements OT ?
Pour les appareils qui ne peuvent pas exécuter d’agent logiciel, comme les imprimantes, capteurs IoT ou équipements industriels, nous utilisons notre Network Isolation Access Controller (NIAC). Cette appliance sert de passerelle : elle sécurise et segmente tout le trafic de ces appareils selon votre politique Zero Trust centrale, sans angle mort.