
Vérifier l’appareil
Jimber évalue les exigences configurées pour l’appareil et son système d’exploitation.
Vérifiez la posture de l’appareil avant l’accès et offrez aux utilisateurs une connexion simple à leurs applications cloud via Jimber.
VOTRE ESPACE DE TRAVAIL
Utilisez votre compte professionnel pour accéder à cette application.
L’identité indique qui se connecte. La posture précise l’état de l’appareil utilisé.
Jimber vérifie les appareils selon vos exigences, comme la version du système, les droits administrateur ou les services activés. Les politiques d’accès utilisent le résultat pour décider si l’utilisateur peut accéder à une application connectée ou à une ressource protégée.
Définissez les conditions auxquelles un appareil doit répondre. Jimber indique si chaque contrôle est réussi, échoué ou inconnu afin d’éclairer les décisions d’accès.
Jimber évalue les exigences configurées pour l’appareil et son système d’exploitation.
Un résultat réussi, échoué ou inconnu donne un signal clair aux politiques avant que l’appareil n’atteigne les ressources protégées.
Sur les appareils équipés de l’agent Jimber, les utilisateurs accèdent aux applications cloud connectées via un parcours simple de connexion avec Jimber.
POSTURE DE L’APPAREIL
Cet exemple présente les règles SSH, les droits administrateur locaux, la version de Windows et RDP. Les administrateurs voient les contrôles réussis, échoués ou sans résultat et peuvent intégrer ces informations à leurs politiques d’accès.
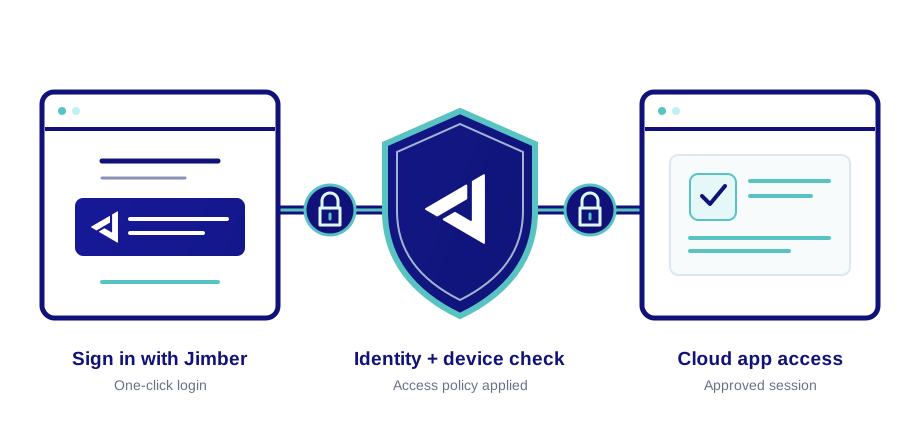
Cloud Authentication permet aux utilisateurs d’accéder en un clic aux applications connectées à Jimber. L’agent Jimber ajoute le contexte de l’appareil à la connexion afin que l’accès tienne compte de la personne et de son appareil.
Vérifiez si l’appareil respecte vos exigences avant qu’il n’accède aux applications protégées.
Offrez un bouton Se connecter avec Jimber pour accéder aux applications cloud connectées à votre environnement.
Utilisez l’identité de l’utilisateur et le contexte de l’appareil fourni par l’agent pour décider de l’accès aux applications.
Associez l’authentification cloud et la posture de l’appareil dans une même décision d’accès.
Essayer gratuitementUn contrôle de posture évalue un appareil selon vos exigences, comme la version du système, les droits administrateur ou l’activation d’un service.
Les politiques d’accès peuvent utiliser ce résultat pour décider si l’appareil peut atteindre une ressource protégée. Vous choisissez les exigences et la politique.
Cette fonction permet de se connecter simplement aux applications cloud reliées à Jimber. Sur les appareils équipés de l’agent Jimber, la connexion peut tenir compte du contexte de l’appareil et de l’identité de l’utilisateur.
Oui. L’identité et la posture de l’appareil peuvent déterminer l’accès aux applications connectées, en tenant compte des exigences définies.
La politique de posture est configurée pour un groupe sélectionné. Les administrateurs peuvent ainsi appliquer des exigences adaptées aux appareils et aux utilisateurs de ce groupe.