
Secure web gateway
Veilig en eenvoudig surfen
Bescherm gebruikers tegen webdreigingen met centraal beleid en overzichtelijke controles. Dankzij het cloudbeheerde ontwerp heeft IT minder werk, terwijl de prestaties hoog blijven.
- Blokkeer malware, phishing en risicovolle sites
- Dwing aanvaardbaar gebruik af op al je locaties
- Krijg helder inzicht en duidelijke rapporten
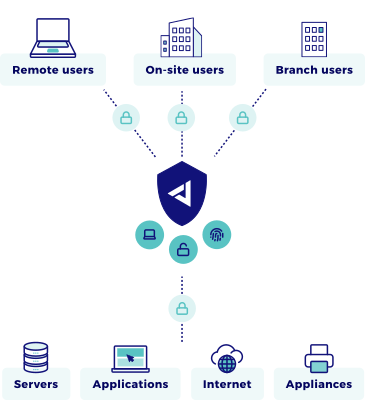
Wat is een Secure Web Gateway (SWG)?
Een Secure Web Gateway inspecteert en controleert webverkeer, zodat gebruikers veilig kunnen surfen. Hij past beleid toe zoals URL-categorisering, malware-inspectie en gegevenscontroles voordat het verkeer het internet bereikt. De SWG van Jimber wordt beheerd vanuit de cloud en werkt met beleid op basis van identiteit. Zo bewaken teams aanvaardbaar gebruik, compliance en productiviteit, zonder zware infrastructuur of complex onderhoud.
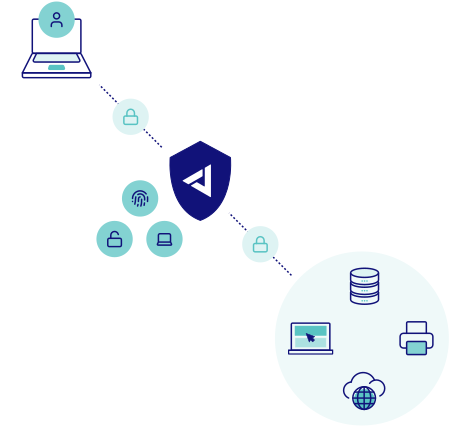
Identiteit en beleid
Koppel gebruikers en groepen aan regels voor webtoegang.
Inline-inspectie
Pas URL-filters, TLS-inspectie en dreigingscontroles in realtime toe.
Afdwingen en rapporteren
Sta toe, blokkeer of waarschuw en log daarna gebeurtenissen in dashboards.
Hoe een Secure Web Gateway werkt
Waarom kiezen voor een Secure Web Gateway
- Meer dan 95% van de bekende kwaadaardige domeinen geblokkeerd via categorieën en threat feeds.
- Consistent aanvaardbaar gebruik op kantoor en bij medewerkers op afstand.
- Minder tickets dankzij centraal, herbruikbaar beleid.
- Duidelijke rapporten voor audits en management.
- Veiliger gebruik van SaaS met controles op basis van identiteit.
Belangrijkste mogelijkheden
- Dreigings- en toegangscontrole
- URL- en categoriefiltering: toestaan, blokkeren of waarschuwen per groep en apparaat.
- Bescherming tegen malware en phishing: realtime controles van risicovolle bestemmingen.
- Beleid en identiteit
- Regels op basis van identiteit: koppel beleid aan gebruikers, groepen en apparaatstatus.
- Controles op tijd en locatie: pas regels aan per site of volgens een tijdschema.
- Beheer en zichtbaarheid
- Centraal dashboard: volg activiteit, meldingen en beleidstreffers in één console.
- Rapportage en exports: samenvattingen voor audits en teamevaluaties.
- Verkeersinspectie
- TLS-inspectie: ontsleutel, inspecteer en versleutel HTTPS-verkeer inline opnieuw.
- Applicatiecontrole: detecteer en beheer het gebruik van SaaS en shadow IT.
Waarom Jimber voor Secure Web Gateway
- Eenvoudige uitrol en eenvoudig beheer vanuit één cloudbeheerde console.
- Standaard Zero Trust, met beleid op basis van identiteit en surfen met minimale rechten.
- Partner-first multi-tenant model, gebouwd om als MSP op te schalen en diensten te bundelen.
- Betrouwbaar Europees platform, afgestemd op de vereisten van GDPR en NIS2.
Bekijk Jimber in actie
Laat je teams veilig surfen met beleid op basis van identiteit en duidelijke controles. Krijg een begeleide rondleiding door de cloudbeheerde console en ontdek hoe je Secure Web Gateway-beleid uitrolt voor gebruikers, apparaten en sites, met rapporten die klaar zijn voor audits.
Veelgestelde vragen over Secure Web Gateway
Wat is het verschil tussen een SWG en een firewall?
Een firewall controleert verkeer op netwerkniveau op basis van IP-adres en poort. Een SWG inspecteert webverkeer op applicatieniveau en filtert URL’s, categorieën en inhoud om dreigingen tegen te houden voordat ze gebruikers bereiken.
Hoe dwingt een SWG Zero Trust af?
Een SWG koppelt beleid aan de geverifieerde identiteit van de gebruiker en aan de apparaatstatus, en geeft alleen toegang tot goedgekeurde bestemmingen. Elk verzoek wordt inline geïnspecteerd, zodat risicovolle sites ook voor geauthenticeerde gebruikers geblokkeerd worden.
Wat is de impact op latentie en prestaties?
Inline-inspectie zorgt voor minimale vertraging. Caching, geoptimaliseerde TLS-ontsleuteling en verfijnd beleid houden het surfen snel, terwijl controles en dreigingschecks in realtime worden afgedwongen.
Kan ik dit inzetten in OT-netwerken?
Ja. Plaats de SWG vóór operatorterminals en engineering-werkstations. Combineer met NIAC om de webtoegang van apparaten zonder agent te controleren, zonder je productieprocessen te verstoren.
Welke telemetrie wordt verzameld?
URL-verzoeken, categorietreffers, beleidsbeslissingen, gedetecteerde dreigingen en gebruikersactiviteit. De bewaartermijn sluit aan bij je auditbehoeften en de Europese compliance-vereisten.
Hoe ga ik om met valse positieven?
Begin met de waarschuwingsmodus om treffers te loggen zonder te blokkeren. Verfijn de categoriefilters en voeg uitzonderingen per groep toe, en schakel over naar blokkeren zodra de regels gevalideerd zijn.
Vervangt het mijn proxy?
Dat kan. Een SWG biedt de filtering, logging en bescherming tegen dreigingen van een traditionele proxy, aangevuld met identiteitsintegratie en centraal beleid, zodat je geen aparte appliances meer nodig hebt.