
Pare-feu en tant que service (FWaaS)
Une sécurité réseau qui suit vos utilisateurs, pas votre matériel
Déplacez l'inspection et la politique des pare-feu vers le cloud, afin que chaque bureau, travailleur distant et connexion au cloud bénéficie de la même protection sans boîtier dans chaque salle de serveurs. Géré dans le cloud et intégré à la même console que vos autres contrôles réseau, de sorte qu'une petite équipe informatique exécute une seule politique au lieu de corriger les pare-feu sur chaque site.
- Appliquez une politique de pare-feu pour chaque emplacement et chaque utilisateur
- Segmentez votre réseau sans prolifération de VLAN ni ensembles de règles manuelles
- Remplacez le matériel par site par un service fourni dans le cloud
Qu'est-ce que le pare-feu en tant que service (FWaaS) ?
FWaaS est une protection par pare-feu fournie depuis le cloud plutôt que depuis une appliance physique. Les pare-feu traditionnels sont installés aux abords de chaque bureau et inspectent le trafic à son passage. FWaaS déplace cette inspection vers une plate-forme cloud, de sorte que le trafic des bureaux, des travailleurs à distance et des applications cloud soit vérifié par rapport à la même politique, quelle qu'en soit l'origine. Jimber propose FWaaS dans le cadre de sa plate-forme SASE, de sorte que la politique de pare-feu, le filtrage Web, le contrôle d'accès et la connectivité résident dans une console gérée dans le cloud plutôt que dans des appliances distinctes qui nécessitent chacune leurs propres règles et correctifs.
Une politique
Écrivez des règles de pare-feu une seule fois et appliquez-les à chaque utilisateur, bureau et succursale en même temps.
Inspection complète
Inspection dynamique, prévention des intrusions et contrôle des applications sur le trafic Web et non Web.
Pas de matériel
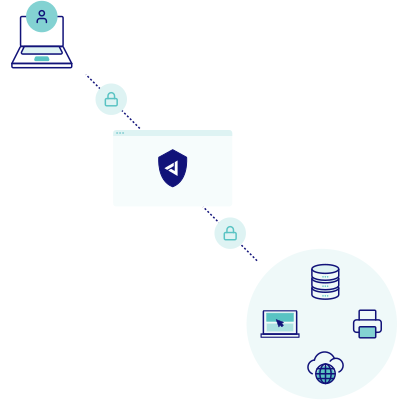
Envoyez le trafic d'un site vers le point de présence cloud le plus proche au lieu d'installer et de corriger un pare-feu local.
Comment fonctionne FWaaS
Pourquoi devriez-vous choisir le pare-feu en tant que service (FWaaS)
- Les ransomwares sont désormais présents dans une grande partie des violations confirmées, et les petites et moyennes entreprises sont touchées de manière disproportionnée, souvent parce que les réseaux internes plats permettent à une infection de se propager.
- Les attaquants exploitent de plus en plus les pare-feu et les appareils VPN connectés à Internet comme moyen d'accès, et l'exploitation est devenue l'une des principales voies d'accès initial.
- La majeure partie du trafic Web est désormais chiffrée, ce qui crée un angle mort pour les pare-feu matériels qui ne disposent pas de la marge nécessaire pour déchiffrer et inspecter à grande échelle.
- La gestion de pare-feu distincts dans chaque succursale entraîne une prolifération des règles, des dérives de configuration et des règles temporaires qui restent ouvertes pendant des années.
Capacités clés
- Inspection
- Inspection dynamique et inspection approfondie des paquets : suivez les sessions et inspectez la charge utile réelle, et pas seulement les ports et les protocoles.
- Prévention des intrusions : analysez le trafic en direct par rapport aux signatures d'exploit et bloquez les attaques au niveau du réseau dès qu'elles se produisent.
- Contrôle
- Contrôle des applications : identifiez et gérez des applications spécifiques quel que soit le port ou le protocole qu'elles utilisent.
- Filtrage URL et DNS : bloquez les destinations malveillantes ou non conformes au niveau du domaine et de l'adresse.
- Politique
- Règles tenant compte de l'identité : associez la politique de pare-feu aux utilisateurs, aux groupes et à l'état des appareils plutôt qu'aux adresses IP statiques.
- Politique centralisée : modifiez une règle une fois et transmettez-la à chaque utilisateur, bureau et succursale en même temps.
- Opérations
- Console unique : gérez FWaaS avec ZTNA, SWG, SD-WAN et l'isolation en ligne à partir d'un seul tableau de bord géré dans le cloud.
- Journalisation unifiée : un flux de journaux normalisé sur tout le trafic pour des rapports prêts à l'audit.
Pourquoi Jimber pour FWaaS
- Déploiement et opérations simples à partir d'une console gérée dans le cloud, sans pare-feu à installer ou à corriger sur chaque site.
- Zero Trust par défaut, avec une politique de refus par défaut tenant compte de l'identité plutôt qu'une confiance implicite à l'intérieur du réseau.
- Modèle multi-locataire axé sur les partenaires qui permet aux MSP d'appliquer une politique de pare-feu à l'ensemble des clients avec des marges claires.
- Plateforme européenne fiable alignée sur le RGPD et NIS2, entièrement hébergée au sein de l'UE et en dehors des juridictions étrangères.
Voir Jimber en action
Donnez à votre réseau une politique de pare-feu qui suit les utilisateurs dans chaque bureau, succursale et connexion à distance. Obtenez une présentation guidée de la console gérée dans le cloud et découvrez comment FWaaS, la segmentation et le reste de la plateforme fonctionnent ensemble à partir d'un seul tableau de bord.
FAQ sur le pare-feu en tant que service
Quelle est la différence entre FWaaS et un pare-feu traditionnel ?
Un pare-feu traditionnel est une appliance physique qui inspecte le trafic à la limite d'un emplacement. FWaaS offre les mêmes capacités de pare-feu de nouvelle génération que celles du cloud, de sorte que les politiques et les inspections suivent vos utilisateurs et vos sites au lieu d'être liées à une boîte dans chaque bureau. Il n'y a aucun matériel à corriger ou à remplacer.
FWaaS est-il la même chose qu'une passerelle Web sécurisée ?
Non. Une passerelle Web sécurisée inspecte le trafic Web sortant via HTTP et HTTPS. FWaaS couvre tout le trafic, y compris les protocoles non Web, les connexions de serveur à serveur et les flux internes est-ouest. Sur la plate-forme Jimber, les deux fonctionnent ensemble, la passerelle gérant le trafic Web et FWaaS gérant tout le reste.
Comment FWaaS empêche-t-il la propagation des ransomwares ?
Grâce à la microsegmentation. Au lieu d'un réseau plat où tout fait confiance à tout le reste, FWaaS trace des limites logiques autour des appareils et des charges de travail. Si une machine est infectée, elle reste isolée dans son propre segment et ne peut pas atteindre les partages de fichiers, les sauvegardes et les systèmes voisins sur lesquels le ransomware s'appuie pour se propager.
Ai-je toujours besoin de pare-feu dans chaque bureau ?
Non. Chaque site envoie son trafic vers le point de présence cloud le plus proche, où FWaaS applique une inspection et une politique. Ajouter une nouvelle branche signifie pointer son routeur vers le cloud, et non expédier et configurer une autre appliance.
FWaaS contribue-t-il à la conformité NIS2 et DORA ?
Oui. Les deux s'attendent à ce que les organisations contrôlent l'accès et segmentent leurs réseaux, et DORA ajoute un examen régulier des règles de pare-feu pour les entités financières. FWaaS fournit une segmentation tenant compte de l'identité et une politique centralisée, et la console unique conserve les journaux et la piste d'audit que ces obligations supposent.
Qu’en est-il des appareils qui ne peuvent pas exécuter d’agent ?
La politique FWaaS les atteint via le matériel NIAC de Jimber. L'appliance relie en ligne les appareils sans agent tels que les imprimantes, les caméras et les équipements industriels et transmet leur trafic au pare-feu cloud, de sorte que la même politique de refus par défaut s'applique aux parties IT-OT du réseau.
Où mon trafic réseau est-il inspecté ?
Au sein de l'UE. Jimber est entièrement construit et hébergé en Europe, ce qui maintient l'inspection et la journalisation du trafic sous la juridiction européenne et prend en charge les exigences d'audit RGPD et NIS2.