
ZTNA Network Isolation
L’isolation qui simplifie l’accès sécurisé
Donnez à chaque utilisateur et à chaque appareil exactement l’accès dont ils ont besoin. Remplacez la prolifération des VPN par des contrôles basés sur l’identité qui réduisent les risques et préservent des performances élevées.
- Accès au moindre privilège pour les utilisateurs et les appareils
- Ni refonte d’architecture ni interruption de service
- Fonctionne dans les environnements IT et OT
Qu’est-ce que ZTNA Network Isolation ?
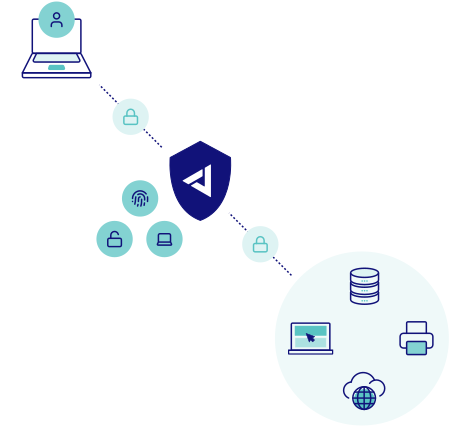
ZTNA (Zero Trust Network Access) Network Isolation applique le Zero Trust à chaque connexion, afin que seuls les utilisateurs authentifiés disposant d’appareils conformes accèdent aux ressources autorisées. L’accès est défini par identité et par application plutôt que pour l’ensemble du réseau, ce qui limite les mouvements latéraux. Les politiques sont gérées depuis une seule console dans le cloud. Les appareils sans agent peuvent être isolés grâce à des contrôles matériels, pour une protection cohérente dans les bureaux, pour les collaborateurs à distance et sur les sites industriels.
Identifier
Identifiez les utilisateurs, les appareils et les ressources, puis définissez un accès au moindre privilège.
Vérifier
Contrôlez l’identité et la conformité des appareils dès la connexion, avec la micro-segmentation.
Isoler
Faites transiter le trafic par des contrôleurs qui isolent les services et chiffrent les flux de bout en bout.
Comment fonctionne ZTNA Network Isolation
Pourquoi choisir ZTNA Network Isolation
- Un accès granulaire qui réduit par conception le risque de mouvement latéral
- Un accès à distance plus rapide qu’avec les modèles VPN traditionnels
- Des politiques centralisées et des journaux unifiés pour les audits et la préparation à NIS2
- Une protection cohérente pour les appareils qui ne peuvent pas exécuter d’agent
- Moins de sites à gérer grâce aux contrôleurs gérés dans le cloud
- Un déploiement prévisible, adapté aux équipes des entreprises de taille intermédiaire
Fonctionnalités clés
- Contrôle d’accès
- Accès basé sur l’identité : autorisez par utilisateur et par application.
- Vérification de la conformité des appareils : exigez des appareils conformes avant d’accorder l’accès.
- Isolation et connectivité
- Micro-segmentation : segmentez les services pour contenir les incidents.
- Transport chiffré : protégez par défaut les données en transit.
- Gestion
- Console unique : politiques, journaux et supervision au même endroit.
- Contrôle API-first : automatisez la gestion des tenants et des politiques.
- Compatibilité
- Matériel NIAC : isolez les équipements BYOD, IoT et OT sans agent.
- Intégration SSO : prise en charge d’Azure AD et de Google Workspace.
Jimber, le choix idéal pour ZTNA Network Isolation
- Un déploiement et une exploitation simples avec une seule console gérée dans le cloud.
- Zero Trust par défaut pour les utilisateurs, les appareils et les services.
- Un modèle multi-tenant pensé pour les partenaires, adapté à l’échelle et aux marges des MSP.
- Une plateforme européenne fiable, alignée sur les exigences du RGPD et de NIS2.
Découvrez Jimber en action
Offrez à vos équipes un accès précis, au moindre privilège, sans complexité. Profitez d’une présentation guidée de la console gérée dans le cloud et découvrez comment déployer ZTNA Network Isolation pour vos utilisateurs, appareils et sites.
FAQ sur ZTNA Network Isolation
Quelle est la différence entre ZTNA Network Isolation et un VPN ?
Un VPN accorde généralement un accès étendu au réseau une fois la connexion établie. ZTNA Network Isolation autorise l’accès par identité et par application, ce qui limite les mouvements latéraux et réduit les risques.
Comment Jimber applique-t-il le Zero Trust ?
Chaque connexion est vérifiée en fonction de l’identité, de la conformité de l’appareil et des politiques. L’accès n’est accordé qu’aux ressources strictement nécessaires et il est réévalué en continu.
Quel est l’impact sur la latence et les performances ?
Le trafic suit des routes optimisées via les contrôleurs et évite les détours typiques des VPN (hairpinning). La plupart des utilisateurs constatent des performances égales ou supérieures à celles des configurations VPN traditionnelles.
Puis-je le déployer dans des réseaux OT ?
Oui. Le matériel NIAC et les contrôleurs industriels isolent les appareils sans agent, afin que la production reste stable tout en gardant l’accès sous contrôle.
Quelles données de télémétrie sont collectées ?
Les décisions de politique, les événements d’accès, les résultats de conformité des appareils et des métriques de performance anonymisées sont journalisés pour faciliter les audits et le dépannage.
Remplace-t-il mon pare-feu ?
Il remplace les fonctions d’accès à distance et couvre les besoins de micro-segmentation. Les pare-feu périmétriques peuvent rester en place pour les contrôles nord-sud pendant que vous consolidez progressivement.
Comment gère-t-il les prestataires externes et le BYOD ?
Utilisez les groupes SSO et les contrôles d’appareils pour les appareils gérés. Placez les appareils non gérés ou sans agent derrière NIAC et n’autorisez que les flux nécessaires.