
Appliance physique
Un Network Controller physique dédié aux agences, usines et autres sites qui ont besoin d’un contrôle réseau local.
Jimber SD-WAN relie les agences, usines et sites distants via une seule plateforme gérée dans le cloud. Les applications restent accessibles sur les liens disponibles, avec des politiques cohérentes partout.
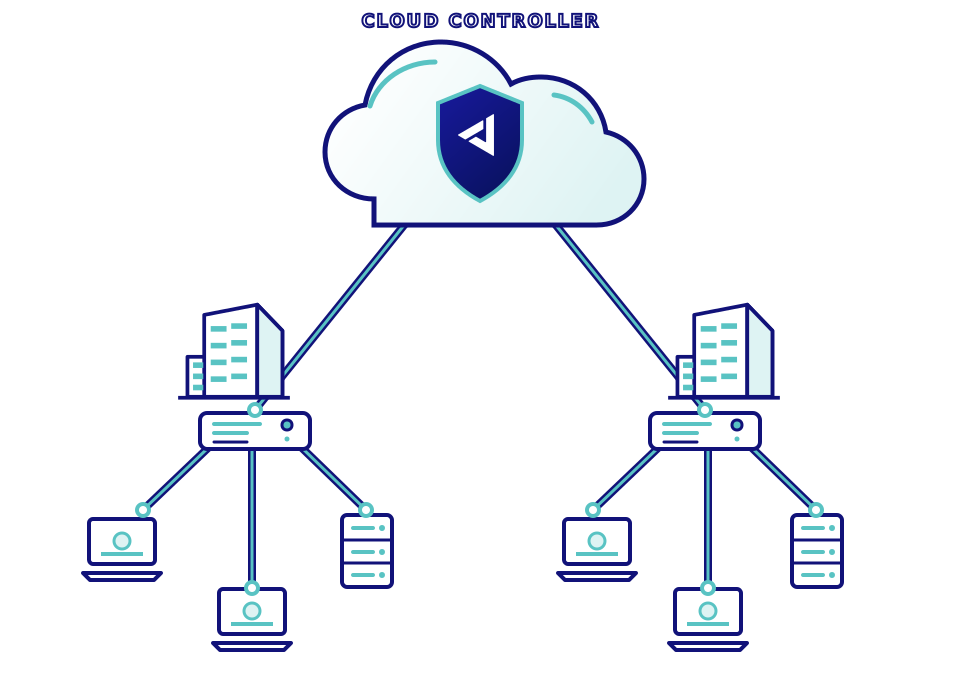
Le SD-WAN relie les sites grâce à un routage et à des politiques pilotés par logiciel, sans gérer chaque lien comme un réseau distinct.
Jimber réunit les connexions fibre, câble et mobiles. Les Network Controllers acheminent le trafic applicatif sur les routes disponibles et peuvent changer de lien si nécessaire. Vous gérez la connectivité et les politiques d’accès depuis une seule console cloud, avec des contrôles Zero Trust entre les sites.
Chaque site dispose d’un contrôleur. La console fournit les règles. Le trafic suit un trajet disponible et autorisé.
Installez un Jimber Network Controller sur chaque site et utilisez les connexions fibre, câble et mobiles déjà disponibles.
Liens existants, un réseauDéfinissez quels sites et services peuvent communiquer, puis gérez ces règles d’accès pour chaque site depuis la console cloud.
Une gestion centraliséeJimber choisit le trajet autorisé le plus court entre les sites. Lorsqu’un utilisateur change de site, le trafic suit automatiquement la route adaptée à ce nouvel emplacement.
Les itinéraires s’adaptent à chaque siteUn Jimber Network Controller relie votre réseau physique existant aux ressources SASE autorisées. Choisissez pour chaque site l’appliance la mieux adaptée.
Assigner les adresses et résoudre les noms localement.
N'autorisez que le trafic que vous choisissez entre les segments.
Connectez les appareils et ressources sélectionnés à des destinations distantes.
Une brève présentation des Network Controllers physiques et virtuels, des services locaux, des VLAN et des routes sécurisées.
Connectivité, sécurité et exploitation se réunissent sur une seule plateforme.
Faire un meilleur usage des liens sur chaque site.
Limitez chaque accès aux ressources nécessaires, même entre plusieurs sites.
Gérer le réseau sans visiter chaque branche.
Choisissez le format adapté à chaque site.
Un VPN crée une connexion chiffrée. Le SD-WAN gère également le trajet du trafic entre les sites, sélectionne les liens disponibles et applique une politique centrale. Jimber associe cette connectivité aux contrôles d’accès Zero Trust.
Lorsqu’un autre lien configuré est disponible, le Network Controller peut y acheminer le trafic. Le résultat dépend des liens et des politiques du site.
Non. Vous pouvez commencer avec vos connexions fibre, câble et mobiles existantes, puis ajouter ou remplacer des liens selon vos besoins.
Oui. Les Network Controllers Jimber, physiques ou virtuels, peuvent rejoindre un réseau physique et fournir un accès autorisé entre les appareils locaux et les ressources Jimber SASE.
Oui. Les Network Controllers peuvent relier les réseaux industriels. Les politiques limitent les communications autorisées entre appareils, VLAN et ressources distantes.
Les administrateurs configurent les routes, les politiques d’accès et les tunnels IPsec dans la console Jimber. Le même modèle de politique peut être appliqué à plusieurs sites.