
Alternative au VPN
Un accès réseau fiable et sécurisé, où que vous soyez
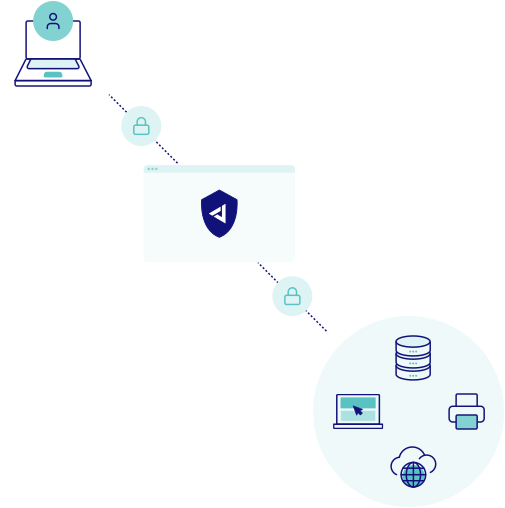
Notre solution Zero Trust Network Isolation est plus facile à installer, plus abordable, et bien plus rapide et plus sûre que les systèmes VPN traditionnels.
- Un accès réseau rapide et sécurisé depuis n’importe quel endroit
- Installation, évolutivité et gestion simplifiées
- Abordable pour les entreprises de toutes tailles
Les problèmes des VPN
Outre l’installation coûteuse, complexe et chronophage des systèmes VPN, cette mesure de sécurité n’est tout simplement plus adaptée au monde d’aujourd’hui. Si un pirate parvient à contourner un VPN traditionnel, il obtient un large accès au réseau et donc un contrôle total sur les données sensibles de votre entreprise.
- Des problèmes réseau constants
- Doit être combiné à des pare-feu
- Pas de contrôle d’accès granulaire
- Connexion lente entraînant de la latence
- Risque élevé d’erreurs de configuration
- Pas de microsegmentation de votre réseau
Le résultat ? Si vous ne renforcez pas votre cybersécurité, les pirates s’en prendront à vous plutôt tôt que tard.
Ne jamais faire confiance, toujours vérifier
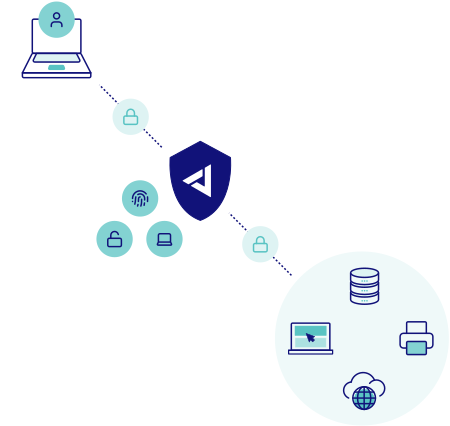
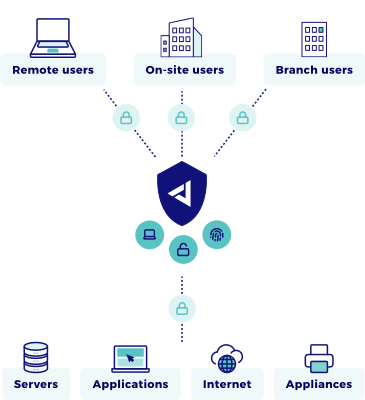
Chaque demande d’accès vérifie l’identité et les droits d’accès de l’utilisateur, en fonction de son rôle et de ses responsabilités.
Microsegmentation
Une fois l’accès accordé, l’utilisateur ou l’appareil est isolé dans son propre segment : une compromission ne peut donc pas se propager au reste du réseau.
Une plateforme centrale
Ni matériel ni installation sur site : sécurisez, gérez et surveillez l’ensemble de votre réseau depuis un seul endroit, y compris pour le personnel à distance et les sites multiples.
Zero Trust
Network Isolation
Comment ça marche : une combinaison d’architecture Zero Trust et d’isolation réseau cloud-native.
Cinq composants, une seule plateforme Zero Trust
- ZTNA Network Isolation
Remplacez l’accès tout-ou-rien du VPN par des autorisations propres à chaque application. Chaque connexion isolée. Aucun mouvement latéral possible.
- Secure Web Gateway (SWG)
Bloquez les menaces avant qu’elles n’atteignent les terminaux. Les politiques Zero Trust s’étendent à la navigation web et empêchent l’exfiltration de données et le vol d’identifiants.
- SD-WAN
Le Zero Trust ne s’arrête pas aux applications. Une connectivité site à site sécurisée, avec le même principe de vérification préalable sur toute votre infrastructure.
- Endpoint Detection & Response (EDR)
Le Zero Trust contrôle qui se connecte ; l’EDR contrôle ce qui s’exécute sur l’appareil. Les ransomwares et les fichiers malveillants sont arrêtés avant de pouvoir abuser de cet accès.
- Firewall as a Service (FWaaS)
Des règles de pare-feu basées sur l’identité dans le cloud, identiques pour chaque utilisateur et chaque site. Le trafic réseau bénéficie du même principe de vérification préalable que les applications.
VPN vs. Jimber
- VPN
- Connecte en toute sécurité les utilisateurs et appareils distants à votre réseau
- Confiance, authentification des utilisateurs et appareils distants
- Contrôle d’accès moins granulaire, basé sur l’utilisateur
- Grande surface d’attaque
- Impact modéré à élevé sur les performances
- Peut convenir à certaines réglementations, selon la configuration
- Jimber Zero Trust Network Isolation
- Segmente votre réseau en toute sécurité
- Zero Trust, aucune confiance par défaut
- Contrôle d’accès fin, basé sur l’identité
- Surface d’attaque réduite
- Impact minimal sur les performances
- Adapté à la conformité réglementaire
Sécurisez votre réseau avec Zero Trust Network Isolation
Zero Trust Network Isolation est une solution de sécurité moderne qui ne repose pas sur du matériel pour protéger votre réseau. Elle ne nécessite pas non plus d’installation sur site.
L’ensemble de votre réseau peut au contraire être sécurisé, géré et surveillé depuis une plateforme centrale, même si vous avez du personnel à distance ou plusieurs sites.
Au cours des 12 derniers mois, 66 % des PME ont déjà été menacées par une cyberattaque. Lorsque les attaques ont abouti, le coût moyen d’une fuite de données s’élevait à 2,98 millions de dollars, sans compter l’atteinte à leur réputation.
Découvrez comment nous pouvons protéger votre entreprise
Lors de notre démo, nous vous montrons comment fonctionne notre technologie et comment elle peut vous aider à protéger vos données contre les cybermenaces.
Pourquoi remplacer votre VPN par Jimber ?
Facile à mettre en place et à maintenir
L’approche cloud-native de Jimber rend cette solution de sécurité facile à faire évoluer, indépendante du matériel et hautement compatible avec vos solutions actuelles.
Temps d’arrêt limité
Grâce à un déploiement progressif qui ne nécessite aucune installation matérielle, la mise en œuvre de Zero Trust Network Isolation passera presque inaperçue.
Contrôle depuis un point central
Vous n’avez pas besoin de matériel sur site pour sécuriser chaque réseau. Vous pouvez au contraire gérer et surveiller tous vos réseaux depuis un seul endroit grâce au Network Isolation Portal et au Network Isolation Access Controller.
Contrôle d’accès granulaire
Le portail permet de suivre facilement quels utilisateurs et appareils accèdent à des passerelles et des ressources spécifiques. Il permet en outre aux administrateurs de créer et de modifier des rôles et des autorisations sans grand effort.
Support 24/7
Jimber offre un support 24/7 pour sa solution tout-en-un : toutes vos questions de sécurité sont traitées par un point de contact unique.
Sécurité basée sur l’utilisateur
L’accès sécurisé au réseau repose sur l’identité et les autorisations de l’utilisateur, et non sur sa localisation ou l’appareil qu’il utilise.