
Cas d'utilisation
Jimber en action : la sécurité pour chaque défi
La plateforme Real SASE de Jimber s'adapte au fonctionnement réel de votre organisation. Que vous sécurisiez des collaborateurs à distance, connectiez plusieurs bureaux, protégiez des équipements industriels ou développiez une offre de sécurité gérée, une seule plateforme couvre chaque scénario, depuis une seule console.
Industrial OT Security
Managed Service Provider
Multiple Location Security
Remote Work Security
Zero Trust Security
Découvrez nos
cas d'utilisation
Industrial OT Security
Sécurisez vos environnements de production sans y toucher
Reliez l'IT et l'OT avec une seule plateforme gérée dans le cloud. Protégez les automates (PLC), les systèmes SCADA et les équipements anciens sans interruption, sans correctifs et sans agents.
Une protection sans agent, conçue pour les contraintes opérationnelles
Le matériel NIAC sécurise les équipements industriels en ligne. L'accès basé sur l'identité limite les opérateurs à des IHM précises. La microsegmentation stoppe les mouvements latéraux avant qu'ils n'atteignent l'atelier.
Là où Industrial OT Security apporte le plus de valeur
Les environnements de production soumis à NIS2, les organisations qui font converger leurs réseaux IT et OT, et les équipes qui protègent des équipements anciens incapables d'exécuter des agents ou de tolérer une interruption.
Managed Service Provider
Proposez des services de sécurité gérés sans multiplier les outils
Une seule plateforme multi-locataire remplace 7 à 10 outils distincts. Gérez chaque client depuis une seule console, avec des modèles standardisés, une tarification transparente et des marges prévisibles.
Intégrez vos clients en quelques semaines, pas en plusieurs mois
Une architecture API-first permet l'automatisation. Des bases de sécurité standardisées se déploient de façon cohérente. Le dépannage VPN disparaît. Les heures facturables se consacrent à des missions stratégiques.
Là où la plateforme MSP apporte le plus de valeur
Les prestataires qui créent ou développent une offre de sécurité gérée, les MSP dont les clients européens sont soumis à NIS2 ou au RGPD, et les partenaires qui veulent réduire leur taux de résiliation grâce à un service homogène.
En travaillant avec Jimber SASE, nous offrons à nos clients une plate-forme unique et gérable qui allie sécurité, facilité d'utilisation et évolutivité. Nous restons maîtres de la conception, du déploiement et de la gestion.
Luc Antonissen
PC Jaune
Nous devions nous assurer que nos données sensibles sont toujours protégées contre les menaces de sécurité telles que le piratage, les logiciels malveillants et le phishing. Avec Jimber, je peux enfin avoir confiance en notre sécurité !
Kasper Vancoppenolle
Winwinner, Plateforme de Finance Alternative
Pour les solutions de cybersécurité de pointe, nous faisons confiance à Jimber. La manière dont ils nous ont aidé à développer un environnement sans risque pour nos données sensibles répond à des normes extrêmement élevées.
Wim Allegaert
Truncus, Gestion de patrimoine
Jimber nous a aidé à accroître notre réputation en tant que fournisseur professionnel et digne de confiance de solutions de cybersécurité. La technologie de Jimber s’intègre parfaitement à nos services. Cela nous aide à améliorer la sécurité de nos clients sans compromettre la convivialité.
Diederik Mechiels
Services informatiques intelligents
Notre collaboration avec Jimber en tant que distributeur s'est déroulée sans heurts depuis le premier jour. La communication concernant les revendeurs, les clients finaux et l'administration se déroule de manière transparente. Le personnel technique connaît les situations simples et complexes des utilisateurs finaux. Ils sont toujours prêts à aider les partenaires et les clients finaux avec leur solution innovante.
Bart Cuypers
Confiance sur le terrain
Multiple Location Security
Une protection homogène pour chaque bureau, agence et site temporaire
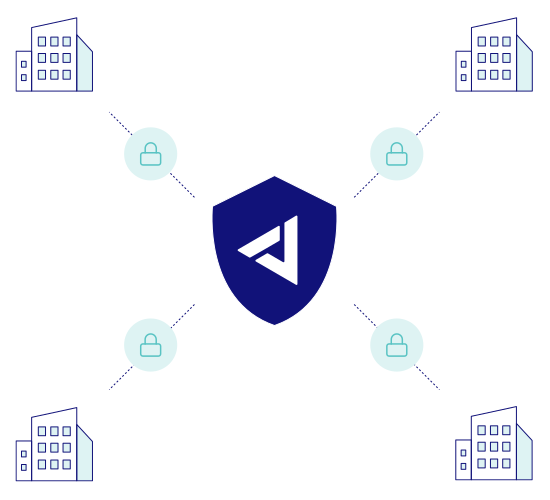
Remplacez les pare-feu de chaque site par une seule plateforme gérée dans le cloud. Déployez en quelques heures plutôt qu'en plusieurs semaines, avec les mêmes politiques Zero Trust partout dès le premier jour.
Un contrôle centralisé, sans complexité matérielle
Des contrôleurs virtuels ou physiques s'adaptent à chaque site. Une seule console gère les politiques, la journalisation et la visibilité sur tous les sites. Les modifications s'appliquent instantanément, partout.
Là où Multiple Location Security apporte le plus de valeur
Les organisations en croissance avec des agences, les réseaux de commerce ou industriels, les sites temporaires ou éphémères, et les équipes qui veulent réduire leurs coûts matériels sans sacrifier la sécurité.
Remote Work Security
Une protection au niveau des applications, qui suit vos utilisateurs
Remplacez le VPN par un accès direct et chiffré à des applications précises. Les utilisateurs se connectent plus vite. L’IT bénéficie d’une visibilité complète. Les attaquants se heurtent à des impasses au lieu de réseaux ouverts.
Le Zero Trust pour chaque appareil, sur chaque site
Ordinateurs portables de l'entreprise, tablettes de prestataires, téléphones personnels : chacun obtient exactement l'accès qu'il doit avoir. Des contrôles de conformité imposent les standards avant que l'accès ne soit accordé.
Là où Remote Work Security apporte le plus de valeur
Les équipes distribuées et hybrides, les organisations qui font appel à des prestataires ou à du personnel temporaire, et les entreprises qui doivent démontrer leur conformité sans documentation manuelle.
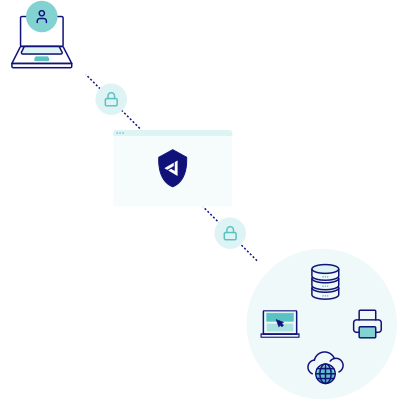
European-Built Platform with Souveraineté totale des données
Vos données restent en Europe. Construit et hébergé entièrement au sein de l’UE pour une conformité totale au RGPD.
Zero Trust Security
Ne jamais faire confiance. Toujours vérifier. Pour chaque utilisateur et chaque appareil.
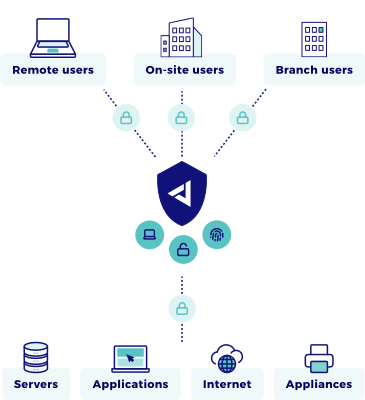
Allez au-delà de la sécurité périmétrique. Chaque connexion est vérifiée selon l'identité, l'état de l'appareil et le contexte, avant d'accorder l'accès à des applications précises, et à rien d'autre.
Le moindre privilège, intégré à chaque couche
Aucune confiance implicite après la connexion. Aucun accès VPN en tout ou rien. Des identifiants compromis se heurtent immédiatement à des barrières. Les intrusions restent limitées à une session, et non à tout le réseau.
Là où le Zero Trust apporte le plus de valeur
Les organisations qui remplacent leur infrastructure VPN, les équipes soumises aux exigences de NIS2 ou du RGPD, et tout environnement où un mouvement latéral après une intrusion est inacceptable.
Une plateforme. Chaque scénario. Vous choisissez par où commencer.
Jimber s'adapte à votre façon de travailler aujourd'hui et évolue avec vos besoins. Déployez un seul cas d'utilisation ou la plateforme complète : le Zero Trust reste la base de chaque scénario, et tout se gère depuis une seule console cloud.
Que vous sécurisiez un atelier de production, des équipes distribuées ou tout un portefeuille de clients, l'architecture est la même. Commencez là où c'est le plus important.