
Jimber SASE
Modules SASE et comment ils fonctionnent ensemble
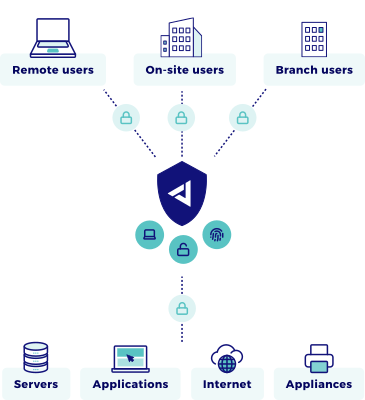
Unifiez l’accès sécurisé, l’utilisation sécurisée du Web et la connectivité résiliente des sites dans une seule plateforme de cybersécurité gérée dans le cloud.
Jimber applique Zero Trust à chaque connexion afin que les équipes réduisent la complexité, prennent le contrôle et évoluent à leur propre rythme.
Composants de notre plateforme SASE
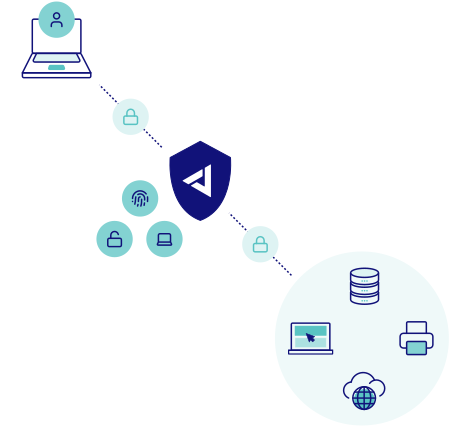
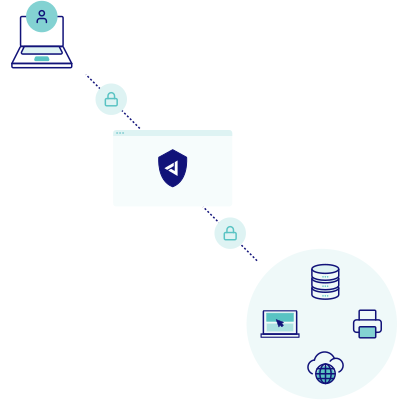
Isolation du réseau ZTNA
Arrêtez l'accès trop privilégié aux applications privées
Remplacez la portée réseau plate par des autorisations par application avec le moindre privilège qui suivent les utilisateurs et les appareils sur n'importe quel réseau.
Vérifiez la posture de l'utilisateur et de l'appareil avant chaque connexion
Politiques granulaires, vérifications de posture avant la connexion, trafic chiffré par défaut, intégrations SSO et NIAC pour isoler les appareils sans agent et OT.
Où ZTNA ajoute le plus de valeur
Travail hybride, accès tiers, initiatives de segmentation et équipes visant à limiter les mouvements latéraux sans nuire à l'expérience utilisateur.
SD-WAN
Gardez les sites réactifs dans des conditions de réseau changeantes
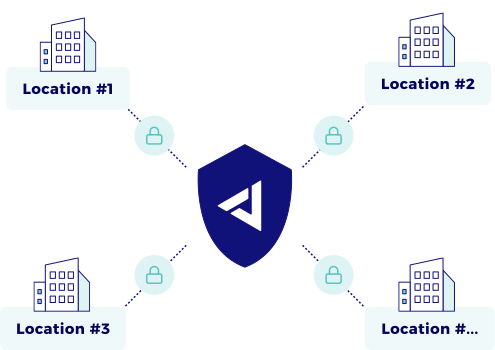
Maintenez une connectivité fiable des succursales et des centres de données tandis que les applications restent rapides pour les utilisateurs sur n'importe quelle liaison.
Dirigez le trafic grâce à un routage axé sur des politiques et un contrôle centralisé
Sélection de chemin dynamique, routage prenant en compte la qualité de service, basculement automatique, superpositions chiffrées, déploiement de site sans contact et surveillance intégrée à partir d'une seule console.
Là où le SD-WAN ajoute le plus de valeur
Réseaux de succursales et de vente au détail, déploiements rapides de sites, performances des applications cloud et équipes réduisant le recours à des circuits privés coûteux.
En travaillant avec Jimber SASE, nous offrons à nos clients une plate-forme unique et gérable qui allie sécurité, facilité d'utilisation et évolutivité. Nous restons maîtres de la conception, du déploiement et de la gestion.
Luc Antonissen
PC Jaune
Nous devions nous assurer que nos données sensibles sont toujours protégées contre les menaces de sécurité telles que le piratage, les logiciels malveillants et le phishing. Avec Jimber, je peux enfin avoir confiance en notre sécurité !
Kasper Vancoppenolle
Winwinner, Plateforme de Finance Alternative
Pour les solutions de cybersécurité de pointe, nous faisons confiance à Jimber. La manière dont ils nous ont aidé à développer un environnement sans risque pour nos données sensibles répond à des normes extrêmement élevées.
Wim Allegaert
Truncus, Gestion de patrimoine
Jimber nous a aidé à accroître notre réputation en tant que fournisseur professionnel et digne de confiance de solutions de cybersécurité. La technologie de Jimber s’intègre parfaitement à nos services. Cela nous aide à améliorer la sécurité de nos clients sans compromettre la convivialité.
Diederik Mechiels
Services informatiques intelligents
Notre collaboration avec Jimber en tant que distributeur s'est déroulée sans heurts depuis le premier jour. La communication concernant les revendeurs, les clients finaux et l'administration se déroule de manière transparente. Le personnel technique connaît les situations simples et complexes des utilisateurs finaux. Ils sont toujours prêts à aider les partenaires et les clients finaux avec leur solution innovante.
Bart Cuypers
Confiance sur le terrain
Passerelle Web sécurisée
Rendre l'accès au Web sûr et conforme sans ralentir les utilisateurs
Appliquez une utilisation acceptable et bloquez les menaces afin que les utilisateurs restent productifs sur les réseaux de bureau et les connexions à distance.
Inspectez et filtrez le trafic en temps réel sur tous les sites
Filtrage des catégories et de la réputation, inspection TLS, contrôles des fichiers et du contenu, politique d'identité intégrée et reporting indiquant ce qui a été autorisé ou bloqué et pourquoi.
Là où Secure Web Gateway ajoute le plus de valeur
Des effectifs distribués et distants, des environnements réglementés, des appareils partagés ou en kiosque et une connectivité invité qui nécessitent une politique cohérente.
European-Built Platform with Souveraineté totale des données
Vos données restent en Europe. Construit et hébergé entièrement au sein de l’UE pour une conformité totale au RGPD.
Détection et réponse des points de terminaison
Arrêtez les menaces au point final avant qu'elles ne se propagent
Détectez les fichiers malveillants, le comportement des ransomwares et le trafic de commande et de contrôle dès leur apparition sur un appareil.
Gérez la sécurité des points finaux et du réseau à partir d’une seule console
Détection comportementale en temps réel, isolation automatisée des appareils, récupération après restauration, délais d'investigation, politiques prédéfinies et journalisation souveraine hébergée dans l'UE.
Là où Endpoint Detection and Response ajoute le plus de valeur
Des équipes informatiques réduites sans SOC dédié, une protection ciblée contre les ransomwares, des environnements MSP multi-locataires et des organisations européennes s'alignant sur la conformité NIS2 et DORA.
Pare-feu en tant que service
Une sécurité réseau qui suit vos utilisateurs, pas votre matériel
Déplacez l'inspection vers le cloud afin que chaque bureau, travailleur distant et connexion au cloud bénéficie de la même protection sans appareil physique dans chaque salle de serveurs.
Inspectez et contrôlez le trafic avec des règles centralisées tenant compte de l'identité
Inspection dynamique et approfondie des paquets, prévention des intrusions, contrôle des applications, filtrage URL et DNS, microsegmentation et flux de journaux unique normalisé.
Où le pare-feu en tant que service ajoute le plus de valeur
Des équipes informatiques réduites remplaçant le matériel des succursales, des organisations éliminant les réseaux plats pour arrêter les ransomwares, des environnements MSP multi-locataires et des entreprises européennes s'alignant sur la conformité NIS2 et DORA.
Commencez n’importe où. Évoluez selon vos conditions.
Jimber s'adapte à vos objectifs et à vos ressources. Déployez un module ou la plateforme complète, par phases ou en une seule fois.
Zero Trust reste la référence et tout est géré depuis une seule console cloud.