
Sécurité du travail à distance
Travaillez de partout. Protégé partout.
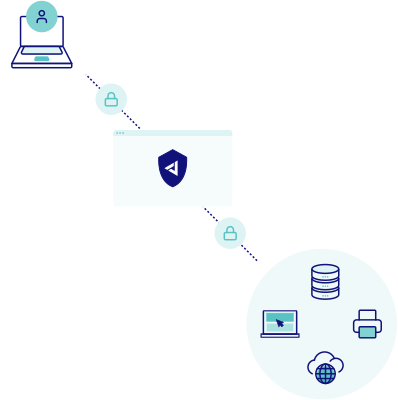
Votre équipe est partout. Vos applications sont dans le cloud. Mais votre sécurité ? Toujours bloquée au périmètre du bureau. Jimber offre une protection au niveau des applications qui suit vos utilisateurs, pas les limites de votre réseau.
- Accès aux applications 3x plus rapide
- 0 matériel à déployer
- 60 % de coûts de sécurité en moins
Pourquoi l’accès à distance reste un point faible
Le travail à distance est là pour durer, mais la plupart des entreprises s’appuient encore sur une sécurité conçue pour les bureaux. Les failles sont bien réelles.
- Des clients VPN qui plantent sans cesse et ralentissent tout
- Des appareils personnels qui mélangent travail et vie privée sans limites
- L’IT ne sait pas qui accède à quoi, ni d’où
- Un seul mot de passe volé peut compromettre tout votre réseau
- Des règles différentes au bureau, à la maison et en déplacement sèment la confusion
Quel est le coût réel ? Les tickets de support s’accumulent. Les utilisateurs contournent les règles. Et les attaquants profitent du chaos.
Fini les casse-têtes VPN
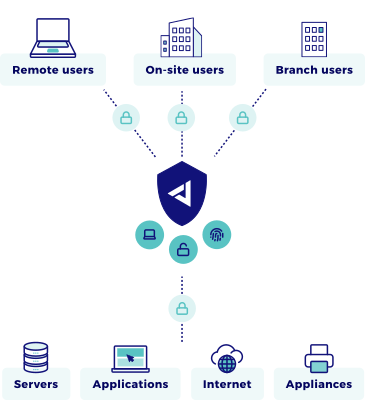
Les utilisateurs se connectent directement aux applications, pas aux réseaux. Pas de split tunneling. Pas de client VPN qui ne marche que le mardi. Juste un accès rapide et fiable à ce dont ils ont besoin.
Chaque appareil reste à sa place
Ordinateurs portables de l’entreprise, tablettes des prestataires, téléphones personnels : chacun obtient exactement l’accès qu’il doit avoir. Rien de plus.
Une équipe. Une vue.
L’IT voit chaque connexion, chaque appareil, chaque application en temps réel. Les changements de politique se déploient en quelques secondes, pas en quelques jours.
Comment Jimber résout
l’accès à distance
Trois étapes vers un accès à distance sécurisé qui fonctionne vraiment.
Ce que contient la plateforme
- Zero Trust Network Access (ZTNA)
Remplacez complètement votre VPN. Les utilisateurs s’authentifient une seule fois et accèdent à leurs applications via des connexions chiffrées et isolées. Même si des identifiants fuitent, les attaquants se retrouvent dans une impasse.
- Secure Web Gateway (SWG)
Votre équipe navigue en toute sécurité, où qu’elle soit. Les sites malveillants, tentatives de phishing et téléchargements risqués sont bloqués automatiquement. Sans faire repasser le trafic par le bureau.
- SD-WAN
Vos bureaux restent connectés avec des performances prévisibles. Le trafic est acheminé intelligemment selon la priorité des applications et l’état du réseau.
- Endpoint Detection & Response (EDR)
Chaque ordinateur portable et chaque téléphone est protégé, d’où qu’il se connecte. Les ransomwares et fichiers malveillants sont stoppés avant d’atteindre vos applications.
- Firewall as a Service (FWaaS)
Un pare-feu cloud pour les bureaux à domicile, les hôtels comme les agences. Un seul jeu de règles basées sur l’identité, sans boîtier à expédier.
L’ancienne méthode vs la méthode Jimber
- Accès à distance traditionnel
- Des licences VPN par utilisateur
- Des clients VPN à installer partout
- Un accès complet au réseau une fois connecté
- Des règles de pare-feu par bureau
- Aucune visibilité sur les appareils personnels
- Des mises à jour manuelles site par site
- Plateforme Jimber
- Utilisateurs illimités, un seul prix
- Un accès par navigateur quand c’est possible
- Des autorisations par application
- Un moteur de politiques centralisé
- Une visibilité et un contrôle complets
- Un déploiement mondial instantané
Ce qui change pour votre organisation
Après la mise en place de la plateforme Jimber pour le travail à distance, les organisations constatent un changement profond dans leur fonctionnement quotidien.
Les tickets de support diminuent nettement. Les utilisateurs se connectent plus vite. Les politiques de sécurité s’appliquent automatiquement, au lieu d’être contournées par frustration.
La conformité devient continue, et non plus une course contre la montre. Quand un ordinateur portable est compromis, le confinement est automatique. Et la complexité de la sécurité cesse de croître avec vos effectifs.
Un travail à distance bien organisé dès le premier jour
Vos équipes sont déjà dispersées. Votre stratégie de sécurité ne devrait pas être restée en 2015.
La plateforme Jimber vous donne un contrôle au niveau des applications, sans la complexité d’un VPN.
Questions fréquentes sur la sécurité du travail à distance
Nous avons toujours utilisé des VPN. Pourquoi changer maintenant ?
Les VPN ont été conçus pour étendre les réseaux de bureau. Aujourd’hui, le travail se fait dans des applications SaaS et une infrastructure cloud. Avec un VPN, vous faites passer des méthodes de travail modernes par une architecture dépassée. Résultat : des performances lentes, des droits d’accès trop larges et des utilisateurs frustrés qui cherchent des contournements.
Le ZTNA de Jimber donne aux utilisateurs un accès direct et chiffré à des applications précises. Plus rapide pour eux. Plus sûr pour vous.
En combien de temps pouvons-nous le déployer pour nos télétravailleurs ?
La plupart des organisations terminent le déploiement en moins de deux semaines. La plateforme étant cloud-native, il n’y a aucun matériel à commander ni à configurer. Les utilisateurs téléchargent un client léger (ou utilisent leur navigateur), s’authentifient, et ils sont protégés.
L’IT configure les politiques d’accès dans la console centrale. Elles s’appliquent immédiatement à chaque utilisateur, partout.
Et les prestataires et le personnel temporaire ?
C’est là que les VPN traditionnels posent de vrais problèmes. Soit vous donnez trop d’accès aux prestataires (risqué), soit vous passez des heures à configurer un accès restreint (lent).
Avec Jimber, vous définissez une seule fois l’accès des prestataires sous forme de modèle. Les nouveaux prestataires sont intégrés en quelques minutes, avec une date d’expiration automatique. Ils ne voient que les applications qui leur sont attribuées. À la fin du projet, l’accès est révoqué automatiquement.
Les employés peuvent-ils encore utiliser leurs appareils personnels ?
Oui, avec les contrôles appropriés. Vous avez deux options :
Accès par navigateur : les employés accèdent aux applications approuvées via une session de navigateur sécurisée. Rien n’est téléchargé sur leur appareil. Les données professionnelles restent dans le cloud.
Accès géré avec contrôle de conformité : pour les appareils de confiance, installez le client Jimber. Avant d’accorder l’accès, la plateforme vérifie que l’appareil respecte vos exigences : pare-feu activé, disque chiffré, système à jour.
Comment cela fonctionne-t-il pour les employés qui voyagent à l’étranger ?
Sans accroc. La plateforme Jimber étant mondiale et cloud-native, les employés se connectent automatiquement au point de présence le plus proche. Ils bénéficient du même accès rapide et sécurisé, qu’ils soient à Anvers, Londres ou Tokyo.
Pas de configuration VPN particulière. Pas de certificats expirés. Pas de tickets « ça marche à la maison mais pas à l’hôtel ».
Que se passe-t-il en cas de panne d’internet ?
Pour les employés en télétravail, si leur connexion internet tombe, ils perdent l’accès jusqu’au retour de la connexion, comme avec toute application cloud.
Pour les bureaux, nous recommandons le SD-WAN avec plusieurs liens WAN pour la redondance. Cela garantit la continuité des activités même si la connexion principale tombe.
Cela remplace-t-il notre sécurité des terminaux ?
Non, il la complète. Jimber contrôle qui peut accéder à quelles applications, et comment. La protection des terminaux (antivirus, EDR) protège l’appareil lui-même contre les logiciels malveillants et les menaces.
Les deux fonctionnent ensemble : la sécurité des terminaux garde les appareils sains, et Jimber veille à ce qu’ils n’atteignent que les ressources autorisées, avec les droits appropriés.
Comment prouver aux auditeurs que cela fonctionne ?
La plateforme génère automatiquement des pistes d’audit complètes. Chaque tentative d’accès comprend :
- L’identité de l’utilisateur et la méthode d’authentification
- Les détails de l’appareil et son niveau de sécurité
- L’application consultée et le niveau d’autorisation
- L’heure, la durée et la localisation géographique
- La décision d’accepter ou de refuser, avec sa raison
Pour la conformité NIS2 et RGPD, vous pouvez démontrer l’accès au moindre privilège, la surveillance continue et la capacité de confinement des incidents, sans documentation manuelle.