
SD-wan
SD-WAN voor netwerken met meerdere locaties, eenvoudig gemaakt
Een snelle, veilige en veerkrachtige manier om elk filiaal en elke externe locatie te verbinden met één cloudbeheerd platform dat meegroeit zonder complexiteit.
- Vervang kwetsbare verbindingen door intelligente paden
- Centraliseer beleid en zichtbaarheid in één console
- Rol in enkele dagen uit over al je locaties
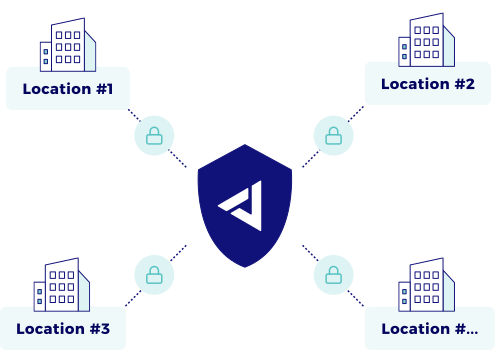
Wat is SD-WAN?
SD-WAN is softwaregedefinieerde connectiviteit die verkeer bundelt en over meerdere verbindingen stuurt, zodat applicaties snel en beschikbaar blijven. Het vervangt starre site-to-site-opstellingen door centraal beleid en dynamische padselectie, zodat elke locatie profiteert van stabiele prestaties en sterke beveiliging. Bij Jimber zit SD-WAN in één cloudbeheerd platform dat aansluit bij de principes van Zero Trust voor gebruikers, locaties en services.
Verbinden
Verbind je locaties met Jimber-netwerkcontrollers en registreer ze daarna in de cloudconsole.
Definiëren
Leg intenties en verkeersklassen vast; SD-WAN stuurt datastromen in realtime over het beste pad.
Beveiligen
Dwing Zero Trust-beleid af over al je verbindingen met doorlopende controles van identiteit en apparaatstatus.
Hoe SD-WAN werkt
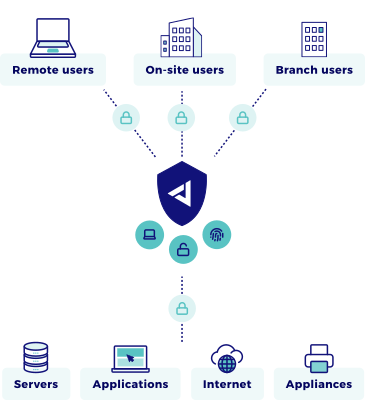
Waarom kiezen voor SD-WAN
- Veerkrachtige connectiviteit voor filialen met automatische failover
- Constante app-prestaties, ook bij overbelaste verbindingen
- Minder appliances en eenvoudiger beheer
- Centraal wijzigingsbeheer en volledige auditeerbaarheid
- Zero Trust-segmentatie over al je locaties
Belangrijkste mogelijkheden
- Connectiviteit en prestaties
- Link bonding en path steering: combineer glasvezel-, kabel- en mobiele verbindingen.
- App-bewuste QoS: geef kritiek verkeer automatisch voorrang.
- Beveiliging en controle
- Segmentatie op basis van identiteit: toegang met minimale rechten tussen locaties.
- Afgestemd op SWG en FWaaS: consistent beleid voor web- en netwerkverkeer.
- Beheer
- Cloudbeheerde console: één plek voor beleid en monitoring.
- API-first automatisering: integreer provisioning en rapportage.
- Edge-opties
- Virtuele, fysieke en industriële controllers: afgestemd op de behoeften van filialen en fabrieken.
Waarom Jimber voor SD-WAN
- Beveiliging zonder complexiteit: één cloudbeheerd platform, snellere uitrol en eenvoudiger beheer.
- Standaard Zero Trust: toegang op basis van identiteit voor gebruikers, apparaten en locaties.
- Partner-first en multi-tenant: gebouwd om als MSP op te schalen, met voorspelbare marges.
- Betrouwbaar en Europees: afgestemd op de vereisten van GDPR en NIS2.
Bekijk Jimber in actie
Verbind elke locatie via veerkrachtige, snelle paden, zonder complexiteit. Krijg een begeleide rondleiding door de cloudbeheerde console en ontdek hoe je SD-WAN met segmentatie op basis van identiteit uitrolt over filialen, sites en externe locaties.
Veelgestelde vragen over SD-WAN
Wat is het verschil tussen SD-WAN en een VPN?
VPN’s bieden versleutelde tunnels, maar geven vaak brede toegang en zorgen voor extra latentie. SD-WAN optimaliseert paden, centraliseert beleid en werkt samen met Zero Trust voor toegang met minimale rechten.
Hoe dwingt Jimber Zero Trust af over al je locaties?
Identiteit, apparaatstatus en microsegmentatie beperken elke datastroom tot het strikt noodzakelijke, wat laterale beweging tussen gebruikers, apps en locaties inperkt.
Wat is de impact op latentie en prestaties?
Dynamische padselectie en app-bewuste QoS houden kritiek verkeer op de beste verbinding, wat de stabiliteit verbetert bij congestie of storingen.
Kan ik dit inzetten in OT-netwerken?
Ja. Industriële controllers en NIAC-hardware scheiden OT van IT zonder het productieverkeer te verstoren en zonder grote herontwerpen.
Welke telemetrie wordt verzameld?
Alleen de gegevens die nodig zijn voor beleid, prestaties en beveiligingsgebeurtenissen in de console, met een bewaartermijn die aansluit bij de Europese compliance-vereisten.
Heb ik nieuwe verbindingen nodig?
Nee. Je kunt starten met je huidige mix van glasvezel-, kabel- en mobiele verbindingen en die daarna uitbreiden of vervangen waar nodig.