
Zero Trust-beveiliging
Vertrouw nooit. Verifieer altijd. Overal.
Eén cloudbeheerd platform. Standaard Zero Trust. Volledige controle over gebruikers, apps en apparaten: van kantoor tot thuiswerk.
- 56% lagere kosten bij datalekken
- 3 weken om uit te rollen
- 1 platform voor Zero Trust
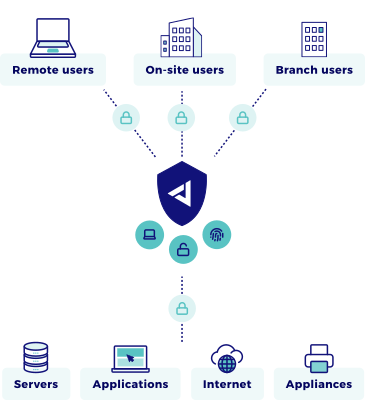
De uitdaging van Zero Trust-beveiliging
Organisaties beseffen dat cyberbeveiliging cruciaal is, maar traditionele benaderingen volstaan niet langer.
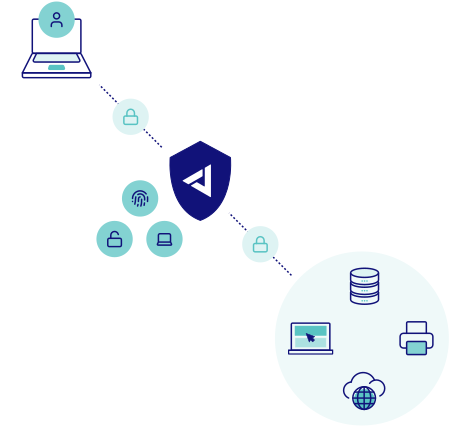
- VPN’s voelen vertrouwd, maar geven te veel toegang zodra je verbonden bent
- Perimeterbeveiliging kan laterale beweging na een inbraak niet stoppen
- Meerdere tools zorgen voor complexiteit en blinde vlekken
- Persoonlijke apparaten en IoT vervagen de grenzen van je beveiliging
- Handmatige processen kunnen moderne dreigingen niet bijhouden
- Compliance vereist aantoonbare minimale rechten
Het resultaat? Zodra aanvallers binnen zijn, bewegen ze zich vrij door je netwerk.
Verifieer elke verbinding
Geen impliciet vertrouwen op basis van netwerklocatie. Elk toegangsverzoek controleert identiteit, apparaatstatus en context voordat er precieze rechten worden toegekend.
Standaard minimale rechten
Gebruikers en apparaten krijgen alleen toegang tot specifieke applicaties, niets meer. Gestolen inloggegevens stuiten meteen op barrières, niet op je hele netwerk.
Continue herbeoordeling
Toegangsbeslissingen zijn niet permanent. Realtime monitoring detecteert afwijkingen en past rechten automatisch aan op basis van gedrag en risico.
Echte Zero Trust
voor je organisatie
Jimber voegt geen Zero Trust-functies toe aan verouderde infrastructuur. We hebben elk onderdeel ontworpen rond “never trust, always verify”.
Vijf componenten, één Zero Trust-platform
- ZTNA Network Isolation
Vervang de alles-of-niets-toegang van VPN door rechten per applicatie. Elke verbinding geïsoleerd. Geen laterale beweging mogelijk.
- Secure Web Gateway (SWG)
Blokkeer dreigingen voordat ze je endpoints bereiken. Zero Trust-beleid geldt ook voor surfen op het web en voorkomt datadiefstal en diefstal van inloggegevens.
- SD-WAN
Zero Trust stopt niet bij applicaties. Beveilig verbindingen tussen locaties met dezelfde principes van eerst verifiëren, over je hele infrastructuur.
- Endpoint Detection & Response (EDR)
Zero Trust controleert wie verbinding maakt; EDR controleert wat er op het apparaat draait. Ransomware en kwaadaardige bestanden worden gestopt voordat ze die toegang kunnen misbruiken.
- Firewall as a Service (FWaaS)
Firewallregels in de cloud die rekening houden met identiteit, dezelfde voor elke gebruiker en locatie. Netwerkverkeer wordt net als applicaties eerst geverifieerd.
Traditioneel vs. Jimber
- Traditioneel
- Vertrouwen op basis van locatie
- Alles-of-niets-toegang tot het netwerk
- Vertrouwen na het inloggen
- Inloggegevens = toegang tot het netwerk
- Inbraken verspreiden zich vrij
- VPN geeft toegang tot alles
- Jimber
- Elke verbinding wordt geverifieerd
- Rechten per applicatie
- Continue authenticatie
- Inloggegevens = alleen minimale toegang
- Microsegmentatie houdt dreigingen in toom
- ZTNA isoleert elke sessie
Wat dit betekent voor je organisatie
Na de invoering van het Zero Trust-platform van Jimber ervaren organisaties een fundamentele verandering in hoe beveiliging werkt.
Gestolen inloggegevens betekenen niet langer een volledige compromittering. Aanvallers stuiten bij elke stap op barrières, niet alleen aan de rand. Laterale beweging wordt onmogelijk.
Compliance-audits worden eenvoudig. Elke toegangsbeslissing wordt met volledige context gelogd. En inbraken blijven beperkt tot één applicatie, niet tot hele netwerken.
Beveilig je organisatie op de eenvoudige manier
Vertrouw niet langer op de rand van je netwerk. Verifieer elke gebruiker, elk apparaat, elke keer. Het Real Zero Trust-platform van Jimber biedt volledige beveiliging vanuit één console.
Veelgestelde vragen
Wat is Zero Trust-beveiliging?
Zero Trust is een beveiligingsmodel gebaseerd op “never trust, always verify”. Anders dan traditionele perimeterbeveiliging, die alles binnen het netwerk vertrouwt, behandelt Zero Trust elk toegangsverzoek als mogelijk vijandig. Elke gebruiker en elk apparaat moet zijn identiteit bewijzen en aan de beveiligingseisen voldoen voordat het toegang krijgt tot specifieke applicaties, ongeacht de locatie.
Hoe verschilt Zero Trust van VPN’s en firewalls?
Firewalls en VPN’s beschermen de rand van het netwerk. Eenmaal binnen is de toegang meestal ruim. Zero Trust werkt op applicatieniveau. Elke verbinding wordt geïsoleerd en geverifieerd. Gebruikers krijgen precieze rechten voor specifieke applicaties, niet voor hele netwerksegmenten.
Kan Zero Trust snel worden uitgerold in middelgrote organisaties?
Ja. Ons SASE-platform is cloud-native en hardwareonafhankelijk. Virtuele controllers zijn in enkele uren geïnstalleerd. De meeste organisaties ronden een volledige Zero Trust-uitrol af binnen 2 à 4 weken, dankzij een gefaseerde aanpak meestal met minimale tot geen downtime.
Hebben we nieuwe hardware nodig voor Zero Trust?
Nee. Ons SASE-platform is hardwareonafhankelijk en 100% cloud-native. Voor de meeste omgevingen volstaan virtuele controllers. Voor specifieke toepassingen, zoals locaties met veel verkeer of industriële OT-omgevingen, bieden we optioneel fysieke appliances aan.
Hoe werkt Zero Trust voor gebruikers op afstand en hybride werken?
De Zero Trust-architectuur is gebouwd voor hybride teams. Gebruikers op afstand vallen onder hetzelfde Zero Trust-beleid als gebruikers op kantoor. Ze authenticeren zich één keer en krijgen veilige, gedetailleerde toegang tot alleen de applicaties waarvoor ze gemachtigd zijn, ongeacht hun locatie. Zo zijn logge VPN’s helemaal niet meer nodig.
Hoe helpt Zero Trust bij NIS2-compliance?
Ons platform speelt rechtstreeks in op de belangrijkste NIS2-vereisten. We bieden centraal beheer en centrale logging, strikte toegangscontrole op basis van identiteit en standaard microsegmentatie om de impact van elk incident te beperken. Zo krijg je de toegang met ‘minimale rechten’ en de volledige audittrails die de richtlijn vereist.
Hoe beveilig je apparaten zonder agent, zoals printers, IoT of OT-apparatuur?
Voor apparaten die geen softwareagent kunnen draaien, zoals printers, IoT-sensoren of industriële apparatuur, gebruiken we onze Network Isolation Access Controller (NIAC). Deze appliance werkt als gateway en beveiligt en segmenteert al het verkeer van deze apparaten volgens je centrale Zero Trust-beleid, zodat er geen blinde vlekken overblijven.
Vervangt Zero Trust onze endpointbeveiliging?
Nee, het vult die aan. Jimber bepaalt wie toegang heeft tot welke applicaties en op welke manier. Endpointbescherming (antivirus, EDR) beschermt het apparaat zelf tegen malware en dreigingen. Beide werken samen: endpointbeveiliging houdt apparaten schoon en Jimber zorgt ervoor dat die apparaten alleen geautoriseerde bronnen bereiken, met de juiste rechten.
Hoe toon je aan auditors aan dat Zero Trust werkt?
Het platform maakt automatisch uitgebreide audittrails aan. Bij elke toegangspoging worden de identiteit en authenticatiemethode van de gebruiker vastgelegd, de apparaatgegevens en beveiligingsstatus, de gebruikte applicatie en het rechtenniveau, het tijdstip, de duur en de geografische locatie, en de beslissing om toe te staan of te weigeren, met de reden. Voor NIS2- en GDPR-compliance toon je zo minimale rechten en de beheersing van incidenten aan zonder handmatige documentatie.