
Managed Service Provider
Lever beveiligingsdiensten zonder chaos
Eén multi-tenant platform bedient al je klanten veilig. Volledige controle over toegang, webbeveiliging en netwerkconnectiviteit, zonder wildgroei aan tools.
- 89% van de MSP’s worstelt met de integratie van tools
- Uitgerold in 3 weken
- 1 platform
De uitdaging voor een Managed Service Provider
MSP’s zien beveiliging als hun snelst groeiende kans. Maar die winstgevend leveren blijkt moeilijker dan verwacht.
- Meer dan 50 klanten beheren in aparte consoles betekent voortdurend schakelen
- 56% van de MSP-teams kampt dagelijks of wekelijks met alertmoeheid
- Vijf tot tien verschillende beveiligingstools vermenigvuldigen de supportlast
- Onvoorspelbare prijzen van leveranciers knabbelen aan al krappe marges
- Klanten onboarden duurt weken in plaats van dagen
- VPN-problemen oplossen slokt factureerbare uren op zonder meerwaarde
Het resultaat? De wildgroei aan tools wordt het probleem in plaats van de oplossing.
Multi-tenant controle
Eén console voor al je klanten. Centrale beleidstemplates en één overzicht maken een einde aan consolemoeheid.
Voorspelbare inkomsten
Transparante prijzen per gebruiker en een duidelijke margestructuur. Geen verrassingen rond bandbreedte en geen verborgen kosten voor add-ons.
Snel nieuwe klanten
Uitrol in drie weken en gestandaardiseerde beveiligingsbaselines. Onboard klanten snel, zonder maatwerk.
Echte SASE voor je
managed security-diensten
Jimber levert volledige SASE in één multi-tenant platform, ontworpen voor partners. Beheer al je klanten via één console, met transparante prijzen.
Vijf componenten, één MSP-platform
- ZTNA Network Isolation
Vervang VPN-tickets door toegang per app. Elke gebruiker maakt alleen verbinding met wat hij nodig heeft, niets meer.
- Secure Web Gateway (SWG)
Blokkeer dreigingen en dwing webbeleid af bij al je klanten. Centrale regels gelden overal op dezelfde manier.
- SD-WAN
Verbind klantlocaties veilig zonder MPLS-kosten. Betrouwbare verbindingen met failover en één uniform beleid.
- Endpoint Detection & Response (EDR)
Stop ransomware op elk toestel van je klanten vanuit dezelfde console. Dreigingen worden op het endpoint geblokkeerd, met meldingen per klant in plaats van per tool.
- Firewall as a Service (FWaaS)
Eén cloudfirewalltemplate voor alle klantlocaties. Rol regels in enkele minuten uit, zonder kastjes te verzenden of ter plaatse te onderhouden.
Traditionele MSP vs. Jimber
- Traditionele MSP-stack
- 7-10 aparte beveiligingstools
- Voortdurend schakelen tussen consoles
- Onvoorspelbare leverancierskosten
- Maatwerk per klant
- Wekenlange, complexe onboarding
- VPN-support die tijd opslokt
- Jimber voor MSP’s
- Eén geïntegreerd platform
- Eén multi-tenant interface
- Transparante prijzen per gebruiker
- Gestandaardiseerde beveiligingstemplates
- Standaard uitgerold in drie weken
- ZTNA-toegang via selfservice
Wat dit betekent voor je MSP-bedrijf
Na de invoering van het MSP-platform van Jimber zien serviceproviders een fundamentele verandering in de manier waarop managed security werkt.
Het aantal supporttickets daalt omdat VPN-problemen verdwijnen. Klanten onboarden gaat van weken naar dagen. Marges worden voorspelbaar dankzij transparante prijzen per gebruiker.
Technische medewerkers focussen op strategisch werk in plaats van te schakelen tussen consoles. En klanten blijven langer dankzij een consistente dienstverlening.
Laat je beveiligingsdiensten eenvoudig groeien
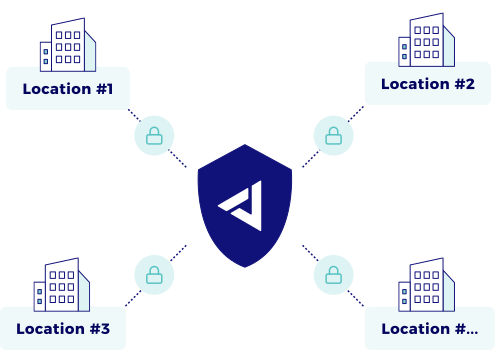
Eén platform, veel klanten, voorspelbare groei. Jimber maakt managed SASE-diensten winstgevend en herhaalbaar.
Veelgestelde vragen
Hoe werkt multi-tenant beheer voor MSP’s?
Jimber biedt één console waarin je alle klantomgevingen apart en toch consistent beheert. Elke klant krijgt eigen, afgeschermd beleid, gebruikersdirectory’s en rapportering, terwijl jij via één interface centraal zicht houdt op je volledige klantenbestand.
Het platform ondersteunt gestandaardiseerde beveiligingstemplates die je telkens opnieuw kunt uitrollen, waardoor onboarding van weken naar dagen gaat. Dankzij de API-first architectuur automatiseer je de provisioning van klanten, beleidsupdates en compliancerapportering, zonder handmatig werk in de console per klant.
Kunnen we ons huidige prijsmodel behouden met Jimber?
Ja. De transparante licenties per gebruiker van Jimber passen bij verschillende prijsstrategieën van MSP’s, of je nu per toestel, per gebruiker of met een vast maandbedrag factureert. Onze margestructuur voor partners is duidelijk en consistent, zodat je voorspelbare inkomsten opbouwt zonder verrassingen rond bandbreedte of verborgen add-ons.
Veel MSP’s bundelen het volledige SASE-platform van Jimber in servicepakketten met verschillende niveaus: basistoegangscontrole als instapformule en volledige bescherming met ZTNA, SWG en SD-WAN in de premiumpakketten. Zo speel je in op verschillende klantbudgetten en behoud je gezonde marges.
Hoe snel kunnen we Jimber uitrollen bij een nieuwe klant?
De meeste MSP’s ronden een uitrol bij een klant af in drie weken, van kick-off tot productie. Het proces omvat de integratie met de identity provider, het publiceren van applicaties voor ZTNA, de basisconfiguratie van de webbeveiliging en waar nodig de plaatsing van een Network Controller.
Gestandaardiseerde templates versnellen dit traject aanzienlijk. Zodra je enkele klanten hebt uitgerold, duurt een volgende onboarding vaak minder dan twee weken, omdat je beproefde werkwijzen hergebruikt. Het geïntegreerde platform neemt de integratiecomplexiteit weg die traditionele SASE-uitrols maandenlang laat aanslepen.
Moeten we bestaande infrastructuur vervangen om Jimber te gebruiken?
Nee. Jimber werkt naast bestaande firewalls, netwerkapparatuur en identiteitssystemen. De meeste MSP’s stappen geleidelijk over: ze starten met ZTNA voor toegang op afstand en laten de huidige VPN-infrastructuur tijdens de overgangsperiode parallel draaien.
Het platform integreert met grote identity providers zoals Active Directory, Azure AD en Okta. Network Controllers kunnen virtueel, fysiek of industrieel zijn, afhankelijk van de klantomgeving. Dankzij die flexibiliteit zet je Jimber in waar het meteen waarde oplevert, zonder dat je infrastructuur verplicht moet vervangen.
Hoe gaat Jimber om met toestellen zonder agent op klantlocaties?
De NIAC-hardware van Jimber zorgt voor inline isolatie van toestellen die geen agent kunnen draaien, zoals printers, IoT-sensoren, industriële apparatuur en legacysystemen. Plaats NIAC-appliances op klantlocaties om veilige microsegmenten te creëren voor apparatuur zonder agent.
Elk toestel of elke toestelklasse krijgt expliciet toegangsbeleid dat bepaalt welke communicatie is toegestaan. Zo verdwijnt de bekende blinde vlek waarbij onbeheerde toestellen op vlakke netwerken staan, kwetsbaar voor laterale bewegingen. Je klanten krijgen Zero Trust-beveiliging voor hun volledige omgeving, niet alleen voor beheerde endpoints.
Welke compliancevereisten ondersteunt Jimber voor Europese MSP’s?
Jimber sluit aan bij de vereisten van NIS2, GDPR en DORA die gangbaar zijn op de Europese markten. Het platform biedt centrale logging, versiebeheer van beleid en toegangsbeheer, functies die auditors verwachten bij de beoordeling van managed security-diensten.
Als Belgisch bedrijf dat werkt volgens Europese normen voor gegevensbescherming, kent Jimber de regionale compliance-verplichtingen. Toegangscontrole op basis van identiteit, controle van de toestelstatus en uitgebreide audit trails helpen je om least privilege en proportionele beveiligingsmaatregelen aan te tonen bij al je klanten.