
Windows Server 2019 fin de support : dates, ESU et migration
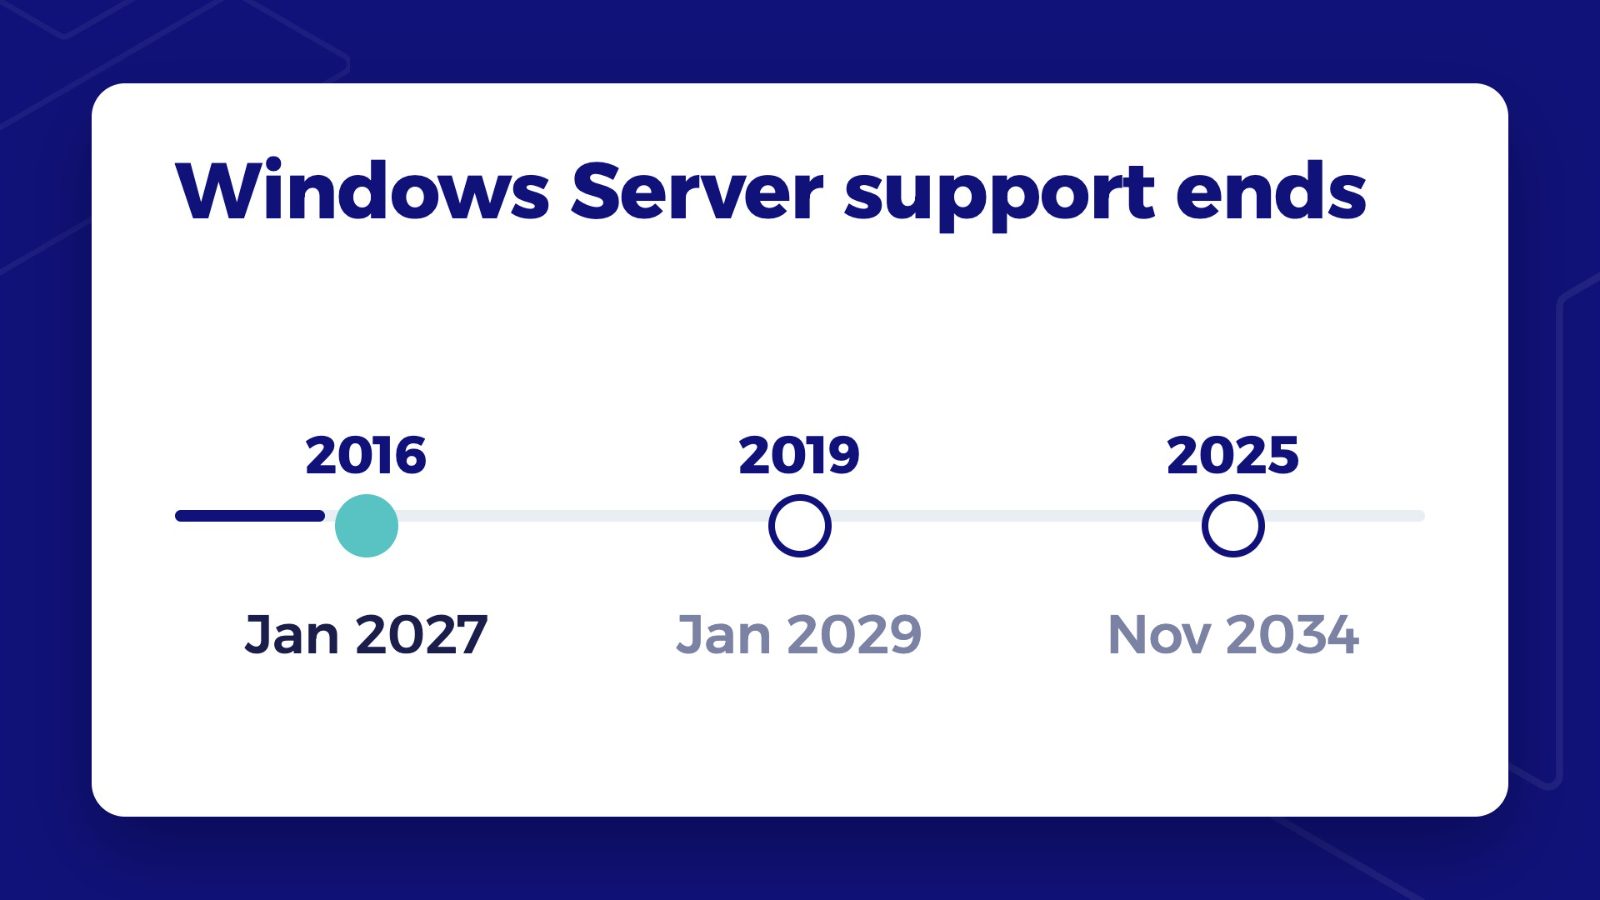
Windows Server 2019 reçoit des mises à jour de sécurité jusqu'au 9 janvier 2029, et Microsoft n'a annoncé aucune Extended Security Update pour cette version. Pour Windows Server 2016, Microsoft a bien proposé des mises à jour payantes, annoncées onze mois avant l'échéance et plus gratuites dans Azure. Planifier 2019 en supposant qu'une offre similaire arrivera, c'est planifier sur quelque chose qui n'existe pas encore.
Il reste donc 2027 et 2028 pour migrer les serveurs qui peuvent l'être, et un plan pour ceux qui ne le peuvent pas. Cette page donne les dates par édition, ce que le précédent de 2016 dit et ne dit pas, les chemins de mise à niveau et leurs obstacles, les vulnérabilités exploitées qui touchent 2019, et comment garder défendables sous NIS2 les serveurs qui manquent l'échéance.
Dates de fin de support de Windows Server 2019
Windows Server 2019 Standard, Datacenter et Essentials suivent le même cycle de vie. Le support standard, qui incluait aussi des correctifs hors sécurité, a pris fin le 9 janvier 2024. Le support étendu, qui fournit les mises à jour de sécurité mensuelles, prend fin le 9 janvier 2029.
| Version | Fin du support standard | Fin du support étendu | Extended Security Updates |
|---|---|---|---|
| Windows Server 2016 | 11 janv. 2022 | 12 janv. 2027 | Payantes, jusqu'au 8 janv. 2030 |
| Windows Server 2019 | 9 janv. 2024 | 9 janv. 2029 | Non annoncées |
| Windows Server 2022 | 13 oct. 2026 | 14 oct. 2031 | Non annoncées |
| Windows Server 2025 | 13 nov. 2029 | 14 nov. 2034 | Sans objet |
Source : pages de cycle de vie Microsoft Learn de chaque version, Windows Server release information et FAQ des Extended Security Updates (mise à jour le 11 novembre 2026).
Deux détails sèment la confusion. Certains extraits de recherche affichent le 10 janvier 2029, car la page de Microsoft stocke l'heure de fin en UTC ; la date du calendrier dans le fuseau horaire de Microsoft est le 9 janvier. Et la version distincte « Windows Server, version 1809 » du Semi-Annual Channel, uniquement Server Core, a déjà pris fin en novembre 2020 ; ce n'est pas le Windows Server 2019 qu'utilisent la plupart des organisations. La chronologie de fin de vie de Windows Server présente toutes les versions côte à côte.
Pas d'ESU pour 2019 : ce que dit le précédent de 2016
La FAQ des Extended Security Updates de Microsoft, mise à jour le 11 novembre 2026, cite des offres pour Windows Server 2012 et 2012 R2, Windows 10 et Windows Server 2016. Windows Server 2019 n'y figure pas. Microsoft décrit l'ESU comme « a last resort paid option » et « a temporary bridge », pas comme une prolongation du cycle de vie.
Pour Windows Server 2016, la séquence a été la suivante :
- 20 février 2026 : Microsoft a annoncé une ESU payante pour trois ans au maximum, onze mois avant l'échéance du 12 janvier 2027.
- 6 août 2026 : l'ESU via Azure Arc est devenue disponible, uniquement pour Standard et Datacenter, avec des mises à jour jusqu'au 8 janvier 2030.
- Prix : environ 9,48 € (10,41 $) par deux cœurs et par mois pour Standard et 54,56 € (59,96 $) pour Datacenter, avec un minimum de 16 cœurs par serveur physique ou 8 par machine virtuelle, et la Software Assurance ou des licences par abonnement sont exigées.
- Azure n'est plus gratuit : « For Windows Server 2016, ESUs are a paid offering in Azure and incur additional charge ». Pour 2012, l'ESU était gratuite sur les machines virtuelles Azure.
Converti à partir des prix catalogue en USD au taux de référence de la BCE du 17 novembre 2026 (1 € = 1,0989 $) ; les prix locaux en euros peuvent différer.
C'est un seul point de données, pas une prévision. Il montre qu'une offre peut arriver tard, exclure des éditions comme Essentials et n'être gratuite dans aucun environnement. La checklist Windows Server 2016 détaille le coût de l'ESU 2016 par cœur.
Chemins de mise à niveau depuis Windows Server 2019
Mettre à niveau 2019 est plus simple que ne l'était la mise à niveau de 2016. Microsoft prend en charge une mise à niveau sur place directe de 2019 vers 2022 et vers 2025. Depuis mi-avril 2026, un serveur 2019 peut aussi recevoir Windows Server 2025 comme mise à jour de fonctionnalités optionnelle via Windows Update, une fois installée la mise à jour cumulative de mars 2026 (KB5078752) ou ultérieure.
Trois exceptions transforment une mise à niveau en projet :
- Les clusters de basculement ne peuvent avancer que d'une version par mise à niveau propagée : un cluster Hyper-V ou de fichiers en 2019 passe d'abord en 2022 puis en 2025, ou migre vers un nouveau cluster.
- Les contrôleurs de domaine ne doivent pas être mis à niveau sur place. Microsoft conseille de « use a clean OS install to promote new domain controllers and demote the older ones ».
- Les applications anciennes peuvent ne plus fonctionner sous 2025. Microsoft a supprimé NTLMv1, désactivé TLS 1.0 et 1.1 par défaut et déprécié RC4 dans Kerberos. Testez les logiciels métier avant de mettre à niveau le serveur qui les héberge.
Microsoft prévient aussi que le manque d'espace disque libre est la première cause d'échec des mises à niveau sur place et recommande 30 à 40 Go libres sur le disque système.
Pour la version cible : Windows Server 2022 a déjà quitté le support standard en octobre 2026 et prend fin en octobre 2031. Windows Server 2025 est supporté jusqu'en novembre 2034. Pour les serveurs migrés en 2027 ou 2028, 2025 offre la plus longue durée.
Licences pour la mise à niveau
« Unlike Windows client, each Windows Server upgrade requires a separate license. » Les organisations disposant d'une Software Assurance active sur des licences en volume n'ont pas besoin d'acheter une nouvelle clé de produit pour 2025 ; les clients retail et OEM, si. Le prix catalogue de Microsoft pour Windows Server 2025 est d'environ 1 070 € (1 176 $) pour Standard et 6 162 € (6 771 $) pour Datacenter, par 16 cœurs, et des licences d'accès client sont exigées pour chaque utilisateur ou appareil qui accède au serveur. La licence à l'usage via Azure Arc coûte environ 30,56 € (33,58 $) par cœur et par mois.
Converti à partir des prix conseillés en USD au taux de référence de la BCE du 17 novembre 2026 (1 € = 1,0989 $) ; les prix varient selon les pays.
Vulnérabilités exploitées qui touchent 2019
Parmi les entrées Microsoft ajoutées par la CISA à son catalogue Known Exploited Vulnerabilities entre janvier 2025 et mi-novembre 2026, 36 citent Windows Server 2019 comme produit concerné. Quatre d'entre elles ont été utilisées dans des campagnes de rançongiciel. Deux sont des failles critiques d'exécution de code à distance, accessibles par le réseau, dans des rôles serveur :
- CVE-2025-59287 dans WSUS, le rôle serveur des mises à jour Windows, noté 9,8 sur 10 et ajouté au catalogue en octobre 2025.
- CVE-2026-33824 dans IKE Service Extensions, utilisé par les serveurs qui terminent IPsec, noté 9,8 et ajouté en août 2026.
D'autres concernent le client SMB, qui permet à un attaquant de forcer un serveur à s'authentifier auprès d'un système malveillant (CVE-2025-33073), et une divulgation de hachages NTLM (CVE-2025-24054). Les 36 ont toutes reçu un correctif pour 2019, car 2019 est encore en support étendu. Après le 9 janvier 2029, une faille comparable n'aura pas de correctif, sauf si Microsoft propose une ESU.
Source : catalogue KEV de la CISA (version du 13 novembre 2026) et Microsoft Security Update Guide.
Les serveurs encore en service après janvier 2029
Certains serveurs ne tiendront pas l'échéance : une application dont l'éditeur ne certifie que 2019, un système de production auquel personne ne peut toucher, un serveur qui attend un projet en retard. Le système d'exploitation continue de fonctionner après la date ; ce sont les correctifs qui s'arrêtent, comme l'explique la page sur un serveur après la fin de support. La question est de savoir comment garder un tel serveur défendable.
Sous NIS2, garder délibérément un système non supporté est une décision de risque. L'article 21 demande des mesures de gestion des risques, dont le traitement des vulnérabilités et le contrôle d'accès. Un serveur au-delà de sa fin de support a besoin d'une décision documentée, de mesures compensatoires et d'une date de fin. L'article sur les systèmes en fin de vie sous NIS2 décrit ce qu'attendent les auditeurs.
Les mesures réseau ne peuvent pas corriger le serveur, mais elles déterminent qui peut atteindre le code vulnérable. C'est pourquoi le confinement est au cœur du plan pour chaque serveur qui reste.
Comment confiner un serveur 2019 qui reste
- Supprimez l'exposition directe à internet. Microsoft conseille de bloquer le port TCP 445 du SMB en entrée depuis internet et en sortie vers internet. RDP, WinRM, WSUS et IKE sur un serveur ancien ne doivent pas non plus être accessibles depuis internet.
- Placez le serveur dans sa propre zone avec des règles qui refusent par défaut et n'autorisent que les flux nécessaires à la charge de travail. L'article sur la segmentation basée sur l'identité explique le passage des VLAN aux règles par identité.
- Accordez l'accès par utilisateur et par appareil, pas par réseau. L'accès zero trust ne laisse que les utilisateurs authentifiés sur des appareils conformes atteindre l'application précise sur le serveur, qui n'est donc pas joignable depuis tout le réseau local ou par chaque utilisateur VPN.
- Limitez le trafic sortant du serveur aux points de mise à jour et d'application dont il a besoin, ce qui limite ce qu'un attaquant peut faire après une élévation de privilèges locale.
- Réduisez les rôles. Plusieurs failles exploitées se trouvent dans des rôles optionnels comme WSUS, AD FS et IKE. Un serveur conservé après 2029 ne doit exécuter que le rôle pour lequel il est gardé.
- Documentez l'exception avec un responsable, les mesures compensatoires et la date de retrait du serveur.
Jimber ViPN couvre les points 2 à 4 sans reconstruire le réseau : utilisateurs et sites atteignent les applications privées via ZTNA, avec un accès décidé par identité et par appareil, géré depuis une seule console. Un serveur 2019 ancien se trouve alors derrière des règles d'accès plutôt que sur un réseau plat. Le package ViPN montre ce qui est inclus, et la page ZTNA comment fonctionne l'accès par application. Pour le tester sur une application ancienne : Try Free.
Un plan pour 2027-2028
- Premier semestre 2027 : inventoriez chaque serveur 2019 avec son rôle, le responsable de l'application et la déclaration de support de l'éditeur. Séparez les candidats faciles à une mise à niveau sur place des contrôleurs de domaine, des clusters et des applications certifiées.
- Second semestre 2027 : construisez de nouveaux contrôleurs de domaine en 2025, mettez à niveau sur place les serveurs de fichiers et d'applications, et testez les applications anciennes face aux changements de protocole de 2025.
- 2028 : réalisez les mises à niveau ou migrations des clusters, budgétez licences et CAL, et mettez en place le confinement pour chaque serveur qui ne migrera pas avant janvier 2029.
- En continu : surveillez une éventuelle annonce d'ESU, sans la budgéter.
Les arguments pour attendre le dernier jour
Un administrateur Windows Server expérimenté avancerait trois points. Windows Server 2019 est entièrement corrigé jusqu'en janvier 2029 : migrer tôt ne fait qu'avancer les coûts de licence. Microsoft a proposé l'ESU pour 2008, 2012 et 2016, et le fera donc probablement pour 2019. Et avec la mise à jour de fonctionnalités sur place, une mise à niveau est une fenêtre de maintenance, pas un projet.
Le premier point est vrai pour les correctifs, mais il oublie le travail qu'on ne peut pas comprimer : les contrôleurs de domaine, les clusters qui demandent deux passages et les applications qui cassent avec les changements de protocole de 2025. Le deuxième est un pari, et le précédent de 2016 montre que ce pari coûte désormais de l'argent, même dans Azure. Le troisième vaut pour les serveurs simples et constitue une bonne raison de les traiter tôt, afin de consacrer 2028 aux quelques serveurs qui demandent un vrai travail et au confinement de ceux qui restent.
Conclusion : planifiez sans ESU, confinez ce qui reste
Windows Server 2019 est supporté jusqu'au 9 janvier 2029, et aucune Extended Security Update n'a été annoncée. Mettez à niveau ce qui peut passer à Windows Server 2025, supporté jusqu'en 2034, commencez par les contrôleurs de domaine et les clusters, et traitez chaque serveur qui n'y arrivera pas comme une exception documentée derrière des contrôles d'accès. Placez une application ancienne derrière un accès zero trust avec Try Free, ou demandez une démonstration pour passer en revue vos serveurs 2019 avec l'équipe de Jimber.
Questions fréquentes
Combien de temps Windows Server 2019 sera-t-il supporté ?
Windows Server 2019 reçoit des mises à jour de sécurité jusqu'au 9 janvier 2029, fin de son support étendu. Le support standard, qui incluait aussi des correctifs hors sécurité, a pris fin le 9 janvier 2024. Les dates s'appliquent aux éditions Standard, Datacenter et Essentials. Microsoft n'a annoncé aucune Extended Security Update payante au-delà de janvier 2029.
Windows Server 2019 arrive-t-il en fin de vie en 2024 ou en 2029 ?
En 2029. La date de 2024 était la fin du support standard, le 9 janvier 2024. Les mises à jour de sécurité continuent jusqu'au 9 janvier 2029. La version distincte « Windows Server, version 1809 » du Semi-Annual Channel, uniquement Server Core, a pris fin en novembre 2020 et est souvent confondue avec Windows Server 2019.
Existe-t-il une ESU pour Windows Server 2019 ?
Pas aujourd'hui. En novembre 2026, la FAQ ESU de Microsoft cite Windows Server 2012 et 2012 R2 et Windows Server 2016, mais pas 2019. Pour 2016, Microsoft a annoncé une ESU payante onze mois avant l'échéance, facturée par cœur via Azure Arc et plus gratuite dans Azure. Budgétez 2019 sans supposer que la même offre arrivera.
Peut-on mettre à niveau Windows Server 2019 vers 2025 ?
Oui. Microsoft prend en charge une mise à niveau sur place directe de Windows Server 2019 vers 2025, depuis un support d'installation ou comme mise à jour de fonctionnalités optionnelle dans Windows Update une fois la mise à jour cumulative de mars 2026 installée. Les clusters doivent avancer d'une version à la fois, et Microsoft conseille de construire de nouveaux contrôleurs de domaine plutôt que de les mettre à niveau.
Faut-il une nouvelle licence pour passer de 2019 à une version plus récente ?
Oui. Microsoft indique que chaque mise à niveau de Windows Server exige une licence distincte. Les clients disposant d'une Software Assurance active sur des licences en volume n'ont pas besoin d'acheter une nouvelle clé pour 2025 ; les clients retail et OEM, si. Des licences d'accès client sont exigées pour chaque utilisateur ou appareil qui accède au serveur mis à niveau.
Faut-il mettre à niveau sur place les contrôleurs de domaine 2019 ?
Non. Microsoft déconseille les mises à niveau sur place pour les serveurs qui exécutent Active Directory Domain Services. Construisez de nouveaux contrôleurs de domaine sur une installation propre de Windows Server 2025, transférez les rôles FSMO et rétrogradez les anciens contrôleurs de domaine 2019.
Un cluster Hyper-V 2019 peut-il passer directement à 2025 ?
Non. Une mise à niveau propagée du système d'exploitation d'un cluster ne peut avancer que d'une version à la fois : un cluster 2019 passe d'abord en 2022, puis en 2025. L'alternative consiste à construire un nouveau cluster 2025 et à y migrer les charges de travail.
Qu'est-ce qui casse le plus souvent lors du passage à Windows Server 2025 ?
Les applications anciennes qui dépendent de protocoles modifiés par Microsoft : NTLMv1 est supprimé, TLS 1.0 et 1.1 sont désactivés par défaut et RC4 dans Kerberos est déprécié. Le manque d'espace disque libre est la première cause d'échec des mises à niveau sur place ; Microsoft recommande 30 à 40 Go libres sur le disque système.
Que devient un serveur Windows Server 2019 après janvier 2029 ?
Il continue de fonctionner, mais ne reçoit plus de mises à jour de sécurité, et aucune ESU n'a été annoncée. Sous NIS2, le conserver est une décision de risque qui exige une documentation, des mesures compensatoires et une date de fin. Supprimez l'exposition à internet, segmentez-le et n'autorisez l'accès qu'aux utilisateurs identifiés sur des appareils conformes.