
Beveiliging werken op afstand
Werk van overal. Overal beschermd.
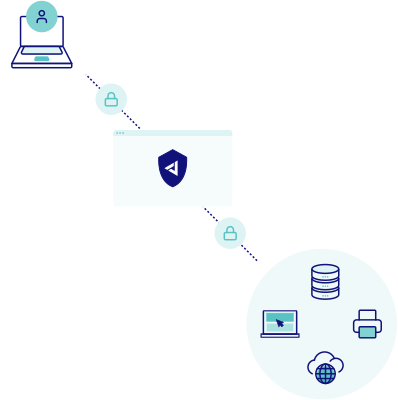
Je team zit overal. Je apps draaien in de cloud. Maar je beveiliging? Die zit nog altijd vast aan de rand van het kantoornetwerk. Jimber biedt bescherming op applicatieniveau die je gebruikers volgt, niet je netwerkgrenzen.
- 3x snellere toegang tot apps
- 0 hardware om uit te rollen
- 60% lagere beveiligingskosten
Waarom toegang op afstand nog altijd een zwakke plek is
Werken op afstand is blijvend, maar de meeste bedrijven vertrouwen nog op beveiliging die voor kantoren is ontworpen. De gaten zijn echt.
- VPN-clients die constant haperen en alles vertragen
- Persoonlijke apparaten waarop werk en privé door elkaar lopen
- IT heeft geen idee wie waar toegang heeft tot wat
- Eén gestolen wachtwoord kan je hele netwerk in gevaar brengen
- Verschillende regels voor kantoor, thuis en onderweg zorgen voor verwarring
Wat kost dat echt? Supporttickets stapelen zich op. Gebruikers zoeken omwegen. En aanvallers maken misbruik van de chaos.
Geen VPN-kopzorgen meer
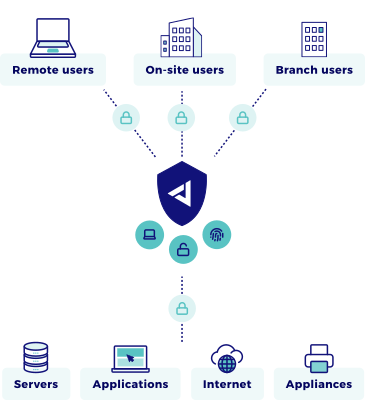
Gebruikers maken rechtstreeks verbinding met applicaties, niet met netwerken. Geen split tunneling. Geen VPN-client die alleen op dinsdag werkt. Gewoon snelle, betrouwbare toegang tot wat ze nodig hebben.
Elk apparaat blijft binnen zijn grenzen
Bedrijfslaptops, tablets van externen, persoonlijke smartphones: elk apparaat krijgt precies de toegang die het hoort te hebben. Niets meer.
Eén team. Eén overzicht.
IT ziet elke verbinding, elk apparaat en elke applicatie in realtime. Beleidswijzigingen zijn in seconden uitgerold, niet in dagen.
Hoe Jimber toegang
op afstand oplost
Drie stappen naar veilige toegang op afstand die echt werkt.
Wat zit er in het platform
- Zero Trust Network Access (ZTNA)
Vervang je VPN volledig. Gebruikers melden zich één keer aan en bereiken hun applicaties via versleutelde, geïsoleerde verbindingen. Zelfs als inloggegevens uitlekken, lopen aanvallers vast.
- Secure Web Gateway (SWG)
Je team surft veilig op het web, waar het ook is. Kwaadaardige websites, phishingpogingen en riskante downloads worden automatisch geblokkeerd. Zonder verkeer om te leiden via het kantoor.
- SD-WAN
Je kantoorlocaties blijven verbonden met voorspelbare prestaties. Het verkeer wordt slim gerouteerd op basis van de prioriteit van applicaties en de netwerkomstandigheden.
- Endpoint Detection & Response (EDR)
Elke laptop en smartphone is beschermd, waar hij ook verbinding maakt. Ransomware en kwaadaardige bestanden worden gestopt voordat ze je applicaties bereiken.
- Firewall as a Service (FWaaS)
Firewalling vanuit de cloud voor thuiskantoren, hotels en filialen. Eén set identiteitsgebaseerde regels, zonder een kast te moeten versturen.
De oude manier vs. de Jimber-manier
- Traditionele toegang op afstand
- VPN-licenties per gebruiker
- Overal VPN-clients installeren
- Volledige netwerktoegang na verbinding
- Firewallregels per kantoor
- Geen zicht op persoonlijke apparaten
- Handmatige updates per locatie
- Jimber-platform
- Onbeperkt gebruikers, één prijs
- Toegang via de browser waar mogelijk
- Rechten per applicatie
- Centraal beleid
- Volledig zicht en volledige controle
- Overal meteen uitgerold
Wat verandert er voor je organisatie
Na de invoering van het Jimber-platform voor werken op afstand merken organisaties een fundamentele verandering in hun dagelijkse werking.
Het aantal supporttickets daalt sterk. Gebruikers maken sneller verbinding. Beveiligingsbeleid wordt automatisch toegepast, in plaats van uit frustratie omzeild.
Compliance wordt een doorlopend proces in plaats van een race tegen de klok. Wordt een laptop gehackt, dan gebeurt de inperking automatisch. En de complexiteit van beveiliging groeit niet langer mee met je personeelsbestand.
Werken op afstand vanaf dag één goed geregeld
Je medewerkers werken al verspreid. Je beveiligingsstrategie hoort niet vast te zitten in 2015.
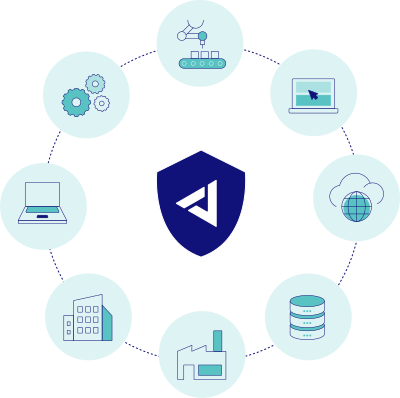
Het Jimber-platform geeft je controle op applicatieniveau, zonder de complexiteit van een VPN.
Veelgestelde vragen over beveiliging bij werken op afstand
We hebben altijd VPN’s gebruikt. Waarom nu veranderen?
VPN’s zijn gemaakt om kantoornetwerken uit te breiden. Vandaag gebeurt het werk in SaaS-applicaties en cloudinfrastructuur. Met een VPN duw je moderne werkprocessen door een verouderde architectuur. Het resultaat: trage prestaties, ruime toegangsrechten en gefrustreerde gebruikers die omwegen zoeken.
De ZTNA van Jimber geeft gebruikers rechtstreekse, versleutelde toegang tot specifieke applicaties. Sneller voor hen. Veiliger voor jou.
Hoe snel kunnen we dit uitrollen naar medewerkers op afstand?
De meeste organisaties ronden de uitrol af in minder dan twee weken. Omdat het platform cloud-native is, hoeft er geen hardware besteld of geconfigureerd te worden. Gebruikers downloaden een lichte client (of gebruiken hun browser), melden zich aan en zijn beschermd.
IT stelt het toegangsbeleid in via de centrale console. Dat beleid geldt meteen voor elke gebruiker, overal.
En externe medewerkers en tijdelijk personeel?
Hier zorgen traditionele VPN’s voor echte problemen. Ofwel geef je externen te veel toegang (riskant), ofwel ben je uren bezig om beperkte toegang in te stellen (traag).
Met Jimber leg je de toegang voor externen één keer vast als sjabloon. Nieuwe externen zijn in enkele minuten aan de slag, met een automatische einddatum. Ze zien alleen de applicaties die hun zijn toegewezen. Als het project afloopt, vervalt de toegang automatisch.
Kunnen medewerkers nog hun persoonlijke apparaten gebruiken?
Ja, met de juiste controles. Je hebt twee opties:
Toegang via de browser: medewerkers openen goedgekeurde applicaties in een beveiligde browsersessie. Er wordt niets op hun apparaat gedownload. Werkgegevens blijven in de cloud.
Beheerde toegang met posture checks: installeer de Jimber-client op apparaten die je meer vertrouwt. Voordat het toegang geeft, controleert het platform of het apparaat aan je eisen voldoet: firewall aan, schijf versleuteld, besturingssysteem up-to-date.
Hoe werkt dit voor medewerkers die naar het buitenland reizen?
Naadloos. Omdat het Jimber-platform wereldwijd en cloud-native is, maken medewerkers automatisch verbinding met het dichtstbijzijnde point of presence. Ze krijgen dezelfde snelle, veilige toegang, of ze nu in Antwerpen, Londen of Tokio zijn.
Geen speciale VPN-configuraties. Geen verlopen certificaten. Geen supporttickets van het type “thuis werkt het, maar in het hotel niet”.
Wat gebeurt er bij een internetstoring?
Valt de internetverbinding weg bij medewerkers die op afstand werken, dan verliezen ze de toegang tot de verbinding terug is, net als bij elke cloudapplicatie.
Voor kantoorlocaties raden we SD-WAN aan met meerdere WAN-verbindingen als back-up. Zo blijft het werk doorgaan, ook als de hoofdverbinding uitvalt.
Vervangt dit onze endpointbeveiliging?
Nee, het vult die aan. Jimber bepaalt wie toegang heeft tot welke applicaties en hoe. Endpointbeveiliging (antivirus, EDR) beschermt het apparaat zelf tegen malware en dreigingen.
De twee werken samen: endpointbeveiliging houdt apparaten schoon, en Jimber zorgt ervoor dat die apparaten alleen de toegestane bronnen bereiken, met de juiste rechten.
Hoe toon je aan auditors aan dat dit werkt?
Het platform maakt automatisch volledige audittrails aan. Elke toegangspoging bevat:
- Identiteit van de gebruiker en aanmeldmethode
- Gegevens van het apparaat en de beveiligingsstatus
- Gebruikte applicatie en rechtenniveau
- Tijdstip, duur en geografische locatie
- Beslissing om toe te staan of te weigeren, met de reden
Voor NIS2- en AVG-compliance kun je least-privilege-toegang, continue monitoring en de inperking van incidenten aantonen zonder handmatige documentatie.