
Beveiliging op meerdere locaties
Beveilig meerdere locaties zonder complexiteit
Eén cloudbeheerd platform. Standaard Zero Trust. Volledige controle over gebruikers, apps en apparaten op al je locaties: van kantoor tot thuiswerk.
- 60% lagere kosten
- 3 weken om uit te rollen
- 1 console voor alles
De uitdaging van beveiliging op meerdere locaties
Organisaties met meerdere locaties krijgen te maken met steeds meer beveiligingsuitdagingen.
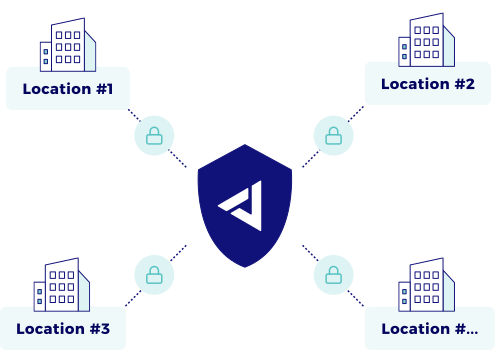
- Dure firewalls op elke locatie
- Trage VPN’s frustreren gebruikers op afstand
- Na een inbraak bewegen aanvallers zich vrij tussen locaties
- Beperkt zicht op wie waar toegang heeft tot wat
- Beveiligingslekken tussen kantoor, thuiswerk en tijdelijke locaties
Het resultaat? Beveiliging die sneller complex wordt dan je bedrijf groeit.
Snel uitgerold
Virtuele of fysieke controllers zijn binnen enkele uren operationeel. De meeste organisaties beveiligen al hun locaties binnen 3 weken.
Zero Trust ingebouwd
Elke gebruiker en elk apparaat krijgt alleen de toegang die nodig is. Gestolen inloggegevens kunnen zich niet over locaties verspreiden.
Beheer vanaf elke plek
Eén console beheert beleid, logging en monitoring voor elke locatie. Wijzigingen worden meteen uitgerold.
Echte SASE
voor al je locaties
Vijf componenten, één cyberbeveiligingsplatform
- ZTNA Network Isolation
Toegang tot specifieke applicaties op basis van identiteit. Microsegmentatie houdt elke gebruiker en elk apparaat geïsoleerd. Geen brede VPN-toegang.
- SD-WAN
Betrouwbare, snelle verbindingen tussen locaties. Verbind al je locaties veilig en efficiënt.
- Secure Web Gateway (SWG)
Consistente webbescherming en blokkering van dreigingen op alle locaties. Bepaal welke websites en categorieën gebruikers mogen bezoeken.
- Endpoint Detection & Response (EDR)
Realtime detectie op elk apparaat op elke locatie. Ransomware en kwaadaardige bestanden worden gestopt voordat ze zich naar andere locaties verspreiden.
- Firewall as a Service (FWaaS)
Firewalling vanuit de cloud voor elke locatie, zonder een kast in elke serverruimte. Eén set identiteitsgebaseerde regels voor alle locaties.
Traditionele beveiliging op meerdere locaties vs. Jimber
- Traditioneel
- Hardware op elke locatie (€ 3.000-10.000+)
- Weken per locatie
- Aparte firewallconsoles
- Brede VPN-toegang
- Handmatige beleidsupdates
- Laterale beweging mogelijk
- Jimber
- Flexibele controllers, beheerd vanuit de cloud
- Binnen enkele uren operationeel
- Eén centrale console
- Gedetailleerde toegang per app
- Overal meteen uitgerold
- Microsegmentatie stopt verspreiding
Wat dit betekent voor je organisatie
Na de invoering van het Jimber-platform voor beveiliging op meerdere locaties merken organisaties een fundamentele verandering in hoe beveiliging werkt.
IT-teams besteden minder tijd aan configuratie en meer aan strategie. Beveiliging wordt een motor voor groei in plaats van een rem.
Compliance wordt een doorlopend proces in plaats van een race tegen de klok. Bij incidenten gebeurt de inperking automatisch. En de complexiteit van beveiliging groeit niet langer mee met je organisatie.
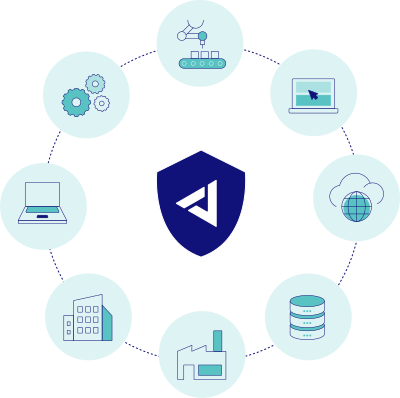
Meerdere locaties eenvoudig beveiligen
Stop met het beheren van aparte firewalls voor elke locatie. Het echte SASE-platform van Jimber levert Zero Trust-beveiliging op al je locaties vanuit één console.
Veelgestelde vragen over beveiliging op meerdere locaties
Hoe snel kan SASE op meerdere locaties worden uitgerold?
De uitrol gaat snel omdat onze SASE-oplossing cloud-native en hardware-onafhankelijk is. Virtuele controllers zijn binnen enkele uren geïnstalleerd. De meeste organisaties ronden de volledige uitrol over alle locaties af binnen 2 tot 4 weken, met een gefaseerde aanpak meestal met weinig tot geen downtime.
Hebben we nieuwe hardware nodig voor elk filiaal?
Nee. Ons SASE-platform is hardware-onafhankelijk en 100% cloud-native. Voor de meeste kantooromgevingen volstaan virtuele controllers. Voor specifieke toepassingen, zoals locaties met veel dataverkeer of industriële OT-omgevingen, bieden we optioneel fysieke appliances aan.
Hoe werkt deze oplossing voor thuiswerkers en hybride werken?
De SASE-architectuur is gebouwd voor hybride teams. Voor gebruikers op afstand geldt hetzelfde Zero Trust-beleid als voor gebruikers op kantoor. Ze melden zich één keer aan via ons platform en krijgen veilige, gedetailleerde toegang tot alleen de applicaties waarvoor ze bevoegd zijn, waar ze zich ook bevinden. Zo zijn omslachtige VPN-verbindingen per locatie helemaal niet meer nodig.
Kan SASE tijdelijke locaties beveiligen (pop-upstores, bouwplaatsen)?
Ja, dat is een groot voordeel van een cloud-native SASE-platform. Omdat er geen fysieke hardware nodig is, kan een virtuele controller meteen worden ingezet voor pop-upstores, seizoensvestigingen of tijdelijke locaties. Ze krijgen vanaf dag één het volledige, consistente beveiligingsbeleid.
Hoe helpt deze SASE-oplossing bij NIS2-compliance?
Ons platform speelt rechtstreeks in op de belangrijkste NIS2-vereisten. We bieden centraal beheer en logging, strikte toegangscontrole op basis van identiteit (Zero Trust) en standaard microsegmentatie om de impact van een incident te beperken. Zo krijg je de ‘least privilege’-toegang en de volledige audittrails die de richtlijn vereist.
Hoe beveilig je apparaten zonder agent, zoals printers, IoT-sensoren of OT-apparatuur?
Voor apparaten waarop geen software-agent kan draaien, zoals printers, IoT-sensoren of industriële apparatuur, gebruiken we onze Network Isolation Access Controller (NIAC). Deze appliance werkt als gateway en beveiligt en segmenteert al het verkeer van deze apparaten volgens je centrale Zero Trust-beleid, zodat er geen blinde vlekken overblijven.