
Industriële OT-beveiliging
Beveilig je productie zonder ze stil te leggen
Eén cloudbeheerd platform verbindt IT en OT op een veilige manier. Volledige controle over industriële systemen, apparaten zonder agent en productienetwerken: van SCADA tot de machines op de werkvloer.
- 87% meer ransomware in de maakindustrie
- 3 weken om uit te rollen
- 1 veilige brug tussen IT en OT
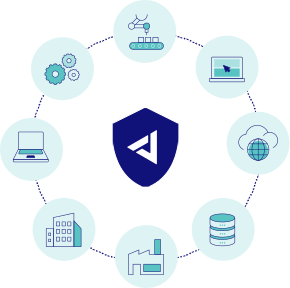
De uitdaging van industriële OT-beveiliging
Organisaties beseffen dat productieomgevingen een geliefd doelwit zijn voor ransomware, maar traditionele IT-beveiliging past niet bij operationele technologie.
- Productiesystemen kunnen niet gepatcht worden zonder downtime
- PLC’s en SCADA draaien op verouderde, ongepatchte software
- Industriële apparaten kunnen geen beveiligingsagents draaien
- De convergentie van IT en OT creëert nieuwe aanvalspaden
- Vlakke netwerken laten laterale beweging naar kritieke systemen toe
- De regelgeving van NIS2 vraagt aantoonbare maatregelen
Het resultaat? Zodra aanvallers in je IT-netwerk binnendringen, stappen ze over naar de productiesystemen en leggen ze de activiteiten stil.
Veilige toegang tot de productie
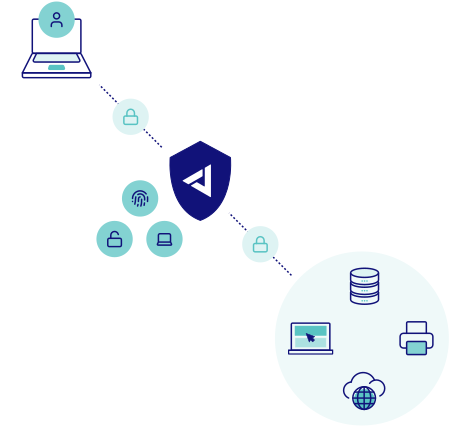
Operators authenticeren zich één keer om HMI’s en besturingssystemen te bereiken. Geen VPN-knelpunten. Geen risico’s door te ruime toegang.
Bescherming zonder agent
NIAC-hardware beveiligt PLC’s, sensoren en verouderde systemen. Alleen toegestane protocollen. Aanvallen worden vroeg gestopt.
Veilige brug tussen IT en OT
Controllers creëren veilige zones tussen het bedrijfsnetwerk en het productienetwerk. Beleidsregels dwingen minimale rechten af.
Echte OT-beveiliging
voor je organisatie
Vijf componenten, één OT-beveiligingsplatform
- ZTNA Network Isolation
Operators krijgen toegang tot specifieke HMI’s en besturingssystemen, niet tot hele productienetwerken. Elke industriële sessie wordt geïsoleerd en geverifieerd. De beschikbaarheid van je productie is beschermd door het ontwerp zelf.
- Secure Web Gateway (SWG)
Blokkeer command-and-controlverkeer voordat het de systemen op de werkvloer bereikt. Industriële protocollen beschermd. Datadiefstal uit productieomgevingen voorkomen.
- SD-WAN
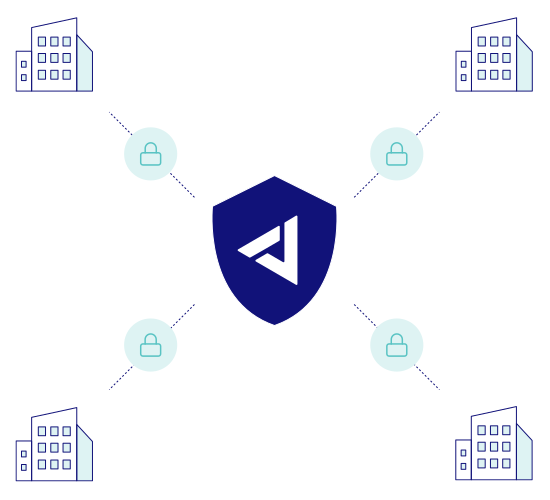
Verbind meerdere productielocaties met consistente beveiligingsregels. Betrouwbare verbindingen tussen locaties houden de productie op elkaar afgestemd zonder besturingssystemen bloot te stellen.
- Endpoint Detection & Response (EDR)
Bescherm de engineeringwerkstations en HMI-pc’s die je controllers kunnen bereiken. Ransomware wordt op het apparaat gestopt voordat het zich naar de werkvloer kan verspreiden.
- Firewall as a Service (FWaaS)
Eén cloudbeheerd firewallbeleid voor elke fabriek. Alleen goedgekeurd verkeer gaat tussen kantoor, productie en internet, zonder extra toestellen ter plaatse.
Traditionele industriële OT-beveiliging vs. Jimber
- Traditioneel
- VPN geeft toegang tot het hele netwerk
- Patchen kan niet zonder downtime
- Industriële apparaten onbeschermd
- Vlakke OT-netwerken
- IT-tools zien de OT niet
- Air gaps houden de convergentie niet tegen
- Jimber
- ZTNA beperkt de toegang per HMI/PLC
- Beveiligd zonder systeemupdates
- NIAC isoleert apparatuur zonder agent
- Microsegmentatie houdt inbraken in toom
- Eén overzicht over IT en OT
- Veilige brug tussen beide omgevingen
Wat dit betekent voor je organisatie
Na de invoering van het industriële OT-platform van Jimber ervaren organisaties een fundamentele verandering in de bescherming van hun productieomgeving.
De productie blijft draaien. De beveiliging verbetert zonder onderhoudsvensters. Inbraken in de IT bereiken de productie niet. Aanvallen stoppen aan de grens. Compliance wordt aantoonbaar, in plaats van last-minute geregeld.
Bij een incident gebeurt de inperking automatisch. En voor de beveiliging van je productie hoef je systemen niet langer stil te leggen.
Beveilig industriële activiteiten op de eenvoudige manier
Laat IT-beveiligingstools niet langer tekortschieten bij de bescherming van OT. Verbind IT en OT met maatregelen die gebouwd zijn voor de beperkingen van productie. Het platform van Jimber biedt industriële beveiliging vanuit één console.
Veelgestelde vragen
Wat maakt OT-beveiliging anders dan IT-beveiliging?
OT-beveiliging geeft voorrang aan beschikbaarheid en fysieke veiligheid boven gegevensbescherming. Industriële systemen draaien 24/7 met nagenoeg geen tolerantie voor downtime: een stilgevallen productielijn kost duizenden euro’s per minuut.
Traditionele IT-benaderingen werken niet, omdat je PLC’s niet kunt patchen tijdens de productie, geen agents kunt installeren op SCADA-systemen uit de jaren 90 en controllers niet kunt herstarten wanneer machines continu moeten draaien. De CIA-driehoek keert om: eerst beschikbaarheid, dan integriteit, dan vertrouwelijkheid.
Jimber beveiligt OT zonder aan productiesystemen te raken. NIAC-hardware beschermt apparatuur zonder agent inline. Identiteitscontroles beperken de toegang per systeem. Zero Trust werkt zonder de activiteiten te verstoren.
Hoe beveilig je apparaten die geen agent kunnen draaien, zoals PLC’s en SCADA?
De NIAC (Network Isolation Access Controller) van Jimber zit tussen apparaten zonder agent en je netwerk en vormt zo een veilige gateway zonder dat je industriële apparatuur hoeft aan te passen.
Wanneer een PLC of SCADA-systeem moet communiceren, toetst NIAC dat aan het centrale beleid en laat het alleen toegestane protocollen en bestemmingen toe. Een PLC mag bijvoorbeeld gegevens naar één historian sturen en commando’s van één HMI ontvangen, meer niet. Zo wordt laterale beweging voorkomen.
NIAC werkt voor alle apparaten zonder agent: verouderde controllers, gebouwautomatisering, IoT-sensoren en gespecialiseerde machines. Het beleid voor IT en OT beheer je vanuit één console.
Kan dit worden uitgerold zonder de productie stil te leggen?
Ja. De implementatie begint met virtuele controllers die de toegang aan de IT-kant regelen, dus zonder wijzigingen aan de productie. Gebruikers authenticeren zich via ZTNA terwijl de productie gewoon doorloopt.
NIAC-appliances worden geplaatst tijdens gepland onderhoud of eerst in monitormodus. Industriële controllers worden per productielijn uitgerold: beveilig één lijn, valideer, en herhaal dat daarna voor de andere lijnen op je eigen tempo.
De meeste organisaties ronden de uitrol af in 2 à 4 weken, zonder ongeplande downtime. Het cloudbeheerde beleid wordt centraal bijgewerkt zonder aan PLC’s of SCADA-systemen te raken.
Moeten we onze bestaande OT-beveiligingstools vervangen?
Nee. Jimber vult bestaande investeringen aan. Industriële firewalls en OT-monitoringtools blijven werken; Jimber dicht de gaten.
Je perimeterfirewalls blijven het noord-zuidverkeer afhandelen. Jimber voegt toegangscontrole op basis van identiteit en microsegmentatie toe om laterale beweging te stoppen. OT-monitoringtools worden effectiever wanneer de centrale logging van Jimber je SIEM voedt.
Het doel is de gaten te dichten die traditionele tools missen: onbeschermde toegangspaden, apparaten zonder agent en de grens tussen IT en OT, waar de convergentie risico’s creëert.
Hoe zit het met omgevingen met zowel moderne als verouderde industriële systemen?
De meeste fabrikanten laten moderne lijnen draaien naast apparatuur uit de jaren 80. Jimber beveiligt beide, zonder gedwongen modernisering.
Moderne systemen die een agent ondersteunen, krijgen volledige ZTNA met controles van de apparaatstatus en continue monitoring. Verouderde systemen, zoals PLC’s op Windows XP en eigen controllers van leveranciers, krijgen inline bescherming via NIAC, zonder enige systeemwijziging.
Eén console beheert beide met consistente beleidsregels. Operators authenticeren zich één keer voor toegang tot moderne HMI’s en verouderde PLC’s. Wanneer je later moderniseert, pas je alleen het beleid aan: de architectuur hoeft niet te veranderen.
Kunnen kleine en middelgrote fabrikanten deze aanpak gebruiken?
Absoluut. Jimber richt zich op organisaties met 50 tot 400 medewerkers die dezelfde dreigingen krijgen als grote bedrijven, maar niet over dezelfde middelen beschikken.
Dankzij de cloudbeheerde architectuur hoef je geen infrastructuur te bouwen. Virtuele controllers zijn snel uitgerold. Veel middelgrote fabrikanten werken via MSP’s die meerdere klanten bedienen vanuit één multi-tenant console.
Transparante prijzen per gebruiker maken budgetteren eenvoudig. Eén ransomware-incident (11 dagen downtime, een mogelijke eis van een miljoen euro) bewijst de ROI. Het platform schaalt moeiteloos mee: wat vandaag 50 gebruikers beschermt, beschermt er morgen 500, zonder wijzigingen aan de architectuur.