
Gebruikscases
Jimber in actie: beveiliging voor elke uitdaging
Het Real SASE-platform van Jimber volgt de manier waarop een organisatie echt werkt. Of het nu gaat om het beveiligen van thuiswerkers, het verbinden van meerdere kantoren, het beschermen van industriële apparatuur of het uitbouwen van een managed security-aanbod: één platform dekt elk scenario, vanuit één console.
Industrial OT Security
Managed Service Provider
Multiple Location Security
Remote Work Security
Zero Trust Security
Ontdek onze
gebruikscases
Industrial OT Security
Beveilig productieomgevingen zonder eraan te raken
Verbind IT en OT met één cloudbeheerd platform. Bescherm PLC’s, SCADA en verouderde apparatuur zonder downtime, patches of agents.
Agentloze bescherming, ontworpen voor operationele beperkingen
NIAC-hardware beveiligt industriële apparaten inline. Toegang op basis van identiteit beperkt operators tot specifieke HMI’s. Microsegmentatie stopt laterale beweging voordat die de werkvloer bereikt.
Waar Industrial OT Security de meeste meerwaarde biedt
Productieomgevingen onder NIS2-druk, organisaties die IT- en OT-netwerken samenbrengen en teams die verouderde apparatuur beschermen waarop geen agents kunnen draaien of die geen downtime verdraagt.
Managed Service Provider
Lever managed security-diensten zonder wildgroei aan tools
Eén multi-tenant platform vervangt 7 tot 10 afzonderlijke tools. Beheer elke klant vanuit één console, met gestandaardiseerde templates, transparante prijzen en voorspelbare marges.
Klanten onboarden in weken, niet in maanden
Een API-first architectuur maakt automatisering mogelijk. Gestandaardiseerde beveiligingsbaselines worden overal op dezelfde manier uitgerold. VPN-troubleshooting verdwijnt. Factureerbare uren gaan naar strategisch werk.
Waar het MSP-platform de meeste meerwaarde biedt
Serviceproviders die een managed security-aanbod opbouwen of uitbreiden, MSP’s met Europese klanten onder NIS2 of GDPR en partners die klantverloop willen verminderen met een consistente dienstverlening.
Dankzij Jimber SASE bieden we klanten één beheersbaar platform dat beveiliging, gebruiksgemak en schaalbaarheid combineert. Ontwerp, uitrol en beheer houden we zelf in handen.
Luc Antonissen
PC Yellow
We moesten er zeker van zijn dat onze gevoelige gegevens altijd beschermd zijn tegen dreigingen zoals hacking, malware en phishing. Met Jimber heb ik eindelijk een gerust gevoel over onze beveiliging!
Kasper Vancoppenolle
Winwinner, alternatief financieringsplatform
Voor state-of-the-art cyberbeveiliging rekenen we op Jimber. De manier waarop ze ons hielpen een risicovrije omgeving voor onze gevoelige gegevens op te zetten, is van uitzonderlijk hoog niveau.
Wim Allegaert
Truncus, vermogensbeheer
Jimber hielp ons onze reputatie als professionele en betrouwbare leverancier van cyberbeveiligingsoplossingen te versterken. De technologie van Jimber past naadloos in onze diensten. Zo verbeteren we de beveiliging van onze klanten zonder in te boeten aan gebruiksvriendelijkheid.
Diederik Mechiels
Smart IT Services
Onze samenwerking met Jimber als hun distributeur verloopt vlot sinds dag één. De communicatie over resellers, eindklanten en administratie loopt naadloos. Het technische team heeft inzicht in zowel eenvoudige als complexe situaties bij eindgebruikers. Ze staan altijd klaar om partners en eindklanten te helpen met hun innovatieve oplossing.
Bart Cuypers
FieldTrust
Multiple Location Security
Consistente bescherming voor elk kantoor, elk filiaal en elke tijdelijke locatie
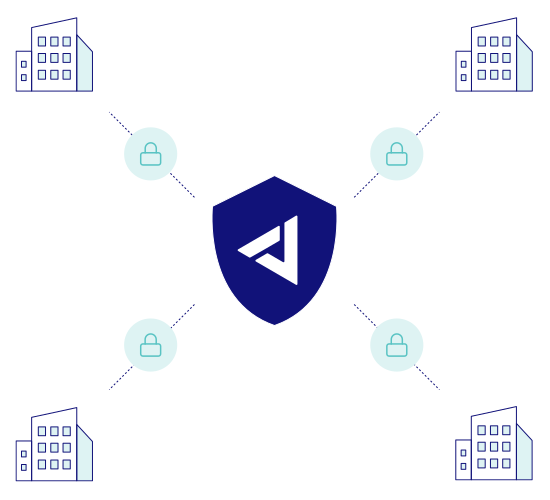
Vervang firewalls per locatie door één cloudbeheerd platform. Uitrollen in uren, niet in weken, met overal dezelfde Zero Trust-policies vanaf de eerste dag.
Centrale controle zonder complexe hardware
Virtuele of fysieke controllers passen zich aan elke locatie aan. Eén console beheert policies, logging en zichtbaarheid over alle locaties heen. Wijzigingen worden meteen overal doorgevoerd.
Waar Multiple Location Security de meeste meerwaarde biedt
Groeiende organisaties met filialen, retail- of industriële netwerken, tijdelijke of pop-uplocaties en teams die hardwarekosten willen verlagen zonder in te boeten aan beveiliging.
Remote Work Security
Bescherming op applicatieniveau die de gebruikers volgt
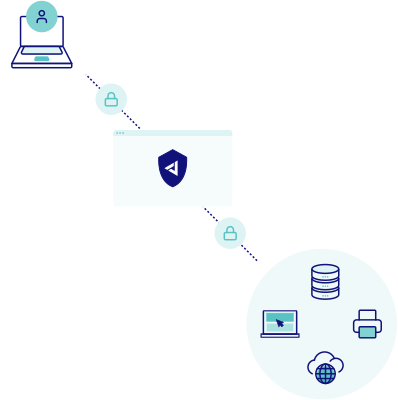
Vervang de VPN door directe, versleutelde toegang tot specifieke applicaties. Gebruikers maken sneller verbinding. IT krijgt volledige zichtbaarheid. Aanvallers lopen vast in plaats van open netwerken te vinden.
Zero Trust voor elk apparaat, op elke locatie
Bedrijfslaptops, tablets van externe medewerkers, persoonlijke telefoons: elk apparaat krijgt precies de toegang die het hoort te hebben. Posture checks dwingen de standaarden af voordat toegang wordt verleend.
Waar Remote Work Security de meeste meerwaarde biedt
Verspreide en hybride teams, organisaties met externe of tijdelijke medewerkers en bedrijven die compliance moeten aantonen zonder handmatige documentatie.
Europees platform met volledige gegevenssoevereiniteit
Je gegevens blijven in Europa. Volledig gebouwd en gehost binnen de EU voor volledige GDPR-compliance.
Zero Trust Security
Vertrouw nooit. Controleer altijd. Voor elke gebruiker en elk apparaat.
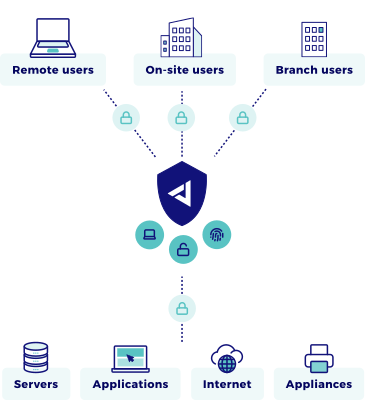
Ga verder dan perimeterbeveiliging. Elke verbinding wordt gecontroleerd op identiteit, de staat van het apparaat en de context, voordat er toegang wordt verleend tot specifieke applicaties en niets meer.
Least privilege in elke laag ingebouwd
Geen impliciet vertrouwen na het inloggen. Geen alles-of-niets-toegang via VPN. Gestolen inloggegevens stuiten meteen op barrières. Inbreuken blijven beperkt tot één sessie in plaats van het hele netwerk.
Waar Zero Trust de meeste meerwaarde biedt
Organisaties die hun VPN-infrastructuur vervangen, teams die moeten voldoen aan NIS2 of GDPR en elke omgeving waar laterale beweging na een inbreuk onaanvaardbaar is.
Eén platform. Elk scenario. Jij kiest waar je begint.
Jimber past bij de huidige manier van werken en groeit mee met de behoeften. Rol één gebruikscase of het volledige platform uit: Zero Trust blijft in elk scenario de basis, en alles wordt beheerd vanuit één cloudconsole.
Of het nu gaat om een fabrieksvloer, verspreide medewerkers of een volledige klantenportefeuille: de architectuur is dezelfde. Begin waar het het meest telt.