
Qu'est-ce que le security service edge (SSE) ? Définition
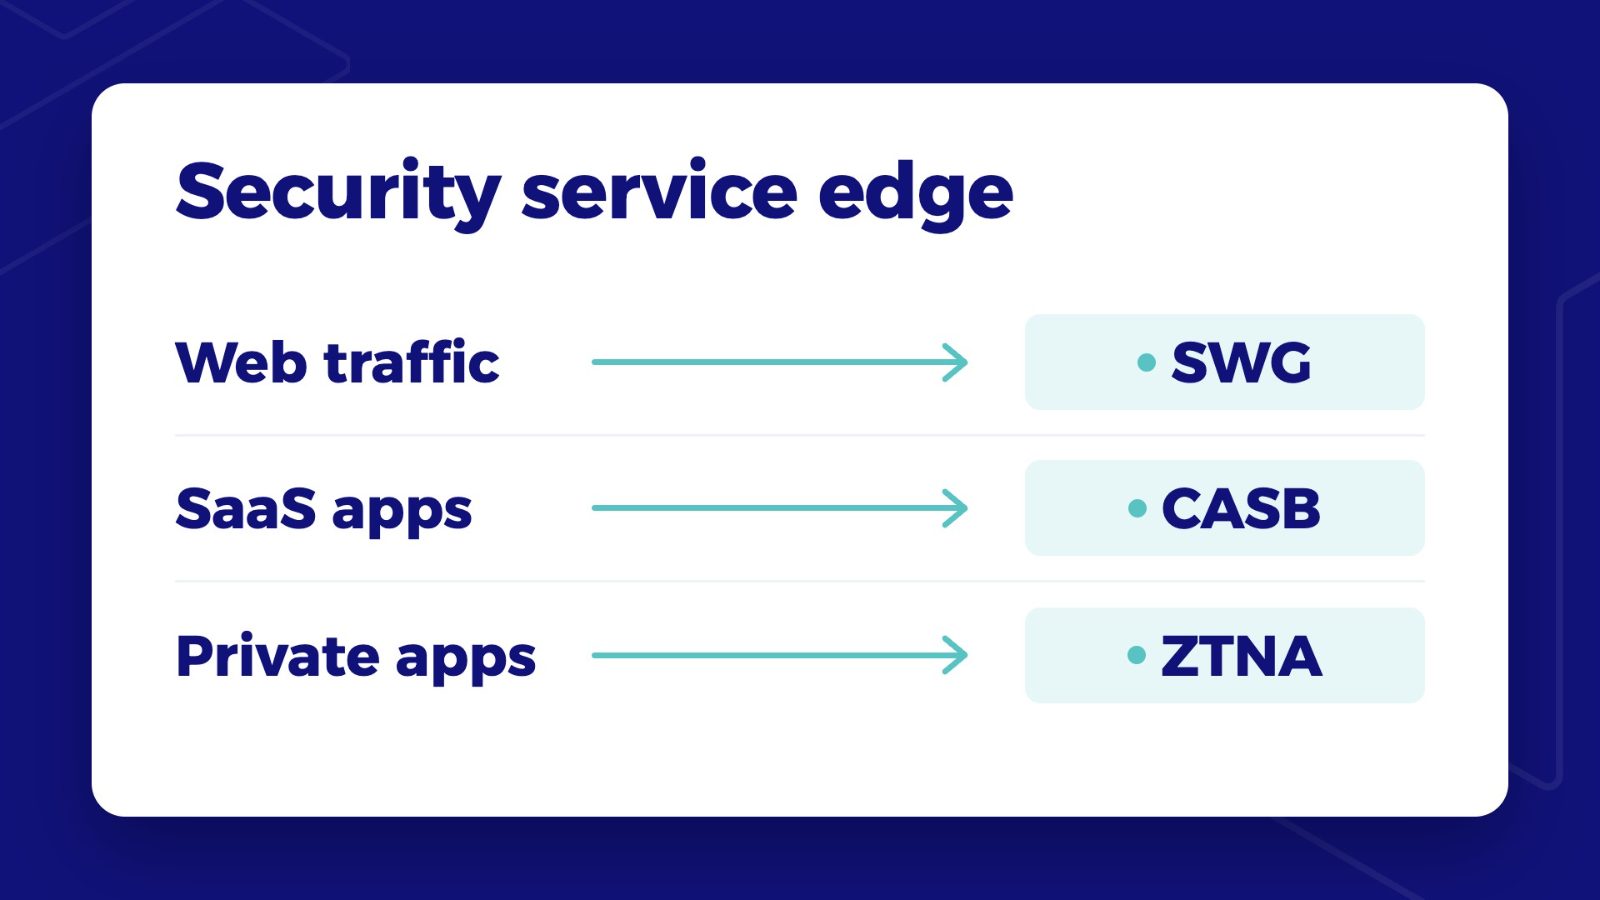
Le security service edge (SSE) est un ensemble de services de sécurité fournis depuis le cloud qui contrôle la façon dont les utilisateurs accèdent au web, aux applications SaaS et aux applications privées, où qu'ils travaillent. Son cœur est une secure web gateway, un cloud access security broker et le zero trust network access ; de nombreux fournisseurs y ajoutent le firewall-as-a-service, la prévention des pertes de données et l'isolation du navigateur.
Cette définition est facile à répéter et difficile à appliquer. Chaque page de fournisseur énumère un ensemble de composants légèrement différent, le terme désigne tout autre chose pour les développeurs web, et la définition actuelle de Gartner exige plus que la plupart des listes de contrôle. Ce guide explique ce qu'est le SSE, ce qu'un produit doit faire en 2026 pour être considéré comme SSE, en quoi il diffère du SASE et du SD-WAN, et quand le SSE seul suffit pour une organisation européenne de taille moyenne.
D'où vient le terme
Gartner a introduit le security service edge comme catégorie en 2021, selon des fournisseurs comme Zscaler et Microsoft, et publie chaque année depuis 2022 un Magic Quadrant consacré au SSE. La définition actuelle de Gartner décrit le SSE comme « an offering that secures access to the web, cloud services and private applications regardless of the location of the user, the device they are using or where that application is hosted ».
L'idée est pratique. Les applications sont passées dans le cloud et les gens travaillent de partout : faire passer tout le trafic par un pare-feu et un proxy web au siège n'avait plus de sens. Le SSE déplace ces contrôles de sécurité dans le cloud, près de l'utilisateur, et les applique par identité plutôt que par emplacement réseau.
Une remarque sur le nom : en développement web, SSE signifie aussi Server-Sent Events, une norme de navigateur pour diffuser des données. Quand il s'agit de pare-feu, d'accès à distance ou de filtrage web, SSE signifie security service edge. Le guide de la CISA de 2024 écrit « Secure Service Edge » ; il désigne la même chose.
Ce que comprend le SSE, et où les définitions divergent
Toutes les définitions s'accordent sur trois briques : une secure web gateway (SWG) pour le trafic web, un cloud access security broker (CASB) pour les applications SaaS et le zero trust network access (ZTNA) pour les applications privées. Au-delà, fournisseurs et agences divergent, surtout sur le firewall-as-a-service.
| Fonction | Fonctions obligatoires selon Gartner (août 2026) | La plupart des définitions de fournisseurs | CISA (2024) |
|---|---|---|---|
| Secure web gateway | Cœur, comme proxy direct avec déchiffrement | Cœur | Cœur |
| CASB | Cœur, en ligne et via des connexions API au SaaS | Cœur | Cœur |
| ZTNA, accès aux applications privées | Cœur | Cœur | Cœur |
| Firewall-as-a-service | Absent de la liste obligatoire | Cœur pour la plupart ; Cloudflare le dit « often included » | Cœur |
| Prévention des pertes de données | Cœur, comme protection des données en ligne et par API | Variable : séparée, ou intégrée à la web gateway | Non citée |
| Isolation du navigateur à distance | Non citée | Optionnelle chez Cloudflare, absente chez la plupart | Non citée |
| Protection des applications d'IA générative | Cœur | Rarement citée | Non citée |
| Intégration à un fournisseur d'identité | Cœur | Rarement citée | Non citée |
| Accès pour les appareils sans agent | Cœur | Rarement cité | Non cité |
| SD-WAN | Ne fait pas partie du SSE | Ne fait pas partie du SSE | Absent de la liste SSE |
Source : Gartner Peer Insights, marché Security Service Edge (fonctions mises à jour en août 2026) ; pages de définition de Zscaler, Netskope, Palo Alto Networks, Cloudflare, Fortinet, Cisco et Microsoft ; CISA, FBI et partenaires, « Modern Approaches to Network Access Security » (juin 2024).
Les fournisseurs ne sont même pas d'accord avec eux-mêmes. La page de définition de Zscaler cite le firewall-as-a-service comme composant central dans son introduction et l'omet de la liste des composants de sa FAQ. La leçon pratique : « SSE » sur une fiche technique dit peu, les fonctions qui sont derrière disent tout. L'explication de la secure web gateway et l'explication du CASB approfondissent les deux principaux composants.
Ce qu'un produit doit faire en 2026 pour être considéré comme SSE
La définition actuelle de Gartner fixe six fonctions obligatoires. Un produit auquel il en manque une n'est pas, selon Gartner, un SSE complet, quelle que soit la façon dont il est vendu. Les glossaires des fournisseurs citent rarement cette liste, et c'est pourquoi beaucoup de produits appelés SSE sont un proxy web dans le cloud avec une nouvelle étiquette.
- Gestion et flux de données depuis le cloud. Les politiques et l'inspection fonctionnent principalement dans le cloud du fournisseur, pas sur un équipement que vous hébergez.
- Un proxy direct sensible à l'identité, avec déchiffrement. Le trafic web est inspecté par utilisateur et par groupe, y compris le trafic chiffré.
- Un contrôle d'accès pour les appareils avec et sans agent. Les ordinateurs gérés reçoivent un agent ; prestataires, partenaires et appareils non gérés ont quand même besoin d'un accès contrôlé.
- Une protection en ligne des données et contre les menaces dans l'IA générative, le SaaS et les applications privées. L'IA générative est désormais citée explicitement ; l'article sur le shadow AI montre pourquoi.
- L'intégration à un fournisseur d'identité. En pratique Microsoft Entra ID ou Google Workspace, pour que les politiques suivent les utilisateurs et groupes existants.
- Une protection hors bande des données dans les applications SaaS via API. Le CASB inspecte aussi les données stockées dans le SaaS, pas seulement le trafic en transit.
Deux questions accompagnent cette liste pour tout acheteur européen. D'abord : où le trafic est-il déchiffré, et quelles catégories peut-on exclure, comme les sites bancaires ou de santé ? Gartner rend le déchiffrement obligatoire, alors que le guide de la CISA de juin 2026 indique que le TLS break-and-inspect « is no longer a universally recommended solution », en raison de la complexité et de la latence. Ensuite : où les journaux, la configuration et les données de politique sont-ils stockés, et sous quelle juridiction le fournisseur opère-t-il ? Un fournisseur SSE voit chaque requête de vos utilisateurs ; la réponse compte autant que la liste des fonctions.
SSE, SASE et SD-WAN comparés
Le SSE, c'est uniquement la sécurité. Le SASE (secure access service edge) y ajoute le réseau, principalement le SD-WAN, pour que la connectivité des sites et la sécurité fonctionnent comme un seul service. Le SD-WAN seul est la couche réseau : il relie les sites et oriente le trafic sur les liens internet et WAN.
| SD-WAN | SSE | SASE | |
|---|---|---|---|
| Ce que c'est | Réseau entre sites et sur les liens WAN | Sécurité depuis le cloud pour l'accès au web, au SaaS et aux applications privées | SD-WAN et SSE réunis |
| Où il fonctionne | Équipements sur site, physiques ou virtuels | Points de présence cloud, plus un agent ou un accès sans agent | Les deux |
| Modèle fournisseur selon Gartner | Partie du SASE | Évalué pour une stratégie SASE à deux fournisseurs | Fourni comme plateforme par un seul fournisseur, avec au plus deux consoles |
| Usage typique | Plusieurs sites avec WAN ou MPLS à remplacer | Équipes hybrides orientées cloud ; le WAN existant reste | Réseau et sécurité des sites renouvelés ensemble |
Source : Gartner Peer Insights, marchés Security Service Edge et SASE Platforms (août 2026) ; résumé du Magic Quadrant for Security Service Edge de Gartner (29 juillet 2026).
La différence de modèle fournisseur chez Gartner passe facilement inaperçue. Gartner évalue les fournisseurs SSE « in the context of a dual-vendor secure access service edge strategy », autrement dit comme la moitié sécurité à côté du SD-WAN d'un autre, alors qu'il définit les plateformes SASE comme fournies par un seul fournisseur. Le guide de choix entre SSE et SASE détaille ce choix.
Quand le SSE seul suffit, et quand il faut le SASE
Le SSE seul convient à une organisation dont les utilisateurs travaillent surtout dans des applications SaaS comme Microsoft 365 ou Google Workspace, depuis chez eux ou depuis un ou quelques petits bureaux sur une connexion internet ordinaire, avec peu d'applications privées et un réseau de sites existant qui n'est pas à remplacer.
Le SASE convient mieux quand plusieurs sites ou usines partagent un WAN à piloter, quand le MPLS est remplacé, quand les pare-feu des sites arrivent à renouvellement, ou quand les sites doivent communiquer entre eux. Les appareils qui ne peuvent pas faire tourner d'agent, comme les équipements OT ou IoT, plaident aussi pour des contrôles réseau sur site.
Le marché suit le même chemin. Dell'Oro a indiqué en juin 2026 que le chiffre d'affaires SSE a progressé de 22 % sur un an au premier trimestre, avec « SSE-first rollouts remaining the most common entry point » vers le SASE. La plupart des organisations commencent par le SSE et ajoutent le réseau plus tard ; il vaut donc la peine de vérifier si le SSE choisi peut évoluer vers le SASE sans second fournisseur ni seconde console.
Jimber est construit autour de ce chemin. Le package SSE de Jimber couvre la secure web gateway, les informations CASB et l'isolation du navigateur, la posture des appareils, l'authentification cloud avec Microsoft Entra ID et Google Workspace, et le firewall-as-a-service, sous un seul agent et une seule console. L'accès aux applications privées via ZTNA, le SD-WAN et la connectivité entre sites font partie de Jimber ViPN, et le SASE réunit les deux packages : une organisation peut commencer par le SSE et ajouter la connectivité sans changer de fournisseur. Pour voir comment cela fonctionne sur vos propres appareils : Try Free.
Une liste de contrôle pour les acheteurs européens de taille moyenne
- Les six fonctions de Gartner. Demandez au fournisseur de montrer chacune des six fonctions obligatoires en démonstration, pas sur une diapositive.
- Identité. Une intégration native avec le fournisseur d'identité que vous utilisez déjà, y compris les groupes et le contexte de l'appareil.
- Politique de déchiffrement. Où le trafic est déchiffré, quelles catégories vous pouvez exclure et comment les certificats arrivent sur les appareils.
- Accès avec et sans agent. Couverture des ordinateurs gérés, des appareils non gérés, des prestataires et des partenaires.
- Un seul modèle de politique. Des règles web, SaaS et applications privées dans une seule politique et une seule console, pas trois produits sous un même nom.
- Localisation des données et juridiction. Quels points de présence vos utilisateurs atteignent, et où sont stockés les journaux, la configuration et les données de politique.
- Portée du pare-feu. Si le trafic non web est contrôlé, puisque le firewall-as-a-service n'est pas obligatoire pour le SSE.
- Preuves pour NIS2. Des journaux et rapports qui soutiennent les mesures de l'article 21, comme les politiques de contrôle d'accès, l'authentification multifacteur et l'usage du chiffrement, avec export vers votre SIEM.
- Risque fournisseur. L'article 21(3) de NIS2 demande aux entités de tenir compte de « the vulnerabilities specific to each direct supplier and service provider ». Un fournisseur SSE qui voit tout le trafic des utilisateurs est un tel fournisseur.
- Chemin vers le SASE. Si le réseau peut être ajouté plus tard sous la même politique et la même console.
Le lien avec NIS2 ci-dessus est la lecture de Jimber de la directive (UE) 2022/2555, pas un guide officiel. Les questions de coût sont traitées dans l'explication des modèles de prix SASE, et les arguments pour garder l'inspection chez un fournisseur européen dans l'article sur les alternatives SASE européennes.
Le contexte du marché en bref
Gartner a publié son dernier Magic Quadrant for Security Service Edge le 29 juillet 2026 et qualifie le SSE de « mature market that consolidates multiple access-related security point offerings into a single cloud-centric, converged platform ». Dell'Oro a indiqué un chiffre d'affaires SASE total de 3,5 milliards de dollars au deuxième trimestre 2026, avec une croissance ralentie du cœur SSE et une croissance plus rapide des extensions comme la sécurité des données et la supervision de l'expérience numérique. Les cabinets d'études de marché publient des prévisions pour le marché SSE qui diffèrent d'un facteur trois ou plus ; prenez donc chaque chiffre isolé avec prudence.
Les arguments contre le SSE comme catégorie
Un architecte réseau sceptique avancerait trois points. Sans les acronymes, le SSE commence par un proxy direct avec déchiffrement, le proxy web que beaucoup d'organisations faisaient autrefois tourner sur site, désormais dans le centre de données d'un autre. Gartner lui-même qualifie le marché de mature et ne l'évalue que comme moitié d'un SASE à deux fournisseurs : expliquer le SSE pousse donc les acheteurs vers une seconde migration plus tard. Et faire passer tout le trafic par un cloud tiers ajoute une dépendance, de la latence et un fournisseur qui voit tout.
Chaque point a du poids. Le proxy est bien au cœur, et c'est pourquoi les six fonctions comptent : la prise en compte de l'identité, l'accès sans agent, l'inspection par API des données SaaS et les contrôles sur l'IA générative distinguent un SSE d'un proxy déplacé. La seconde migration est un risque réel, et la réponse consiste à choisir un SSE qui évolue vers le SASE chez le même fournisseur et dans la même console. Le point sur le fournisseur est le plus fort, et c'est la raison pour laquelle la localisation des données, la juridiction et l'évaluation des fournisseurs sous NIS2 figurent dans la liste de contrôle plutôt qu'en petits caractères.
Conclusion : jugez le SSE sur ce qu'il fait, pas sur l'étiquette
Le security service edge décrit un vrai changement : des contrôles de sécurité qui suivent les utilisateurs dans le cloud au lieu de rester au siège. L'étiquette seule dit peu, car les définitions divergent. Évaluez toute offre au regard des six fonctions obligatoires de Gartner, des questions de déchiffrement et de localisation des données, et de sa capacité à évoluer vers le SASE sans second fournisseur. Jimber propose le SSE comme un package qui évolue vers un SASE complet avec ViPN, chez un seul fournisseur européen, avec un seul agent et une seule console. Essayez Try Free, ou demandez une démonstration pour parcourir la liste de contrôle avec l'équipe de Jimber.
Questions fréquentes
Qu'est-ce que le SSE en cybersécurité ?
SSE signifie security service edge : un service de sécurité fourni depuis le cloud qui protège la façon dont les utilisateurs accèdent aux sites web, aux applications SaaS et aux applications privées, depuis n'importe quel lieu ou appareil. Les briques habituelles sont une secure web gateway, un cloud access security broker et le zero trust network access, souvent avec firewall-as-a-service et prévention des pertes de données.
Que signifie SSE en informatique ?
En sécurité informatique, SSE signifie security service edge, la moitié sécurité du SASE fournie depuis le cloud. En développement web, le même acronyme désigne Server-Sent Events, une norme de navigateur pour diffuser des mises à jour depuis un serveur. Quand il s'agit de pare-feu, d'accès à distance ou de filtrage web, SSE signifie security service edge.
Quelle est la différence entre SSE et SASE ?
Le SSE, c'est uniquement la sécurité : des contrôles d'accès au web, au SaaS et aux applications privées, fournis depuis le cloud. Le SASE ajoute le réseau, principalement le SD-WAN, pour que la connectivité des sites et la sécurité forment un seul service. Gartner évalue les fournisseurs SSE pour une configuration à deux fournisseurs et définit les plateformes SASE comme fournies par un seul.
Quels sont les composants du SSE ?
Les fonctions obligatoires de Gartner d'août 2026 sont la gestion et l'inspection depuis le cloud, un proxy direct avec déchiffrement, un contrôle d'accès pour les appareils avec et sans agent, une protection en ligne des données et contre les menaces pour l'IA générative, le SaaS et les applications privées, l'intégration à un fournisseur d'identité et la protection par API des données SaaS.
Le firewall-as-a-service fait-il partie du SSE ?
Cela dépend de la définition. Zscaler, Netskope, Palo Alto Networks, Fortinet, Cisco et la CISA citent le firewall-as-a-service comme composant du SSE, tandis que Cloudflare le dit souvent inclus. Les fonctions SSE obligatoires de Gartner en 2026 ne le citent pas, mais Gartner exige un filtrage de couche 7 pour les plateformes SASE.
Le SASE est-il la même chose que le SD-WAN ?
Non. Le SD-WAN est la partie réseau : il relie les sites et oriente le trafic sur les liens internet et WAN. Le SASE combine le SD-WAN avec une sécurité fournie depuis le cloud, comme une secure web gateway, un CASB, le ZTNA et le filtrage pare-feu. Le SSE est cette partie sécurité seule. Vous pouvez acheter du SD-WAN, du SSE ou les deux ensemble sous forme de SASE.
Le SSE peut-il remplacer un VPN ?
Pour l'accès des utilisateurs aux applications privées, oui. Le composant ZTNA accorde l'accès application par application, selon l'identité et l'appareil, au lieu de placer l'utilisateur sur le réseau comme le fait un VPN. Le guide de la CISA de 2024 recommande de s'éloigner des accès à distance larges. Les liaisons entre sites restent une affaire de réseau, qui relève du SASE.
Le SSE doit-il déchiffrer tout mon trafic ?
Les fonctions obligatoires de Gartner incluent un proxy direct avec déchiffrement, tandis que le guide de la CISA de juin 2026 indique que le TLS break-and-inspect n'est plus universellement recommandé, en raison de la complexité et de la latence. Demandez aux fournisseurs où a lieu le déchiffrement, quelles catégories vous pouvez exclure et comment les certificats sont déployés sur les appareils.
Existe-t-il un Magic Quadrant de Gartner pour le SSE ?
Oui. Gartner publie chaque année depuis 2022 un Magic Quadrant for Security Service Edge. La dernière édition est parue le 29 juillet 2026, avec un Magic Quadrant for SASE Platforms et un rapport Critical Capabilities pour le SSE.