
IPsec vs SSL VPN en 2026 : vrai remplaçant ou sursis ?
L'IPsec remplace le SSL VPN en tant que protocole, mais pas en tant que modèle de sécurité. Passer les utilisateurs distants à l'IKEv2/IPsec supprime le portail web par lequel sont passées la plupart des attaques contre le SSL VPN, et suit ce que la NSA et la CISA recommandent depuis 2021. Cela ne change pas ce qu'un utilisateur connecté peut atteindre, et cela laisse sur le pare-feu un service VPN exposé à Internet, un service que les attaquants exploitent désormais aussi.
La réponse honnête dépend donc du pare-feu et des utilisateurs. Si le pare-feu reste en place pendant des années et que les utilisateurs ont besoin d'un accès réseau complet, l'IPsec est le bon choix. Si le pare-feu approche de la fin de son support, ou si les utilisateurs n'ont besoin que de quelques applications, l'IPsec fait surtout gagner du temps. Cette page compare les deux protocoles sur la surface d'attaque, l'historique des vulnérabilités, la prise en charge des clients, les réseaux bloqués et le modèle d'accès, et se termine par un guide de décision.
Ce que recommandent aujourd'hui les fournisseurs de pare-feu
La tendance est à l'IKEv2/IPsec comme protocole client, avec un SSL VPN supprimé, rendu optionnel ou encore proposé selon le fournisseur. Aucun ne présente l'IPsec comme une destination finale ; la plupart vendent aussi un produit ZTNA à côté.
| Fournisseur | Position actuelle sur l'accès à distance |
|---|---|
| Fortinet | Mode tunnel SSL VPN supprimé à partir de FortiOS 7.6.3 et remplacé par l'IPsec VPN ; IPsec over TCP pour les réseaux qui bloquent l'UDP, uniquement en IKEv2 |
| Palo Alto Networks | GlobalProtect privilégie l'IPsec et basculait autrefois automatiquement vers le SSL ; un mode IPsec seul garde désormais l'application déconnectée au lieu de basculer |
| Cisco | Secure Client prend en charge le SSL et l'IPsec-IKEv2 ; Cisco Secure Access ne bascule pas automatiquement de l'IPsec vers le TLS/DTLS |
| Check Point | L'accès à distance repose sur l'IKE/IPsec avec des composants basés sur le SSL à côté ; Check Point qualifie l'IKEv1 de protocole obsolète dans son avis de correctif de 2026 |
| SonicWall | SSL VPN toujours proposé sur le pare-feu ; les appliances SSL VPN SMA 100 sont en fin de support |
| Sophos | Le client SSL VPN autonome a pris fin en janvier 2022, remplacé par Sophos Connect pour l'IPsec et le SSL |
| WatchGuard | Mobile VPN with SSL et with IKEv2 sont tous deux maintenus dans les versions Fireware de 2026 |
Source : notes de version et documentation de Fortinet, Palo Alto Networks, Cisco, Check Point, SonicWall, Sophos et WatchGuard.
La chronologie complète de qui supprime quoi, et quand, se trouve dans la chronologie du SSL VPN par fournisseur. Pour FortiGate en particulier, l'article sur Fortinet et le SSL VPN couvre le changement de la 7.6.3, et la présentation de la série G montre qu'aucun modèle G ne conserve le SSL VPN.
L'IPsec remplace-t-il le SSL VPN, ou est-ce une solution provisoire ?
L'IPsec remplace le protocole et ferme la porte la plus attaquée, le portail web du SSL VPN. C'est une solution provisoire quand la raison du changement est la durée de vie restante du pare-feu, ou quand les utilisateurs n'ont besoin que d'applications précises : le déploiement des clients, des certificats et de la MFA se fait alors une fois pour l'IPsec et doit être refait pour la suite.
Trois questions déterminent lequel des deux cas s'applique. Combien de temps ce pare-feu restera-t-il en place ? Si son end of support tombe dans un ou deux cycles de renouvellement, un nouveau client et une nouvelle authentification sur ce pare-feu auront une courte vie. Qu'atteignent réellement les utilisateurs ? Les administrateurs et les développeurs qui ont besoin de SSH, de RDP et d'un large accès réseau sont bien servis par un tunnel complet. Les collaborateurs qui utilisent une poignée d'applications web et de fichiers ne le sont pas, car un tunnel complet leur donne bien plus d'accès que nécessaire. Le client change-t-il de toute façon ? Sur FortiGate, l'IPsec over TCP exige un FortiClient sous licence ; le FortiClient VPN gratuit ne le prend pas en charge. Si chaque portable reçoit de toute façon un nouveau logiciel, c'est le moment de choisir la destination finale, pas une étape intermédiaire.
Historique des vulnérabilités : SSL VPN et IPsec dans le catalogue KEV de la CISA
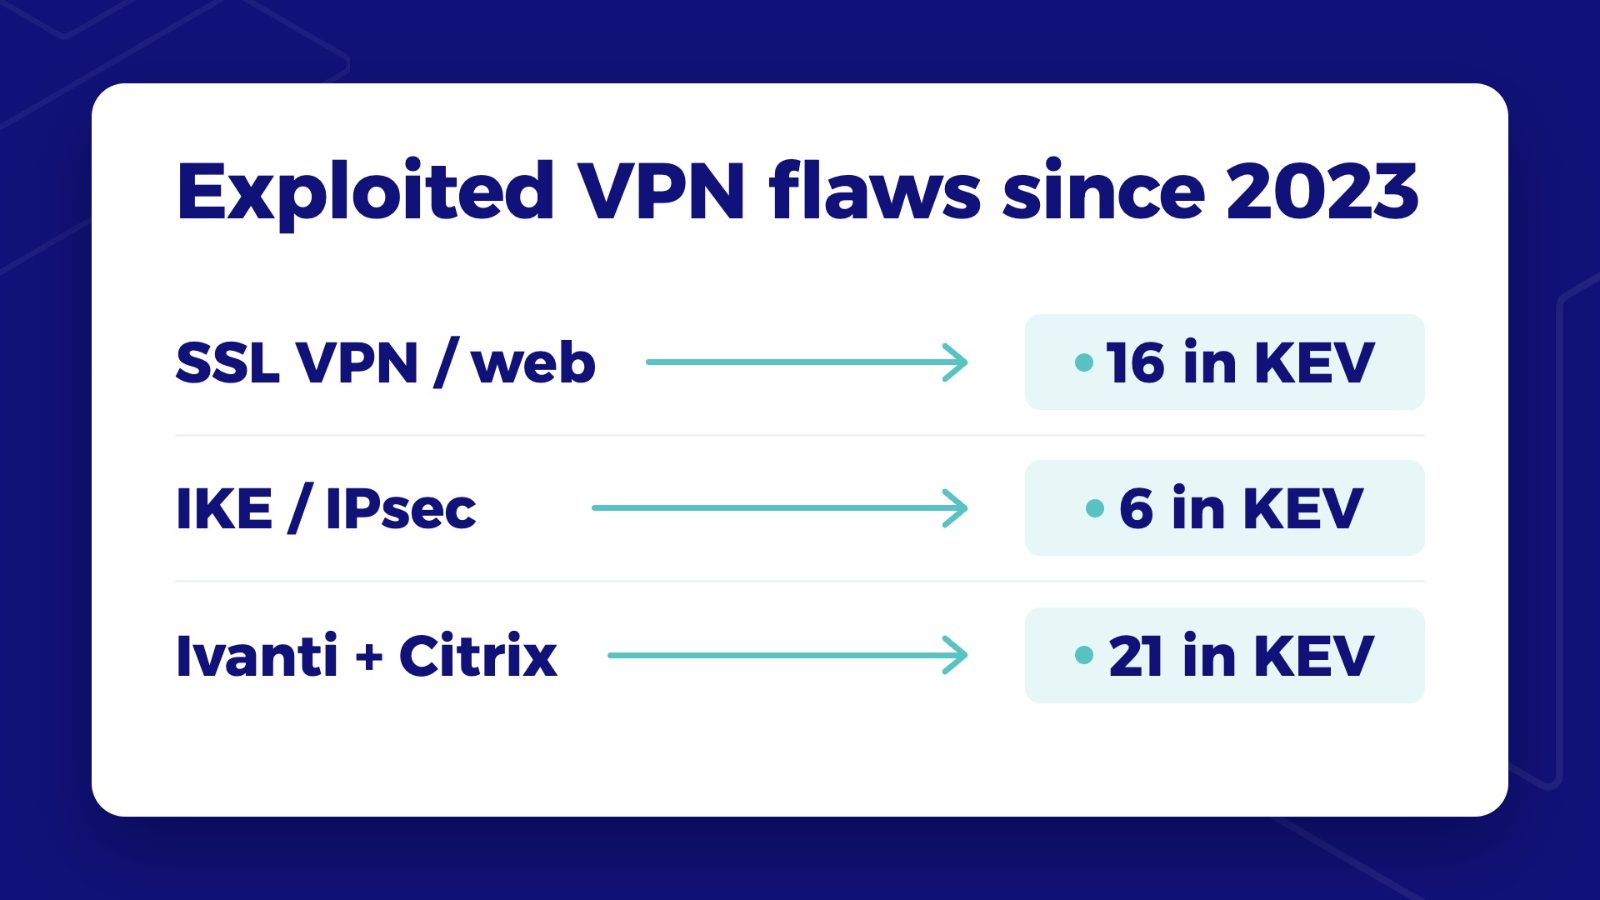
Le catalogue Known Exploited Vulnerabilities de la CISA recense les vulnérabilités dont l'exploitation par des attaquants est connue. Compter les entrées liées au VPN ajoutées depuis 2023 pour les principaux fournisseurs de pare-feu montre où les attaques ont frappé, et que le côté IPsec n'est pas épargné.
| Fournisseur | SSL VPN et accès distant web | IKE et IPsec |
|---|---|---|
| Fortinet | 2 | 0 |
| SonicWall | 6 | 0 |
| Palo Alto Networks | 1 | 0 |
| Cisco | 6 | 1 |
| Check Point | 1 | 2 |
| WatchGuard | 0 | 2 |
| Zyxel | 0 | 1 |
| Total | 16 (dont 8 avec utilisation connue par des ransomwares) | 6 (dont 2 avec utilisation connue par des ransomwares) |
Source : CISA Known Exploited Vulnerabilities Catalog, version du catalogue du 6 novembre 2026, entrées ajoutées depuis 2023, classées par composant. Lorsque le texte de la CISA ne nomme aucun composant, l'avis du fournisseur lié à l'entrée a été utilisé.
Deux passerelles SSL VPN dédiées s'ajoutent à la colonne de gauche : Ivanti Connect Secure avec 8 entrées et Citrix NetScaler Gateway et ADC avec 13 sur la même période. Une entrée Palo Alto de mai 2026, un contournement d'authentification qui permet aux attaquants de « establish an unauthorized VPN connection », ne nomme pas le protocole et ne figure dans aucune des deux colonnes.
Le portail SSL VPN était la cible principale pour une raison simple : c'est une application web sur le pare-feu, accessible depuis Internet, qui gère l'authentification avant qu'un tunnel n'existe. La plupart des 16 entrées sont des failles web exploitables sans authentification. La plus récente, ajoutée par la CISA le 6 novembre 2026, est une faille du SSL VPN de SonicWall qui peut contourner la MFA imposée via SAML.
La colonne de droite compte plus que sa taille ne le laisse penser. Quatre des six entrées IKE ont été ajoutées en 2025 et 2026 : deux dans le processus iked de WatchGuard, dont une avec utilisation connue par des ransomwares, et deux chez Check Point, dont une faille IKEv1 qui permettait aux attaquants de « establish a remote access VPN connection without a valid user password ». La page sur la fin de support de Check Point couvre ce cas en détail.
IPsec vs SSL VPN : la comparaison technique
| Aspect | SSL VPN (TLS) | IPsec (IKEv2) |
|---|---|---|
| Couche | TLS, généralement TCP 443 | Couche réseau : IKE sur UDP 500 et 4500, puis ESP |
| Service exposé sur le pare-feu | Portail web et écoute TLS | Démon IKE |
| Standards | Implémentations propres à chaque fournisseur | Standards de l'IETF ; préférés par la NSA et la CISA |
| Client | Client du fournisseur ou navigateur | Clients IKEv2 intégrés au système d'exploitation, ou client du fournisseur |
| Réseaux d'hôtel, invités et mobiles | Fonctionne presque partout sur TCP 443 | UDP 500/4500 ou ESP souvent bloqués ; IKEv2 over TCP comme solution |
| Performances | Surcoût possible lié au tunnel sur TCP | L'ESP natif est rapide ; l'encapsulation TCP ajoute une charge CPU |
| Accès une fois connecté | Au niveau réseau en mode tunnel | Au niveau réseau |
Source : astuce technique de Fortinet sur l'IPsec dial-up over TCP (juin 2025) ; NSA et CISA, Selecting and Hardening Remote Access VPN Solutions (septembre 2021) ; documentation des fournisseurs.
La ligne des réseaux bloqués est celle où les migrations vers l'IPsec font mal. Fortinet décrit l'IPsec over TCP comme « typically used in environments where User Datagram Protocol (UDP) traffic is restricted or blocked by intermediate firewalls or carrier-grade NAT », précise que « this feature only works with IKE version 2 », et déconseille de lier l'IPsec over TCP et le SSL VPN à la même interface et au même port. La NSA et la CISA conseillent de « configure the VPN to use IKE/IPsec and disable SSL/TLS VPN functionality and fallback options if feasible » : garder discrètement le SSL en solution de repli annule une partie du bénéfice.
Ce que l'IPsec ne corrige pas
L'IPsec ne change pas le modèle d'accès. Une fois connecté, un utilisateur, ou un attaquant disposant de ses identifiants, se trouve sur le réseau avec la même portée qu'un utilisateur d'un tunnel SSL VPN. Le mouvement latéral est limité par la segmentation et les règles du pare-feu, pas par le choix du protocole.
Le NIST SP 800-207 décrit le zero trust comme un accès accordé par session et par ressource, au lieu de faire confiance à une connexion au réseau. En juin 2024, la CISA, le FBI et le GCSB néo-zélandais sont allés plus loin dans leurs recommandations sur la sécurité moderne de l'accès réseau : certaines solutions VPN sont plus sûres que d'autres, mais « current hybrid networks require adopting modern network access security solutions », en citant le zero trust, le security service edge et le SASE. Lues ensemble, les recommandations de 2021 disent quel VPN choisir, et celles de 2024 disent d'aller au-delà du modèle VPN.
La migration en pratique : passer les utilisateurs du SSL VPN à l'IPsec
Faire passer les utilisateurs est un projet client et réseau, pas un changement de configuration. Les problèmes relevés dans les notes de communauté et de support de Fortinet se retrouvent chez tous les fournisseurs.
- Client et licence. Sur FortiGate, l'IPsec over TCP exige un FortiClient sous licence. Chaque portable a besoin du nouveau client et du nouveau profil.
- Réseaux bloqués. Les réseaux d'hôtel, invités et mobiles bloquent l'UDP 500/4500. L'encapsulation TCP résout la plupart des cas, mais des utilisateurs signalent des délais d'attente en mode TCP là où l'UDP fonctionne, et un tunnel qui perd l'UDP doit se reconnecter avant de basculer en TCP.
- Conflits côté client. Sous Windows, le service intégré IKEEXT peut occuper le port UDP 4500 et bloquer le client du fournisseur.
- Authentification. SAML et MFA doivent être reconstruits pour l'IKE. Sous FortiOS, utiliser le même port TCP pour l'authentification SAML et l'encapsulation TCP de l'IKE empêche l'établissement des tunnels.
- Helpdesk. Les tickets passent de « le portail est inaccessible » à « l'UDP est bloqué ici ».
Le plan de migration du VPN vers le ZTNA montre les mêmes étapes pour une migration qui saute l'étape intermédiaire.
Guide de décision : IPsec, ZTNA ou les deux
Choisissez l'IPsec quand le pare-feu reste encore plusieurs années, quand les utilisateurs ont besoin d'un accès réseau complet et quand le fournisseur a supprimé le SSL VPN. Corrigez le service IKE aussi vite que vous l'auriez fait pour le portail SSL, et désactivez le repli vers le SSL.
Choisissez directement le ZTNA quand le pare-feu approche de la fin de son support, quand la plupart des utilisateurs ont besoin d'applications précises plutôt que du réseau, ou quand un déploiement de client est de toute façon nécessaire. Le ZTNA donne à chaque utilisateur l'accès à des applications nommées, et le pare-feu n'a plus besoin du tout d'un service d'accès à distance exposé à Internet. La comparaison entre IPsec VPN et ZTNA détaille ce choix.
Utilisez les deux quand les administrateurs gardent un tunnel IPsec complet sur un pare-feu qui reste, et que tous les autres passent à un accès par application. Pour une organisation européenne de taille moyenne, la plateforme Jimber SASE fournit le ZTNA avec un accès sans agent et des données traitées dans l'UE, de sorte que l'étape qui supprime l'exposition au niveau réseau n'ajoute pas un client de plus sur chaque portable. Try Free et faites passer un premier groupe d'utilisateurs avant de déployer un nouveau client VPN pour tout le monde.
Les arguments pour rester sur l'IPsec
Un ingénieur réseau expérimenté qui préfère l'IPsec objecterait, et ses arguments méritent une réponse.
« L'IKEv2 avec certificats est mature et normalisé, et les agences le recommandent. » C'est vrai, et c'est le bon choix de protocole pour un VPN. Les données KEV montrent six entrées IKE contre seize entrées SSL VPN : l'exposition est plus faible, pas supprimée.
« Le ZTNA, c'est un client de plus et une dépendance cloud de plus. » Pour une petite équipe sur un pare-feu qui reste, l'IPsec sur le boîtier existant peut être l'option sécurisée la moins chère. Le calcul change si le pare-feu est remplacé dans les deux ans ou si le client change de toute façon.
« Les administrateurs et les développeurs ont besoin d'un accès au niveau réseau. » C'est exact pour ces utilisateurs. Ils sont rarement majoritaires, et un modèle qui donne à tous l'accès dont les administrateurs ont besoin est précisément le problème que traitent les recommandations zero trust.
Conclusion
L'IPsec l'emporte sur le SSL VPN en tant que protocole : normalisé, sans portail web, recommandé par la NSA et la CISA, et désormais le choix par défaut de la plupart des fournisseurs de pare-feu. Ce n'est pas une destination finale. Le côté IKE a ses propres vulnérabilités exploitées, dont quatre ajoutées en 2025 et 2026, et un utilisateur connecté atteint toujours le réseau. Utilisez l'IPsec là où le pare-feu reste et où les utilisateurs ont besoin du réseau, et passez-vous-en là où le pare-feu vieillit ou où les utilisateurs n'ont besoin que d'applications.
Si un déploiement de client arrive de toute façon, faites-en le dernier. Try Free pour tester l'accès par application à côté de votre VPN actuel, ou demandez une démo pour cartographier vos propres groupes d'utilisateurs.
Questions fréquentes
L'IPsec est-il plus sûr que le SSL VPN ?
L'IPsec supprime le portail web visé par la plupart des attaques contre le SSL VPN, et la NSA et la CISA recommandent l'IKE/IPsec normalisé plutôt que les VPN SSL/TLS. Mais l'IPsec n'est pas épargné : la CISA a ajouté en 2025 et 2026 quatre vulnérabilités IKE exploitées chez WatchGuard et Check Point. Les deux protocoles donnent toujours un accès au niveau réseau.
Le SSL VPN est-il obsolète ?
Pas partout, mais il est en train de disparaître. Fortinet a remplacé le mode tunnel SSL VPN par l'IPsec à partir de FortiOS 7.6.3, Palo Alto propose un mode IPsec seul pour GlobalProtect, et les appliances SMA 100 de SonicWall sont en fin de support. SonicWall, Sophos et WatchGuard prennent encore en charge le SSL VPN sur leurs pare-feu.
Par quoi remplacer un SSL VPN ?
L'IKEv2/IPsec est le remplaçant direct là où le pare-feu reste et où les utilisateurs ont besoin d'un accès réseau complet. Là où l'accès se fait par application, ou si le pare-feu approche de la fin de son support, le zero trust network access évite une deuxième migration de client et retire du pare-feu le service VPN exposé à Internet.
L'IPsec fonctionne-t-il sur le Wi-Fi d'un hôtel ?
Souvent pas en UDP 500 et 4500 classiques, que de nombreux réseaux invités et mobiles bloquent. L'IKEv2 over TCP résout la plupart des cas ; sur FortiGate, il exige un FortiClient sous licence. L'encapsulation TCP ajoute une charge CPU et peut être ralentie par des équipements d'inspection en chemin.
Faut-il garder le SSL VPN comme solution de repli ?
La NSA et la CISA conseillent de désactiver les fonctions SSL/TLS VPN et les options de repli lorsque c'est faisable. Un repli discret laisse le portail web exposé, ce qui annule une grande partie du bénéfice de la migration. Palo Alto prend donc désormais en charge un mode IPsec seul pour GlobalProtect.
L'IPsec empêche-t-il le mouvement latéral ?
Non. Une fois connecté, un utilisateur IPsec dispose d'un accès au niveau réseau, comme un utilisateur d'un tunnel SSL VPN. Limiter le mouvement latéral dépend de la segmentation et des règles du pare-feu, ou d'un modèle d'accès par application comme le zero trust network access.
Quelles vulnérabilités VPN ont été exploitées récemment ?
Le catalogue de la CISA recense depuis 2023 16 entrées SSL VPN et accès distant web chez les principaux fournisseurs de pare-feu, la dernière étant un contournement SAML et MFA de SonicWall ajouté le 6 novembre 2026. Côté IPsec, il en recense six, dont des failles dans iked de WatchGuard et dans l'IKEv1 de Check Point.
Que recommandent les agences de sécurité pour l'accès à distance ?
La NSA et la CISA ont recommandé en 2021 l'IKE/IPsec normalisé plutôt que les VPN SSL/TLS. En 2024, la CISA, le FBI et le GCSB néo-zélandais ont indiqué que les réseaux hybrides exigent une sécurité moderne de l'accès réseau, en citant le zero trust, le security service edge et le SASE.
Quand passer directement au ZTNA sans passer par l'IPsec ?
Quand le pare-feu arrive en fin de support dans un ou deux cycles de renouvellement, quand la plupart des utilisateurs ont besoin d'applications précises plutôt que du réseau, ou quand chaque portable a de toute façon besoin d'un nouveau client. Dans ces cas, un déploiement IPsec devrait être refait plus tard.