
Modèle de budget pour remplacer un pare-feu en 2027
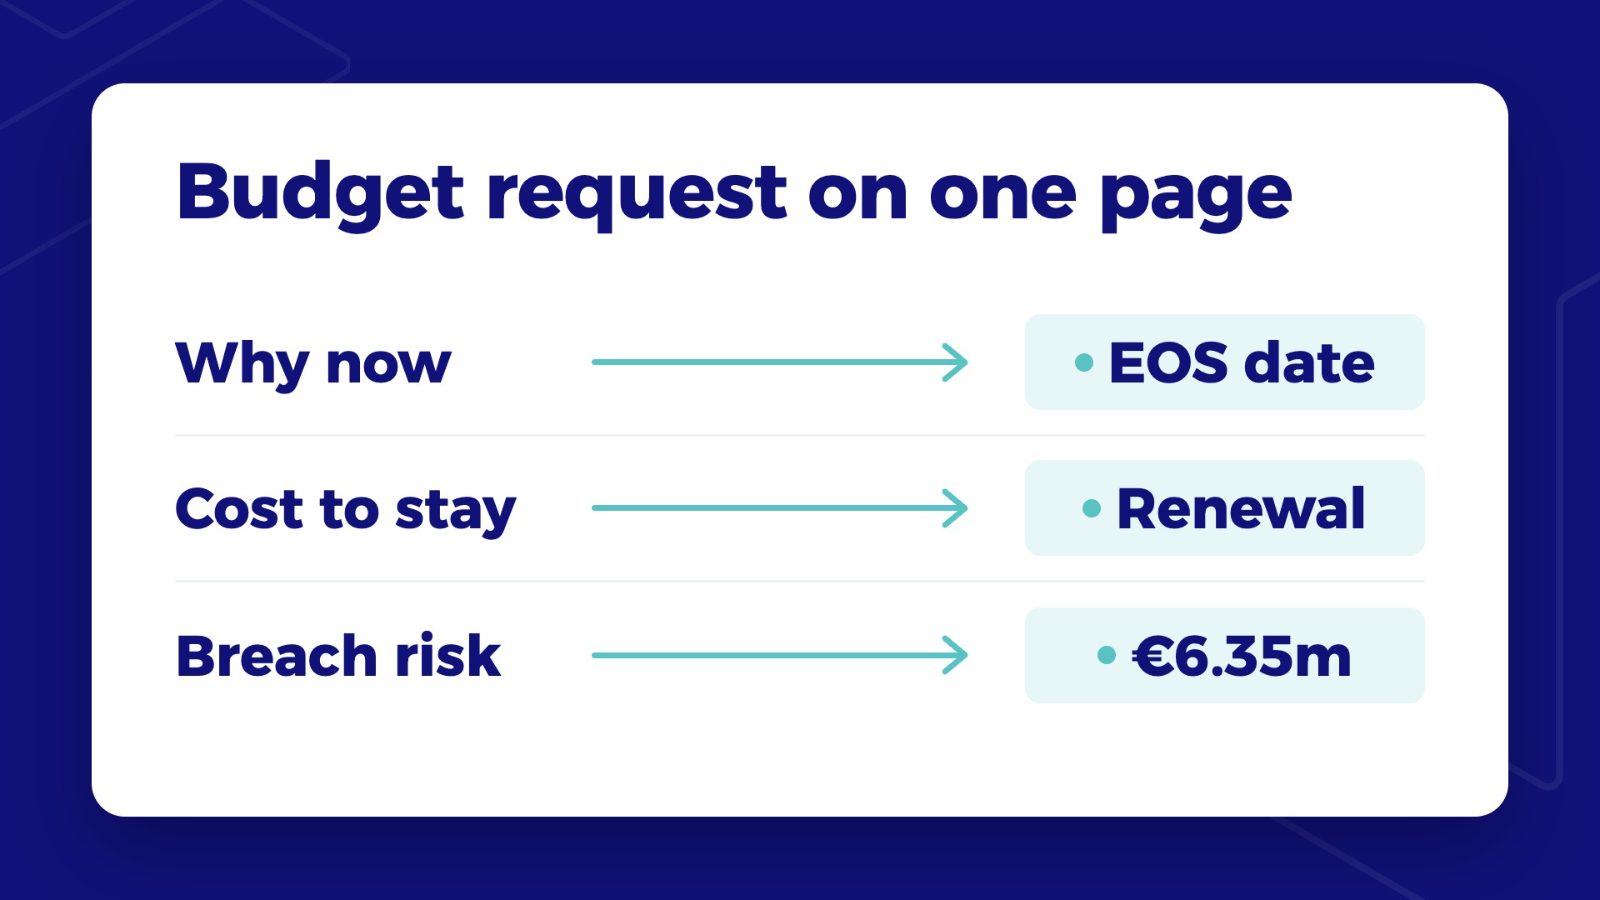
Les modèles gratuits de budget informatique couvrent les salaires, les logiciels et le matériel, mais aucun n'est conçu pour la décision qu'un responsable informatique doit prendre quand un pare-feu ou un VPN arrive en fin de support : continuer à payer pour l'ancien boîtier, le remplacer ou déplacer le travail ailleurs. Ce modèle d'une page est fait pour cette demande. Il compte cinq champs, et chacun est accompagné du benchmark qui répond à la question que la finance posera à son sujet.
Utilisez-le pour un FortiGate, un Check Point, un Zyxel, un SonicWall ou tout autre pare-feu ou VPN dont la date de fin de support est publiée, et envoyez-le au CFO ou à la direction avec un ou deux devis. Le modèle rend le calcul visible ; les devis le rendent concret.
Ce qu'est le modèle et à qui il s'adresse
Le modèle est un seul tableau qui tient sur une page. Il est rédigé pour un responsable informatique d'une organisation d'environ 50 à 1 000 personnes qui doit faire approuver une ligne budgétaire pour 2027, et pour le collègue de la finance qui doit l'approuver. Il répond à trois questions dans l'ordre : pourquoi maintenant, combien coûte chaque option, et que se passe-t-il si rien n'est fait.
Les benchmarks des budgets de sécurité en général se trouvent dans les benchmarks des budgets cybersécurité pour 2027 ; cette page s'en tient à une seule décision.
Le modèle de demande budgétaire d'une page
| Champ | Ce qu'il faut indiquer | Exemple | Benchmark ou source à citer |
|---|---|---|---|
| 1. Situation actuelle | Appareil, modèle, sites et utilisateurs ; la date de fin de support du fournisseur ; coût annuel actuel du support | [2 x FortiGate 100F, paire en haute disponibilité, 1 site, 180 utilisateurs ; end of support le 16 avril 2031 ; renouvellement actuel X € par an] | Page de cycle de vie du fournisseur |
| 2. Coût du maintien | Prix du renouvellement par an jusqu'à la fin du support, et ce qui n'est plus couvert après cette date | [Renouvellement UTP X € par an x 2 appareils ; plus de support après le 16 avril 2031] | Devis de renouvellement ; prix des revendeurs comme fourchette |
| 3. Risque de l'inaction | Conditions d'assurance sur les correctifs, obligations NIS2 si applicable, et un benchmark du coût d'un incident | [Notre police exige des correctifs sous X jours ; nous sommes / ne sommes pas concernés par NIS2] | Votre police de cyberassurance ; NIS2 ; IBM Cost of a Data Breach 2026 |
| 4. Options | Deux ou trois options, chacune avec coût ponctuel, coût annuel, effort interne et mode de comptabilisation | [A : remplacement à l'identique. B : renouveler et planifier. C : Integrated managed SASE platform] | Devis par option ; prix des revendeurs comme fourchette |
| 5. Décision demandée | Option, montant, année budgétaire et date à laquelle la décision est nécessaire | [Approuver l'option X, Y € en 2027, décision d'ici le JJ/MM pour que la commande arrive avant le renouvellement] | Votre date de renouvellement et la date de fin de support du fournisseur |
Modèle de Jimber. Le texte entre crochets est un champ à remplir, pas un fait.
Pour remplir l'option C avec de vrais chiffres plutôt qu'une estimation, testez d'abord l'option intégrée sur un petit groupe d'utilisateurs. Try Free vous donne les chiffres pour cette ligne avant de déposer la demande.
Champ par champ : ce que demande la finance, et le benchmark qui y répond
Champ 1 : pourquoi maintenant ?
La première question de la finance est de savoir si l'échéance est réelle. La réponse est la date du fournisseur lui-même : par exemple, le FortiGate 100F a atteint l'end of order le 16 avril 2026 avec un support jusqu'au 16 avril 2031, les pare-feu Zyxel ATP et USG FLEX reçoivent des correctifs jusqu'au 30 juin 2030, et Check Point Gaia R81.20 est supporté jusqu'en mai 2027. Reprenez la date de la page du fournisseur, pas d'un revendeur. La chronologie de fin de vie des FortiGate et la page sur la fin de support de Check Point donnent ces dates par modèle.
Champ 2 : combien coûte le maintien ?
Le renouvellement est la base de comparaison de toutes les options. Indiquez le devis et ajoutez une fourchette de revendeurs pour que la finance voie que le devis est cohérent. À titre de référence, un revendeur allemand affichait le 8 novembre 2026 un renouvellement UTP d'un an pour un FortiGate 60F à 687,32 € et sur trois ans à 1 855,75 €, TVA comprise. Comptez chaque appareil : dans une paire en haute disponibilité, chaque pare-feu a besoin de sa propre licence.
Champ 3 : et si nous ne faisons rien ?
C'est le champ qui traduit la sécurité en argent et en conditions contractuelles ; la section suivante présente les trois sources.
Champ 4 : quelles sont les options ?
Présentez-en deux ou trois, jamais une seule. Une option unique se lit comme une demande ; trois options se lisent comme une décision. Pour chacune, indiquez le coût ponctuel, le coût annuel sur la même période, l'effort interne et s'il s'agit d'un investissement ou d'une dépense de fonctionnement.
Champ 5 : que décidons-nous exactement, et pour quand ?
Nommez l'option, le montant et l'année budgétaire, et liez la date de décision à la date de renouvellement. Une demande sans date a tendance à glisser vers le cycle budgétaire suivant, et le renouvellement est alors signé par défaut.
Le risque de l'inaction : assurance, NIS2 et coût d'un incident
Assurance. Certains assureurs cyber attachent des conditions aux correctifs. Chubb, par exemple, décrit un « neglected software exploit endorsement » qui « provides policyholders with a 45-day grace period to patch software vulnerabilities that are published as Common Vulnerabilities and Exposures (CVEs) », avec une coassurance qui augmente par paliers de 46 jours à plus de 365 jours. Un appareil en fin de support ne peut pas du tout être corrigé. Vérifiez votre propre police pour les conditions relatives aux correctifs ou aux logiciels non supportés et reprenez-les dans le champ 3 ; les exigences des cyberassureurs en 2026 présentent plus largement ce que demandent les assureurs.
NIS2. Pour les organisations concernées, la directive NIS2 exige des mesures de gestion des risques qui incluent la sécurité de l'acquisition, du développement et de la maintenance des réseaux et des systèmes d'information, y compris le traitement des vulnérabilités, et rend les organes de direction responsables de leur approbation. Aux Pays-Bas, le centre national de cybersécurité NCSC a écrit que « Software that is still being used after its End-of-Life will become increasingly vulnerable to attacks ». La page sur les systèmes en fin de vie et NIS2 explique cette obligation en détail.
Coût d'un incident. Le rapport Cost of a Data Breach 2026 d'IBM établit le coût moyen d'une violation de données au Benelux à 6,35 millions d'euros, contre 6,0 millions en 2025, sur la base de 34 organisations du Benelux. L'échantillon est surtout composé de grandes organisations : présentez-le comme un chiffre que la finance reconnaîtra, pas comme la perte attendue pour votre entreprise.
Investissement ou dépense de fonctionnement, et durée d'amortissement d'un pare-feu
Un pare-feu acheté est un actif amorti sur plusieurs années ; un abonnement cloud est une dépense de fonctionnement comptabilisée chaque année. La finance compare différemment les sorties de trésorerie et l'impact sur le compte de résultat, c'est pourquoi le modèle demande les deux points de vue.
Aux Pays-Bas, les actifs professionnels peuvent être amortis au maximum à 20 % du coût d'acquisition par an selon la loi sur l'impôt sur le revenu. En Belgique, le cabinet BDO indique 20 % par an pour le matériel informatique, alors que trois ans sont aussi courants pour les ordinateurs. En pratique, cela signifie trois à cinq ans ; confirmez la durée avec votre comptable avant d'inscrire un montant annuel dans le champ 4.
Les deux ou trois options à présenter
Option A : remplacement à l'identique. Le modèle successeur avec un pack de sécurité. Les prix des revendeurs donnent l'ordre de grandeur : un FortiGate 70G avec un an d'UTP était affiché entre 1 374,51 € et 2 852,10 € fin 2026, un Zyxel USG FLEX 100H avec un pack de sécurité d'un an entre 676 € et 732 €. La présentation de la série G de FortiGate indique quel modèle remplace lequel. Ajoutez le retrait de l'ancien boîtier ; la checklist de mise hors service d'un pare-feu détaille les étapes.
Option B : renouveler et planifier. Renouvelez pour un ou trois ans, en fonction de la date de fin de support, et planifiez le remplacement. C'est l'option la moins chère à l'achat et celle que la finance choisira par défaut ; le rôle du modèle est de montrer ce qu'elle n'achète pas.
Option C : Integrated managed SASE platform. Déplacez l'accès à distance, le filtrage web et la protection des agences vers une plateforme dans le cloud et gardez un boîtier plus petit sur site, ou aucun là où le site le permet. Chiffrez-la par utilisateur à partir d'un devis ou d'un essai ; les coûts cachés d'une migration SASE listent ce qu'il faut inclure pour une comparaison équitable.
L'effort interne fait partie de chaque option. Il n'existe pas de benchmark public fiable pour le nombre d'heures que demande une migration de pare-feu : estimez-le vous-même (heures multipliées par le taux interne) et précisez qu'il s'agit d'une estimation.
De quoi la finance a-t-elle besoin pour approuver le remplacement d'un pare-feu ?
La finance approuve quand quatre éléments figurent sur une page : une échéance fixée par le fournisseur et non par l'informatique, le coût du maintien comme base, le risque de l'inaction exprimé en argent et en conditions contractuelles, et un choix entre options avec une date. La plupart des demandes refusées manquent la base ou la date, pas l'argument.
La base compte parce que « remplacer le pare-feu » sonne comme une nouvelle dépense, alors que « le renouvellement coûte X € et nous couvre jusqu'en 2031 ; l'option C coûte Y € et couvre aussi l'accès à distance » est une comparaison. La date compte parce que, sinon, le renouvellement sera signé par défaut quelques semaines avant l'échéance. Indiquez les deux, et la demande devient une décision que le CFO peut prendre en une réunion.
Les objections d'un CFO sceptique
« Le boîtier fonctionne encore, et un renouvellement de 700 € est moins cher que toute option. » C'est vrai pour cette année. Le modèle y répond en montrant le renouvellement jusqu'à la fin du support, et ce que cette période ne couvre pas.
« Une violation à 6 millions d'euros dans de grandes entreprises n'est pas notre risque. » C'est juste. C'est pourquoi le modèle demande d'abord vos propres conditions d'assurance et n'utilise le chiffre d'IBM que comme benchmark.
« Sur cinq ans, le matériel est moins cher qu'un abonnement. » Parfois. Le modèle demande la même période pour chaque option, afin que la finance voie la comparaison sur cinq ans et pas seulement la première année. L'argument général en faveur de la consolidation se trouve dans le business case du SASE.
Conclusion
Une demande de remplacement de pare-feu qui est approuvée tient sur une page : l'échéance du fournisseur, le coût du maintien, le risque en argent et en conditions contractuelles, deux ou trois options sur la même période et une date de décision. Remplissez le modèle avec de vrais devis, citez les benchmarks et laissez la finance choisir entre des options plutôt que réagir à une demande unique.
Pour l'option intégrée, de vrais chiffres valent mieux que des estimations. Try Free pour les obtenir auprès de vos propres utilisateurs, ou demandez une démo et remplissez l'option C ensemble.
Questions fréquentes
Que doit contenir une demande budgétaire de remplacement de pare-feu ?
Cinq champs : l'appareil actuel et sa date de fin de support, le coût de son renouvellement jusque-là, le risque de l'inaction (conditions d'assurance, obligations NIS2, coût d'un incident), deux ou trois options avec coûts ponctuels et annuels, et la décision demandée avec une échéance.
Quand faut-il déposer la demande ?
Au moins un cycle de renouvellement avant la date de fin de support, et avant l'échéance du prochain renouvellement. Cela laisse le temps de comparer les devis et évite de signer le renouvellement par défaut quelques semaines avant la fin de l'ancien contrat.
Comment justifier le remplacement d'un pare-feu en fin de vie ?
Montrez que l'échéance est fixée par le fournisseur, chiffrez le renouvellement comme base et traduisez le risque en argent et en conditions contractuelles. IBM établit la violation moyenne au Benelux à 6,35 millions d'euros en 2026, et certains assureurs limitent la couverture quand des vulnérabilités connues restent non corrigées au-delà de 45 jours.
Renouveler jusqu'à la fin du support est-il une option valable ?
Oui, présentez-le comme option B. Chiffrez-le par an jusqu'à la date de fin de support et indiquez ce qui se passe après, afin que la finance voie ce que l'option la moins chère achète et n'achète pas.
Ma cyberassurance tient-elle compte des appareils en fin de vie ?
Vérifiez votre propre police pour les conditions relatives aux correctifs ou aux logiciels non supportés. Chubb, par exemple, décrit un avenant avec un délai de grâce de 45 jours pour corriger les vulnérabilités publiées et une coassurance croissante ensuite ; un appareil en fin de support ne peut pas du tout être corrigé.
Sur combien de temps amortit-on un pare-feu ?
Aux Pays-Bas, les actifs professionnels peuvent être amortis au maximum à 20 % par an. En Belgique, BDO indique 20 % pour le matériel informatique, alors que trois ans sont aussi courants pour les ordinateurs. Vérifiez auprès de votre comptable ; un abonnement cloud est en revanche une dépense de fonctionnement.
Quel chiffre de coût d'incident utiliser ?
Le rapport Cost of a Data Breach 2026 d'IBM donne 6,35 millions d'euros comme moyenne au Benelux, sur la base d'organisations surtout grandes. Utilisez-le comme benchmark reconnu à côté des chiffres de votre propre assureur, pas comme votre perte attendue.
Comment estimer l'effort interne d'une migration ?
Il n'existe pas de benchmark public fiable : estimez vous-même les heures par option et multipliez-les par votre taux interne. Indiquez clairement dans la demande qu'il s'agit d'une estimation.
Puis-je utiliser ce modèle pour un VPN plutôt qu'un pare-feu ?
Oui. Les champs sont les mêmes : la date de fin de support de la passerelle VPN, le coût de son maintien, le risque de l'inaction, les options et la décision demandée.