
Cisco Secure Access vs Umbrella : rester chez Cisco ?
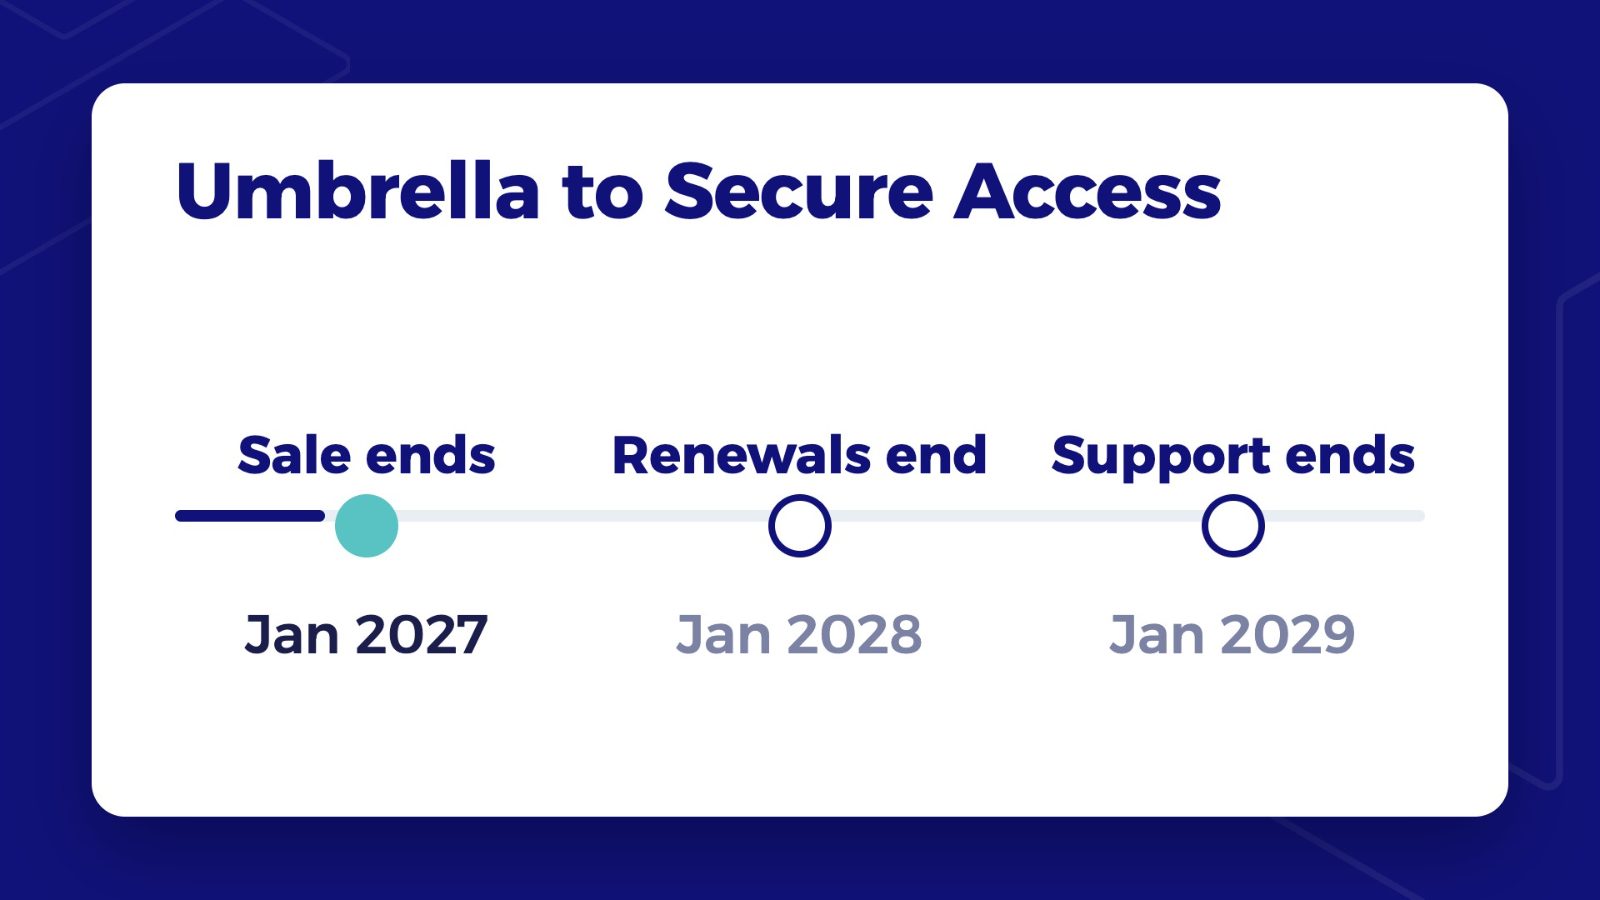
Chaque client de Cisco Umbrella doit migrer. Cisco cesse de vendre Umbrella DNS et SIG le 31 janvier 2027, et le chemin de mise à niveau proposé mène à un seul endroit : Cisco Secure Access. Cette mise à niveau est moins une copie que le mot ne le laisse penser. Elle crée un nouveau tenant, traduit les politiques en nouvelles règles, reconstruit les tunnels et se termine par une étape irréversible. Une migration imposée est donc aussi le seul moment où changer de fournisseur coûte peu de plus.
Cette page explique ce qu'est Cisco Secure Access, comment chaque package Umbrella s'y raccorde, ce que les guides de mise à niveau de Cisco indiquent comme non repris, ce que signifie le nouveau seuil de licence et où vos données se retrouvent. Elle se termine par les questions qui permettent de choisir entre rester chez Cisco et passer à un SSE européen.
Qu'est-ce que Cisco Secure Access ?
Cisco Secure Access est le security service edge (SSE) de Cisco, fourni depuis le cloud. Un seul abonnement couvre une secure web gateway, un CASB, la prévention des pertes de données, un firewall-as-a-service avec IPS, l'isolation du navigateur à distance, la sécurité au niveau DNS, le zero trust network access et le VPN-as-a-service, gérés depuis Cisco Security Cloud Control avec Cisco Secure Client sur le poste.
Cisco le vend en packages, chacun en version Essentials et Advantage avec des modules optionnels. Secure Internet Access (SIA) couvre le trafic web et SaaS et inclut DNS Defense. Secure Private Access (SPA) couvre les applications privées via ZTNA et VPN-as-a-service. DNS Defense est aussi vendu seul. Cisco ajoute Experience Insights, son outil de supervision basé sur ThousandEyes, à chaque commande SIA et SPA, et précise que Cisco Secure Client est inclus dans Secure Access sans coût supplémentaire.
Comment chaque package Umbrella se raccorde à Secure Access
Umbrella DNS Security Essentials et Advantage deviennent Secure Access DNS Essentials et Advantage, vendus sous le nom DNS Defense. Umbrella SIG Essentials et Advantage deviennent Secure Internet Access Essentials et Advantage. Quelques modules n'ont aucun successeur, et le bulletin de fin de vie de Cisco le dit en quatre mots : « No migration product available ».
| Package ou module Umbrella | Successeur dans Secure Access | Ce qui change |
|---|---|---|
| DNS Security Essentials | DNS Essentials (DNS Defense) | Ajoute la DLP cloud et la détection de malwares dans le cloud ; le minimum reste d'un utilisateur |
| DNS Security Advantage | DNS Advantage (DNS Defense) | Mêmes ajouts ; Secure Access ne prend pas en charge Intelligent Proxy |
| SIG Essentials | Secure Internet Access Essentials | Ajoute Experience Insights ; RBI Isolate Risky devient un module payant ; minimum de 50 utilisateurs |
| SIG Advantage | Secure Internet Access Advantage | Pare-feu de couche 7, IPS, sandboxing étendu et davantage de RBI ; minimum de 50 utilisateurs |
| Module L7 Cloud Firewall | Aucun produit de migration | Le filtrage de couche 7 passe dans SIA Advantage |
| RBI Isolate Web Apps | Aucun produit de migration | Abandonné |
| Reserved IP, Regional | Aucun produit de migration | Abandonné |
| Investigate Integration API and Console | Aucun produit de migration | Les autres niveaux d'API Investigate continuent |
| Bundles Umbrella pour Catalyst SD-WAN et DNA | Aucun produit de migration | Concerne les clients Cisco SD-WAN |
Source : bulletin de fin de vie Cisco EOL15975 (septembre 2026), Cisco Secure Access ordering guide (octobre 2026) et Cisco SSE package comparison guide (juillet 2026).
Le renouvellement des packages actuels reste possible jusqu'au 31 janvier 2028, et le support prend fin le 31 janvier 2029. La page sur la fin de vente et la fin de vie d'Umbrella détaille chaque jalon ; cette page se concentre sur la migration elle-même.
Ce que la mise à niveau de Cisco ne reprend pas
L'Upgrade Manager de Cisco copie les politiques, les listes de destinations et les tunnels vers une nouvelle organisation Secure Access, mais pas tout. Les rôles utilisateurs personnalisés, les codes de contournement des pages de blocage, les anciennes clés API et les fichiers PAC hébergés par Umbrella restent en arrière, les politiques sans identités sont ignorées, les tunnels doivent être reconstruits et la dernière étape supprime définitivement l'organisation Umbrella.
Cisco annonce que la plupart des clients migrent « in an hour or less » avec l'outil de mise à niveau automatisé. C'est le temps dont l'outil a besoin. Le travail autour figure dans les consignes et limitations de Cisco, réparties sur plus de quarante rubriques d'aide. Rassemblé en un seul endroit, cela donne ceci.
Ce qui reste en arrière
- « Custom user roles are not copied over. » Secure Access dispose de son propre ensemble fixe de rôles d'administrateur.
- « Block Page Bypass Users and Codes are not copied over. »
- « Legacy API keys will not transfer to Secure Access. » Chaque intégration qui les utilise a besoin de nouveaux identifiants.
- Secure Access ne prend pas en charge les fichiers PAC hébergés par Umbrella. Les fichiers PAC personnalisés doivent être téléchargés, modifiés puis renvoyés.
- « Umbrella DNS, Web, and Firewall policies that do not include identities are not copied. »
Les limites qui bloquent la mise à niveau
- Toute politique ou règle comptant plus de 250 identités fait échouer la mise à niveau.
- Les listes de destinations de plus de 250 000 entrées bloquent la mise à niveau.
- La mise à niveau SIG automatisée n'est possible qu'avec moins de 50 tunnels réseau et sans tunnels Catalyst SD-WAN. Au-delà, Cisco exige « a manual migration using a new instance ».
Ce qui doit être reconstruit
- Les tunnels. Les tunnels Umbrella sont copiés sous forme de groupes de tunnels, mais vous établissez de nouveaux tunnels IPsec avec de nouvelles phrases secrètes, configurez un hub principal et un hub secondaire, et mettez à jour chaque équipement de site avec les nouvelles adresses IP. Les tunnels Umbrella continuent de fonctionner pendant la transition.
- L'accès administrateur. Les administrateurs passent à Cisco Security Cloud Sign On dans Security Cloud Control. Le guide de Cisco indique que tous les utilisateurs doivent s'inscrire dans Duo, sauf si vous configurez votre propre fournisseur d'identité, et cite parmi les problèmes connus des administrateurs bloqués hors du tableau de bord Umbrella.
- Les règles de pare-feu. Les actions groupées sur les règles ne sont pas disponibles, certaines applications de couche 7 n'existent pas dans Secure Access, le contenu des catégories diffère et les plannings traduits peuvent rendre une règle « active for a broader duration than originally intended ».
- L'ordre des règles. La traduction peut ajouter des règles d'autorisation avec « ANY » comme destination, qui « could prevent rules below from being processed ». Chaque ensemble de règles traduit doit être vérifié avant de déplacer le trafic.
Ce qui est irréversible
Umbrella continue d'appliquer les politiques pendant que vous redirigez les identités vers Secure Access par lots, et chaque redirection peut être annulée jusqu'à la fermeture d'Umbrella. La fermeture est la dernière étape, et Cisco est clair : elle « completely removes your Umbrella org and is not reversible ». Les politiques créées dans Umbrella après le début de la mise à niveau ne sont pas synchronisées avec Secure Access ; un gel des modifications doit donc figurer dans le plan.
Cisco présente l'outil de mise à niveau comme gratuit dans sa fiche technique, tandis qu'un article de support qualifie la migration de « paid service available only to customers who have purchased a Cisco Secure Access subscription ». En pratique, l'outil ne coûte rien de plus, mais il ne fonctionne qu'avec un abonnement Secure Access payant ; les licences d'essai ne sont pas prises en charge.
Le client sur le poste change aussi
Le client roaming Umbrella autonome est remplacé par le module Umbrella Roaming Security de Cisco Secure Client. L'installation conserve le profil OrgInfo.json existant et supprime automatiquement l'ancien client, et Cisco avertit que les deux ne doivent jamais tourner en même temps. La page sur la fin de vie du client roaming détaille ce changement.
Si cette liste de reconstruction est longue pour votre organisation, testez une alternative sur quelques postes avant de lancer la mise à niveau : Try Free.
Le minimum de 50 utilisateurs et les autres changements de licence
Secure Internet Access et Secure Private Access exigent au moins 50 utilisateurs par SKU facturable, selon l'ordering guide de Cisco d'octobre 2026 ; ce seuil était auparavant de 100. DNS Defense conserve un minimum d'un utilisateur. Les abonnements durent 12, 36 ou 60 mois et sont tarifés en sept tranches d'utilisateurs, de 1-99 à 25 000 et plus.
Pour une organisation de 30 personnes qui passe de SIG à Secure Internet Access, cela signifie payer pour 50 utilisateurs. Une organisation qui souhaite aussi l'accès privé achète un second SKU avec son propre seuil de 50 utilisateurs. Les quantités de modules doivent correspondre au nombre d'utilisateurs le plus élevé du package auquel ils sont rattachés.
La durée restante de l'abonnement Umbrella est l'autre question ouverte. La page de migration de Cisco promet un crédit pour le solde non utilisé d'un abonnement Umbrella, alors que l'ordering guide qualifie les changements d'abonnement de « a manual process » et précise que « Mid-term cancellations of subscriptions for credit are not allowed ». Demandez par écrit à votre partenaire Cisco comment votre durée restante sera créditée avant de signer. La page sur les prix d'Umbrella montre ce que coûte le maintien jusqu'en 2029.
Où se trouvent vos données
Cisco Secure Access stocke par défaut les journaux d'événements en Californie. Vous pouvez les basculer vers un entrepôt de données européen, mais les journaux existants restent où ils sont. Les données de configuration, y compris les journaux d'audit et les paramètres de politique, restent en Californie dans tous les cas. En Europe, l'accès zero trust et le VPN fonctionnent depuis des régions que Cisco indique comme cloud public sur AWS.
- Journaux d'événements : les données détaillées sont conservées 30 jours et les données de synthèse deux ans. Le passage de l'entrepôt en Europe ne concerne que les nouveaux journaux.
- Données de configuration : selon Cisco, elles restent « stored by Cisco in California regardless of a change to the data warehouse's location ».
- Experience Insights : les comptes sont créés par défaut aux États-Unis ; le transfert vers le centre de données européen passe par une demande au support de ThousandEyes.
- Accès zero trust et VPN : en Europe, proposés depuis des régions de cloud public en France, en Allemagne, en Irlande (sur demande), à Milan, en Espagne, à Stockholm, à Zurich et au Royaume-Uni, plus deux sites britanniques en préversion privée. Cisco n'indique aucun site en Belgique.
Source : Cisco Secure Access Help, pages « Manage Logging », « Change the Location of Event Data Logs », « Data Retention » et « Secure Access Regions », état de novembre 2026.
Pour les organisations soumises au RGPD ou à NIS2, c'est la partie à discuter avec le délégué à la protection des données avant de choisir. Les mêmes questions valent pour chaque fournisseur SSE, y compris européen : où le trafic est-il déchiffré, où les journaux et la configuration sont-ils stockés, et sous quelle juridiction le fournisseur opère-t-il ?
Trois options comparées
Chaque client Umbrella dispose de trois voies réalistes : rester sur Umbrella aussi longtemps que Cisco le permet, suivre Cisco vers Secure Access, ou profiter de la migration pour passer à un SSE européen comme Jimber SSE.
| Critère | Rester sur Umbrella | Passer à Cisco Secure Access | Passer à Jimber SSE |
|---|---|---|---|
| Durée | Renouvellements jusqu'au 31 janvier 2028, support jusqu'au 31 janvier 2029 | Nouvel abonnement de 12, 36 ou 60 mois | Nouvel abonnement |
| Travail de migration | Rien maintenant, une migration complète plus tard | Upgrade Manager plus la liste de reconstruction ci-dessus | Nouvel agent et nouvelles politiques |
| Secure web gateway | Oui (SIG) | Oui | Oui |
| CASB et visibilité des applications | Oui (SIG) | Oui | Oui |
| Isolation du navigateur | Module | Module, davantage dans SIA Advantage | Oui |
| Firewall-as-a-service | Oui (SIG) | Oui | Oui |
| Posture des appareils et authentification cloud | Non publié | Posture dans Secure Private Access | Oui |
| Accès aux applications privées | Non | Secure Private Access, un SKU distinct | Via Jimber ViPN ou SASE |
| Siège du fournisseur | États-Unis | États-Unis | Belgique |
Source : Cisco EOL15975, fiche technique et ordering guide de Cisco Secure Access, Cisco SSE package comparison guide ; pages produits de Jimber.
Rester sur Umbrella fait gagner du temps, sans plus. Le dernier renouvellement doit se terminer d'ici janvier 2029, Umbrella ne reçoit aucune nouvelle fonction, et la migration complète est simplement repoussée à un moment plus chargé.
Passer à Secure Access est la voie la plus solide pour une organisation dotée d'un environnement Cisco étendu : Secure Client déjà sur chaque poste, Duo et ISE dans la chaîne d'identité, et Catalyst SD-WAN sur les sites. Le chemin de mise à niveau conserve alors les politiques sous une forme familière, et l'accès privé peut s'ajouter dans la même console.
Passer à un SSE européen a du sens si la liste de reconstruction ci-dessus est longue, si vos sites sont sous le seuil de 50 utilisateurs, ou si vous voulez que l'inspection, les journaux et la configuration restent chez un fournisseur européen. Jimber SSE réunit la secure web gateway, les informations CASB et l'isolation du navigateur, la posture des appareils, l'authentification cloud avec Microsoft Entra ID et Google Workspace, et le firewall-as-a-service sous un seul agent et une seule console. Si des applications privées ou des sites ont besoin de connectivité plus tard, le package SSE évolue vers un SASE complet avec ViPN. La comparaison entre Umbrella et Jimber approfondit les différences, et le plan de migration en 60 jours montre semaine par semaine à quoi ressemble un changement.
Les questions qui tranchent
- Quelle part de la liste de reconstruction de Cisco vous concerne ? Comptez vos tunnels, tunnels Catalyst SD-WAN, rôles personnalisés, codes de contournement, fichiers PAC, intégrations API et politiques de plus de 250 identités.
- Avez-vous besoin d'un accès privé maintenant ou plus tard ? Chez Cisco, c'est un second SKU avec son propre minimum de 50 utilisateurs.
- Combien d'utilisateurs par SKU ? Sous 50, c'est le seuil de Cisco qui fixe le prix, pas vos effectifs.
- Où les données de configuration et d'audit doivent-elles se trouver ? Demandez par écrit à chaque fournisseur où le trafic est inspecté, où les journaux et la configuration sont stockés et quelle juridiction s'applique.
- Qu'advient-il de la durée restante d'Umbrella ? Obtenez les conditions de crédit par écrit.
- Quelle est l'étendue de votre environnement Cisco ? Secure Client, Duo, ISE et Catalyst SD-WAN plaident tous pour Secure Access ; si vous en avez peu, un nouveau choix se justifie davantage.
L'aperçu des chemins de migration pour Umbrella présente l'ensemble des options, y compris les alternatives limitées au filtrage DNS.
Les arguments pour rester chez Cisco
Un partenaire Cisco avancerait trois arguments fondés. D'abord, la migration la moins chère est celle que l'outil fait déjà : Upgrade Manager copie les politiques, les listes de destinations et les tunnels, laisse Umbrella appliquer les règles pendant que les identités migrent par lots, et permet un retour arrière jusqu'au dernier clic. Ensuite, beaucoup d'organisations disposent déjà de l'environnement, avec Secure Client sur chaque poste et Duo ou ISE en place. Enfin, Cisco assure la sécurité web depuis plus d'une douzaine de sites européens et propose l'accès zero trust depuis plusieurs régions cloud européennes.
Les trois sont exacts. La réponse est que chacun dépend de votre situation. L'outil copie, mais les guides de Cisco énumèrent ce qu'il ne copie pas, et les tunnels, rôles, fichiers PAC et intégrations sont reconstruits de toute façon. L'environnement installé n'est un vrai avantage que s'il est étendu. Et des sites européens de traitement ne valent pas un stockage européen : selon la documentation de Cisco elle-même, les données de configuration et d'audit restent en Californie. Si ces points pèsent moins pour vous que pour le partenaire, Secure Access est un choix solide. S'ils pèsent davantage, la migration imposée est le moment de comparer.
Conclusion : une migration imposée est un choix libre
Cisco Secure Access est le seul successeur d'Umbrella chez Cisco, et pour les organisations très ancrées dans l'environnement Cisco, le chemin de mise à niveau est logique. Pour toutes les autres, les faits de la documentation de Cisco pèsent plus lourd que le bouton de mise à niveau : un nouveau tenant, des tunnels et des rôles reconstruits, un seuil de 50 utilisateurs par SKU, des données de configuration en Californie et une dernière étape irréversible. Puisque le travail de migration aura lieu de toute façon, comparez-le avec un SSE européen avant de commencer. Essayez Try Free sur quelques postes, ou demandez une démonstration pour passer en revue votre configuration Umbrella avec l'équipe de Jimber.
Questions fréquentes
Cisco Secure Access remplace-t-il Umbrella ?
Oui. Cisco cesse de vendre Umbrella DNS et SIG le 31 janvier 2027, arrête les renouvellements le 31 janvier 2028 et le support le 31 janvier 2029. Les packages Umbrella DNS deviennent Secure Access DNS Essentials ou Advantage, et les packages SIG deviennent Secure Internet Access Essentials ou Advantage.
Comment s'appelle Cisco Umbrella aujourd'hui ?
Umbrella DNS continue sous le nom Cisco Secure Access DNS Defense, vendu en DNS Essentials ou DNS Advantage. Umbrella SIG continue sous le nom Secure Internet Access au sein de Cisco Secure Access. Le nom Umbrella subsiste sur le module de sécurité roaming de Cisco Secure Client, qui protège aussi les postes Secure Access.
Umbrella et Secure Access peuvent-ils fonctionner en parallèle pendant la migration ?
Oui. Umbrella continue d'appliquer les politiques pendant que vous redirigez les identités vers Secure Access par lots, et Cisco recommande une approche progressive en dehors des heures de bureau. Les redirections peuvent être annulées jusqu'à la fermeture d'Umbrella. Les politiques créées dans Umbrella après le début de la mise à niveau ne sont pas synchronisées.
Existe-t-il un nombre minimum d'utilisateurs pour Cisco Secure Access ?
Oui. L'ordering guide de Cisco d'octobre 2026 fixe un minimum de 50 utilisateurs pour chaque SKU facturable Secure Internet Access et Secure Private Access, contre 100 auparavant. Les packages DNS Defense conservent un minimum d'un utilisateur. Les abonnements durent 12, 36 ou 60 mois.
La migration vers Secure Access est-elle gratuite ?
L'outil Upgrade Manager ne coûte rien de plus, mais il ne fonctionne qu'après l'achat d'un abonnement Secure Access ; les licences d'essai ne sont pas prises en charge. La fiche technique de Cisco présente l'outil comme gratuit, tandis qu'un article de support de Cisco décrit la migration comme un service payant réservé aux abonnés Secure Access.
Faut-il un nouvel agent sur chaque poste ?
Si vous utilisez encore le client roaming Umbrella autonome, oui. Il est remplacé par le module Umbrella Roaming Security de Cisco Secure Client, qui conserve le profil OrgInfo.json existant et supprime automatiquement l'ancien client. Cisco avertit que les deux ne doivent jamais tourner en même temps.
Où Cisco Secure Access stocke-t-il les données des clients européens ?
Les journaux d'événements vont par défaut en Californie et peuvent être basculés vers l'Europe ; les journaux existants ne sont pas déplacés. Les données de configuration, y compris les journaux d'audit et les paramètres de politique, restent en Californie dans tous les cas. En Europe, l'accès zero trust et le VPN fonctionnent depuis des régions de cloud public sur AWS ; Cisco n'indique aucun site belge.
Que se passe-t-il si je ferme mon organisation Umbrella trop tôt ?
La fermeture d'Umbrella est la dernière étape de la mise à niveau et elle est irréversible : elle supprime entièrement l'organisation Umbrella. Jusque-là, chaque identité redirigée peut être ramenée. Ne fermez qu'une fois que toutes les identités, tous les tunnels et toutes les intégrations fonctionnent dans Secure Access et que les règles traduites ont été vérifiées.
Existe-t-il des alternatives à Cisco Secure Access pour les clients Umbrella ?
Oui. Outre le maintien sur Umbrella jusqu'au dernier renouvellement, vous pouvez passer à un autre fournisseur SSE. Un SSE européen comme Jimber SSE combine sécurité web, informations CASB, isolation du navigateur, posture des appareils et firewall-as-a-service sous un seul agent, et peut évoluer plus tard vers un SASE complet avec accès privé.