
ZTNA Network Isolation
Isolatie die veilige toegang eenvoudig maakt
Geef elke gebruiker en elk apparaat precies de toegang die nodig is. Vervang de wildgroei aan VPN’s door controles op basis van identiteit die risico’s verkleinen en de prestaties hoog houden.
- Toegang met minimale rechten voor gebruikers en apparaten
- Geen herinrichting van je netwerk en geen downtime
- Werkt in zowel IT- als OT-omgevingen
Wat is ZTNA Network Isolation?
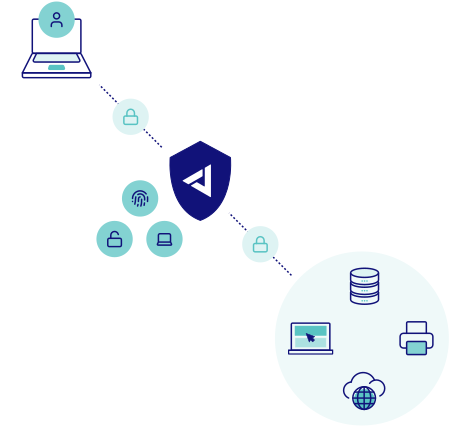
ZTNA (Zero Trust Network Access) Network Isolation past Zero Trust toe op elke verbinding, zodat alleen geverifieerde gebruikers op conforme apparaten goedgekeurde resources bereiken. Toegang wordt per identiteit en applicatie bepaald in plaats van voor het hele netwerk, wat laterale beweging beperkt. Je beheert het beleid in één cloudbeheerde console. Apparaten zonder agent kun je isoleren met hardwarematige controles, voor consistente bescherming op kantoor, voor medewerkers op afstand en op industriële locaties.
Identificeren
Breng gebruikers, apparaten en resources in kaart en bepaal daarna toegang met minimale rechten.
Verifiëren
Controleer identiteit en apparaatstatus bij het verbinden, met microsegmentatie.
Isoleren
Leid verkeer via controllers die services isoleren en datastromen end-to-end versleutelen.
Hoe ZTNA Network Isolation werkt
Waarom kiezen voor ZTNA Network Isolation
- Gedetailleerde toegang die het risico op laterale beweging vanaf het ontwerp beperkt
- Snellere toegang op afstand dan met klassieke VPN-modellen
- Centraal beleid met uniforme logs voor audits en NIS2-gereedheid
- Consistente bescherming voor apparaten waarop geen agent kan draaien
- Minder locaties om te beheren dankzij cloudbeheerde controllers
- Voorspelbare uitrol die past bij teams in middelgrote bedrijven
Belangrijkste mogelijkheden
- Toegangscontrole
- Toegang op basis van identiteit: autoriseer per gebruiker en app.
- Controle van de apparaatstatus: vereis conforme apparaten voordat je toegang geeft.
- Isolatie en connectiviteit
- Microsegmentatie: segmenteer services om incidenten in te dammen.
- Versleuteld transport: bescherm gegevens onderweg standaard.
- Beheer
- Eén console: beleid, logs en monitoring op één plek.
- API-first controle: automatiseer tenant- en beleidsbeheer.
- Compatibiliteit
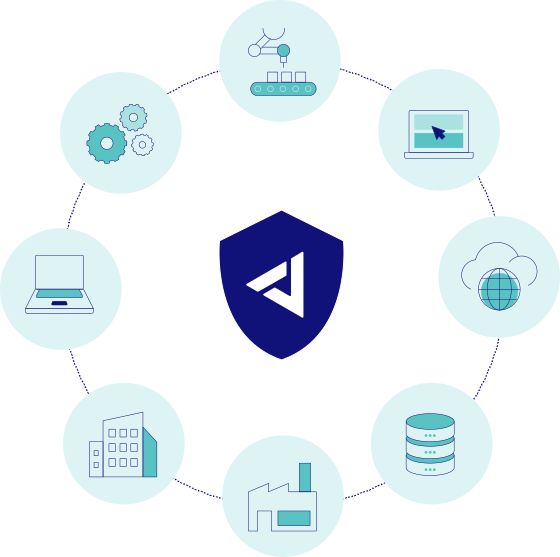
- NIAC-hardware: isoleer BYOD-, IoT- en OT-apparaten zonder agents.
- SSO-integratie: ondersteuning voor Azure AD en Google Workspace.
Jimber, de ideale keuze voor ZTNA Network Isolation
- Eenvoudige uitrol en eenvoudig beheer met één cloudbeheerde console.
- Standaard Zero Trust voor gebruikers, apparaten en services.
- Partner-first multi-tenant model, gebouwd om als MSP op te schalen, met goede marges.
- Betrouwbaar Europees platform, afgestemd op de vereisten van GDPR en NIS2.
Bekijk Jimber in actie
Geef je teams precieze toegang met minimale rechten, zonder complexiteit. Krijg een begeleide rondleiding door de cloudbeheerde console en ontdek hoe je ZTNA Network Isolation uitrolt voor gebruikers, apparaten en sites.
Veelgestelde vragen over ZTNA Network Isolation
Wat is het verschil tussen ZTNA Network Isolation en een VPN?
Een VPN geeft na het verbinden doorgaans brede toegang tot het netwerk. ZTNA Network Isolation autoriseert per identiteit en per applicatie, wat laterale beweging beperkt en het risico verkleint.
Hoe dwingt Jimber Zero Trust af?
Elke verbinding wordt getoetst aan identiteit, apparaatstatus en beleid. Toegang wordt alleen verleend tot de minimaal vereiste resources en wordt voortdurend opnieuw beoordeeld.
Wat is de impact op latentie en prestaties?
Verkeer volgt geoptimaliseerde routes via controllers en vermijdt de omwegen van een VPN (hairpinning). De meeste gebruikers merken gelijke of betere prestaties dan met traditionele VPN-opstellingen.
Kan ik dit inzetten in OT-netwerken?
Ja. NIAC-hardware en industriële controllers isoleren apparaten zonder agent, zodat de productie stabiel blijft en de toegang onder controle.
Welke telemetrie wordt verzameld?
Beleidsbeslissingen, toegangsgebeurtenissen, resultaten van apparaatcontroles en geanonimiseerde prestatiecijfers worden gelogd ter ondersteuning van audits en probleemoplossing.
Vervangt het mijn firewall?
Het vervangt functies voor toegang op afstand en vult de behoefte aan microsegmentatie in. Perimeterfirewalls kunnen blijven voor noord-zuidcontroles terwijl je stap voor stap consolideert.
Hoe gaat het om met externe medewerkers en BYOD?
Gebruik SSO-groepen en apparaatcontroles voor beheerde apparaten. Plaats onbeheerde apparaten of apparaten zonder agent achter NIAC en sta alleen de vereiste datastromen toe.