
Bewaak het endpoint
Controleer apparaten op schadelijke bestanden en afwijkend netwerkgedrag en reageer op gebeurtenissen van Microsoft Defender.
Detecteer schadelijke bestanden en netwerkafwijkingen op apparaten. Stel vervolgens per ernstniveau en groep de reactie in: quarantaine, SASE-toegang uitschakelen of een endpoint vergrendelen wanneer je beleid dat voorschrijft.
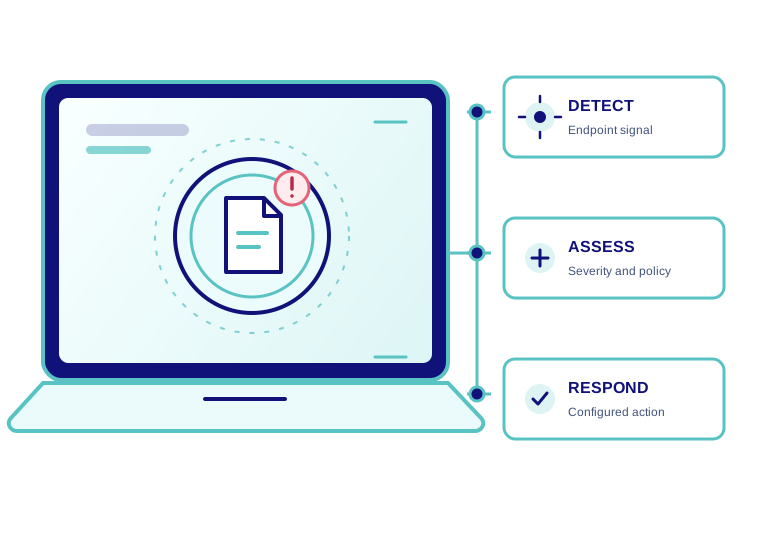
Endpointbeveiliging die voortdurend bewaakt en kan ingrijpen.
EDR controleert apparaten op tekenen van schadelijke activiteit. Met Jimber stel je detectie van schadelijke bestanden en netwerkafwijkingen in en kies je per ernstniveau een reactie. Zo kun je een getroffen endpoint isoleren terwijl je team het incident onderzoekt.
Bepaal welke signalen je bewaakt, hoe ernstig ze zijn en welke reactie vooraf wordt ingesteld.
Controleer apparaten op schadelijke bestanden en afwijkend netwerkgedrag en reageer op gebeurtenissen van Microsoft Defender.
Gebruik detectiegevoeligheid en ernstniveau om meldingen die aandacht vragen te onderscheiden van gebeurtenissen waarop direct moet worden gereageerd.
Kies per ernstniveau wat er gebeurt: een bestand in quarantaine plaatsen, SASE-toegang uitschakelen of een apparaat vergrendelen.
Selecteer een groep, stel de detectie van schadelijke bestanden af en bepaal wanneer bestanden in quarantaine gaan, SASE-toegang wordt uitgeschakeld of een apparaat wordt vergrendeld. Netwerkafwijkingen hebben eigen reactie-instellingen.
Isoleer een verdacht endpoint volgens je beleid, zodat je niet bij elke melding op een handmatige beslissing hoeft te wachten.
Stel verschillende maatregelen in voor gebeurtenissen met een laag, gemiddeld, hoog of kritiek ernstniveau.
Hanteer hetzelfde endpointbeleid voor apparaten op kantoor, thuis en onderweg.
Stel detectie en reacties per groep af in dezelfde console als je andere Jimber-beveiligingsinstellingen.
Neem Microsoft Defender op in je workflow voor reacties op endpointincidenten.
Gebruik gebeurtenissen van Microsoft Defender om de in Jimber ingestelde reactie te activeren. Zo kan je team ingrijpen wanneer een beschermd endpoint aandacht nodig heeft.
Beheer Microsoft Defender op je endpoints naast de andere EDR-instellingen van Jimber, vanuit één plek voor endpointbeveiliging.
Stel detectie- en isolatiemaatregelen in die bij elke groep passen.
Stel de gevoeligheid van bestandsdetectie per groep in.
Stel maatregelen in voor verdacht netwerkgedrag van een endpoint.
Bepaal hoe Jimber op een gedetecteerde gebeurtenis reageert.
Koppel reacties op endpoints aan de toegangscontrole van Jimber SASE.
Reacties op endpoints en SASE-toegang horen bij elkaar. In Jimber kan een detectie de door jou ingestelde toegangsmaatregel activeren. Dezelfde console beheert het beleid voor gebruikers, apparaten en netwerken.
Ontdek hoe je met Jimber endpointdetectie en -reacties vanuit één console instelt.
Antivirus richt zich op het herkennen van schadelijke bestanden. EDR voegt voortdurende detectie en reactie op het endpoint toe, met signalen zoals afwijkend netwerkgedrag en ingestelde isolatiemaatregelen.
Nee. Je kiest maatregelen per ernstniveau. Een beleid kan een bestand in quarantaine plaatsen, SASE-toegang uitschakelen, een apparaat vergrendelen of voor dat niveau geen actie uitvoeren.
Ja. In EDR Configuration selecteer je een groep, stel je de detectiegevoeligheid in en kies je per ernstniveau de reactie.
Het schakelt de SASE-toegang van het getroffen endpoint uit wanneer die reactie voor een gebeurtenis is ingesteld. Zo kan het apparaat via Jimber geen bronnen meer bereiken terwijl het team onderzoek doet.
Ja. De EDR-configuratie van Jimber omvat detectie van netwerkafwijkingen met reacties per ernstniveau, naast detectie van schadelijke bestanden.
Jimber kan reageren op gebeurtenissen van Microsoft Defender. Je beheert Defender op endpoints naast je andere EDR-instellingen.
Begin met een instelling die bij de groep past en beoordeel de detecties. Een hogere gevoeligheid kan meer fout-positieven opleveren. Stem daarom de gevoeligheid af op de reacties die je team kan opvolgen.