
Firewall-alternatief
Vergeet firewalls om je netwerk veilig te houden
Zero Trust Network Isolation is eenvoudiger te installeren, betaalbaarder en veel veiliger dan traditionele beveiligingssystemen.
- Snelle en veilige netwerktoegang vanaf elke locatie
- Eenvoudige installatie, schaalbaarheid en beheer
- Betaalbaar voor bedrijven van elke omvang
De problemen met firewalls
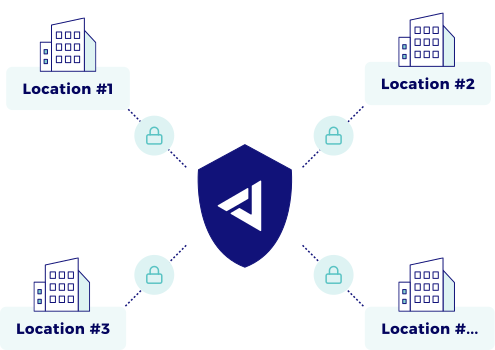
Naast de dure, complexe en tijdrovende installatie van firewallsystemen is deze beveiligingsmaatregel gewoon niet meer afgestemd op de wereld van vandaag. Je huidige opstelling is misschien doeltreffend tegen bestaande malware, maar zal nieuwe en geavanceerdere dreigingen hoogstwaarschijnlijk niet detecteren.
- Elke locatie heeft er een nodig
- Zeer tijdrovend om op te zetten
- Ze kosten duizenden per locatie
- Complexe opstellingen leiden tot foutieve configuraties
- Geen microsegmentatie van je netwerk
Het resultaat? Als je je cyberbeveiliging niet versterkt, komen hackers eerder vroeg dan laat achter je aan.
Vertrouw nooit, verifieer altijd
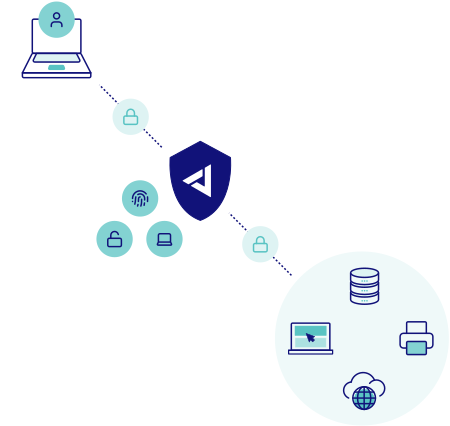
Bij elk toegangsverzoek worden de identiteit en de toegangsrechten van de gebruiker gecontroleerd, op basis van zijn rol en verantwoordelijkheden.
Microsegmentatie
Zodra toegang is verleend, wordt de gebruiker of het apparaat in een eigen segment geïsoleerd, zodat een inbreuk zich niet naar de rest van het netwerk kan verspreiden.
Eén centraal platform
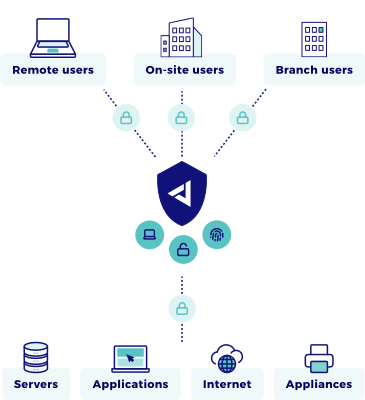
Geen hardware of installaties op locatie: beveilig, beheer en monitor je hele netwerk vanaf één plek, ook voor medewerkers op afstand en meerdere locaties.
Zero Trust
Network Isolation
Zo werkt het: een combinatie van Zero Trust-architectuur en cloud-native netwerkisolatie.
Vijf componenten, één Zero Trust-platform
- ZTNA Network Isolation
Vervang de alles-of-niets-toegang van een VPN door rechten per applicatie. Elke verbinding geïsoleerd. Geen laterale beweging mogelijk.
- Secure Web Gateway (SWG)
Blokkeer dreigingen voordat ze endpoints bereiken. Zero Trust-beleid geldt ook voor het surfen op het web en voorkomt data-exfiltratie en diefstal van inloggegevens.
- SD-WAN
Zero Trust stopt niet bij applicaties. Beveiligde site-to-site-connectiviteit met hetzelfde principe van eerst verifiëren, over je hele infrastructuur.
- Endpoint Detection & Response (EDR)
Zero Trust controleert wie verbinding maakt; EDR controleert wat er op het apparaat draait. Ransomware en schadelijke bestanden worden gestopt voordat ze die toegang kunnen misbruiken.
- Firewall as a Service (FWaaS)
Identiteitsbewuste firewallregels in de cloud, dezelfde voor elke gebruiker en locatie. Netwerkverkeer wordt net als applicaties eerst geverifieerd.
Firewall vs. Jimber
- Firewall
- Controleert netwerkverkeer
- Vertrouwen, standaard toestaan
- Poortgebaseerde, grove toegangscontrole
- Groot aanvalsoppervlak
- Matige tot grote impact op de prestaties
- Mogelijk onvoldoende voor bepaalde regelgeving
- Jimber Zero Trust Network Isolation
- Segmenteert je netwerk veilig
- Zero Trust, standaard geen vertrouwen
- Identiteitsgebaseerde, fijnmazige toegangscontrole
- Kleiner aanvalsoppervlak
- Minimale impact op de prestaties
- Geschikt voor naleving van regelgeving
Beveilig je netwerk met Zero Trust Network Isolation
Zero Trust Network Isolation is een moderne beveiligingsoplossing die niet afhankelijk is van hardware om je netwerk veilig te houden. Ook installaties op locatie zijn niet nodig.
In plaats daarvan beveilig, beheer en monitor je je hele netwerk vanaf één centraal platform, ook als je medewerkers op afstand of meerdere locaties hebt.
In de afgelopen 12 maanden werd 66% van de kmo’s al bedreigd door een cyberaanval. Waar de aanvallen slaagden, bedroegen de gemiddelde kosten van een datalek 4,35 miljoen USD, de reputatieschade niet meegerekend.
Ontdek hoe we jouw bedrijf kunnen beschermen
In onze demo laten we je zien hoe onze technologie werkt en hoe ze je helpt je gegevens te beschermen tegen cyberdreigingen.
Waarom je firewall vervangen door Jimber?
Eenvoudig op te zetten en te onderhouden
Dankzij de cloud-native aanpak van Jimber is deze beveiligingsoplossing eenvoudig schaalbaar, onafhankelijk van hardware en zeer compatibel met je huidige oplossingen.
Beperkte downtime
Dankzij een gefaseerde uitrol zonder hardware-installaties verloopt de implementatie van Zero Trust Network Isolation vrijwel ongemerkt.
Beheer vanaf een centrale locatie
Je hebt geen hardware op locatie nodig om elk afzonderlijk netwerk te beveiligen. In plaats daarvan beheer en monitor je alle netwerken vanaf één plek via de Network Isolation Portal en de Network Isolation Access Controller.
Granulaire toegangscontrole
Met de portal volg je eenvoudig welke gebruikers en apparaten toegang hebben tot specifieke gateways en resources. Bovendien kunnen beheerders zonder veel moeite rollen en rechten aanmaken en aanpassen.
Ondersteuning 24/7
Jimber biedt 24/7 ondersteuning voor zijn alles-in-één oplossing, zodat al je beveiligingsvragen via één aanspreekpunt behandeld worden.
Gebruikersgebaseerde beveiliging
Veilige netwerktoegang is gebaseerd op de identiteit en de rechten van de gebruiker, niet op zijn locatie of het apparaat dat hij gebruikt.