
Firewall as a Service (FWaaS)
Netwerkbeveiliging die uw gebruikers volgt, niet uw hardware
Verplaats firewallinspectie en -beleid naar de cloud, zodat elk kantoor, elke externe medewerker en elke cloudverbinding dezelfde bescherming krijgt zonder box in elke serverruimte. Cloudbeheerd en ingebouwd in dezelfde console als uw andere netwerkbesturingen, zodat een klein IT-team één beleid uitvoert in plaats van op elke locatie firewalls te patchen.
- Dwing één firewallbeleid af voor elke locatie en gebruiker
- Segmenteer uw netwerk zonder VLAN-wildgroei of handmatige regelsets
- Vervang hardware per locatie door een door de cloud geleverde service
Wat is Firewall as a Service (FWaaS)?
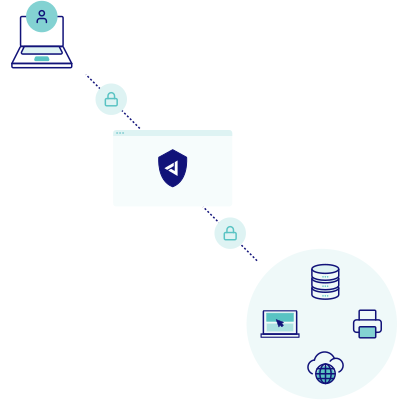
FWaaS is firewallbescherming die wordt geleverd vanuit de cloud in plaats van vanuit een fysiek apparaat. Traditionele firewalls bevinden zich aan de rand van elk kantoor en inspecteren het verkeer terwijl het passeert. FWaaS verplaatst die inspectie naar een cloudplatform, zodat verkeer van kantoren, externe medewerkers en cloud-apps wordt gecontroleerd op basis van hetzelfde beleid, waar het ook vandaan komt. Jimber levert FWaaS als onderdeel van zijn SASE-platform, zodat firewallbeleid, webfiltering, toegangscontrole en connectiviteit in één cloudbeheerde console leven in plaats van in afzonderlijke apparaten die elk hun eigen regels en patches nodig hebben.
Eén beleid
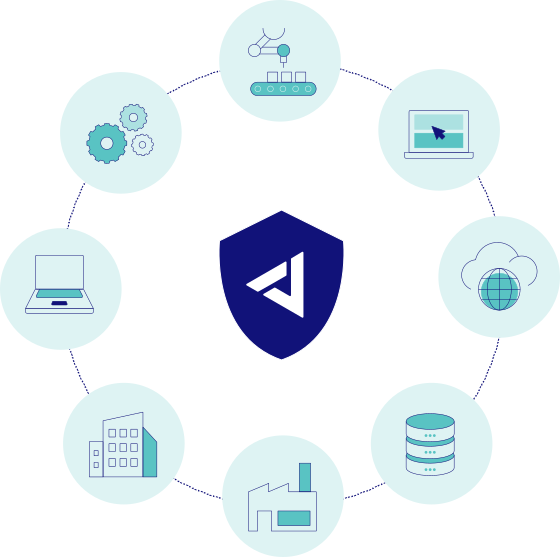
Schrijf één keer firewallregels en pas deze tegelijkertijd toe op elke gebruiker, kantoor en vestiging.
Volledige inspectie
Stateful inspectie, inbraakpreventie en applicatiecontrole op zowel internet als niet-webverkeer.
Geen hardware
Stuur het verkeer van een site naar het dichtstbijzijnde cloud-aanwezigheidspunt in plaats van een lokale firewall te installeren en te patchen.
Hoe FWaaS werkt
Waarom u voor Firewall as a Service (FWaaS) zou moeten kiezen
- Ransomware komt nu voor in een groot deel van de bevestigde inbreuken, en kleine en middelgrote organisaties worden onevenredig zwaar getroffen, vaak omdat platte interne netwerken ervoor zorgen dat een infectie zich verspreidt.
- Aanvallers maken steeds vaker gebruik van internetgerichte firewall- en VPN-apparaten als toegangspoort, en misbruik is een van de belangrijkste routes naar initiële toegang geworden.
- Het meeste webverkeer is nu versleuteld, wat een blinde vlek creëert voor hardwarefirewalls die niet genoeg ruimte hebben om op grote schaal te ontsleutelen en te inspecteren.
- Het beheren van afzonderlijke firewalls in elke vestiging leidt tot wildgroei aan regels, afwijkende configuraties en tijdelijke regels die jarenlang stilletjes open blijven staan.
Belangrijkste mogelijkheden
- Inspectie
- Stateful inspectie en deep packet inspection: volg sessies en inspecteer de daadwerkelijke payload, niet alleen poorten en protocollen.
- Inbraakpreventie: scan live verkeer op exploithandtekeningen en blokkeer aanvallen op netwerkniveau zodra ze plaatsvinden.
- Controle
- Applicatiecontrole: identificeer en beheer specifieke applicaties, ongeacht de poort of het protocol dat ze gebruiken.
- URL- en DNS-filtering: blokkeer kwaadaardige of niet-conforme bestemmingen op domein- en adresniveau.
- Beleid
- Identiteitsbewuste regels: koppel firewallbeleid aan gebruikers, groepen en apparaatpositie in plaats van aan statische IP-adressen.
- Gecentraliseerd beleid: wijzig een regel één keer en push deze tegelijkertijd naar elke gebruiker, kantoor en vestiging.
- Operaties
- Eén console: beheer FWaaS naast ZTNA, SWG, SD-WAN en inline isolatie vanaf één cloudbeheerd dashboard.
- Uniforme logboekregistratie: één genormaliseerde logstroom voor al het verkeer voor rapportage die gereed is voor audits.
Waarom Jimber voor FWaaS
- Eenvoudige implementatie en bediening vanaf één cloudbeheerde console, zonder dat er op elke locatie firewallhardware hoeft te worden geïnstalleerd of gepatcht.
- Standaard Zero Trust, met identiteitsbewust beleid voor standaard weigeren in plaats van impliciet vertrouwen binnen het netwerk.
- Partner-first multi-tenantmodel waarmee MSP's firewallbeleid voor klanten kunnen uitvoeren met duidelijke marges.
- Betrouwbaar Europees platform in lijn met GDPR en NIS2, volledig gehost binnen de EU en buiten buitenlandse jurisdicties.
Zie Jimber in actie
Geef uw netwerk één firewallbeleid dat gebruikers in elk kantoor, filiaal en externe verbinding volgt. Krijg een begeleide rondleiding door de cloudbeheerde console en zie hoe FWaaS, segmentatie en de rest van het platform samenwerken vanuit één dashboard.
Veelgestelde vragen over Firewall as a Service
Wat is het verschil tussen FWaaS en een traditionele firewall?
Een traditionele firewall is een fysiek apparaat dat verkeer aan de rand van één locatie inspecteert. FWaaS levert dezelfde firewallmogelijkheden van de volgende generatie vanuit de cloud, zodat beleid en inspectie uw gebruikers en locaties volgen in plaats van gebonden te zijn aan een hokje in elk kantoor. Er hoeft geen hardware te worden gepatcht of vervangen.
Is FWaaS hetzelfde als een Secure Web Gateway?
Nee. Een Secure Web Gateway inspecteert uitgaand webverkeer via HTTP en HTTPS. FWaaS omvat al het verkeer, inclusief niet-webprotocollen, server-naar-server-verbindingen en interne oost-weststromen. Op het Jimber-platform werken de twee samen, waarbij de gateway het webverkeer afhandelt en FWaaS al het andere afhandelt.
Hoe voorkomt FWaaS dat ransomware zich verspreidt?
Door microsegmentatie. In plaats van een plat netwerk waarin alles al het andere vertrouwt, trekt FWaaS logische grenzen rond apparaten en workloads. Als een machine wordt geïnfecteerd, blijft deze geïsoleerd in zijn eigen segment en kan hij de bestandsshares, back-ups en aangrenzende systemen niet bereiken waarvan de ransomware afhankelijk is om zich te verspreiden.
Heb ik nog steeds firewalls nodig op elk kantoor?
Nee. Elke site stuurt zijn verkeer naar het dichtstbijzijnde cloud-aanwezigheidspunt, waar FWaaS inspectie en beleid toepast. Het toevoegen van een nieuw filiaal betekent dat de router op de cloud moet worden gericht, en niet dat er een ander apparaat moet worden verzonden en geconfigureerd.
Helpt FWaaS bij NIS2- en DORA-compliance?
Ja. Beiden verwachten dat organisaties de toegang controleren en hun netwerken segmenteren, en DORA voegt regelmatig een herziening van de firewallregels toe voor financiële entiteiten. FWaaS biedt identiteitsbewuste segmentatie en gecentraliseerd beleid, en de enkele console houdt de logbestanden en het audittraject bij waar deze verplichtingen aan voldoen.
Hoe zit het met apparaten waarop geen agent kan worden uitgevoerd?
Het FWaaS-beleid bereikt hen via de NIAC-hardware van Jimber. Het apparaat overbrugt agentloze apparaten zoals printers, camera's en industriële apparatuur inline en geeft hun verkeer door aan de cloudfirewall, dus hetzelfde standaard-weigerbeleid is van toepassing op de IT-OT-delen van het netwerk.
Waar wordt mijn netwerkverkeer geïnspecteerd?
Binnen de EU. Jimber is volledig in Europa gebouwd en gehost, waardoor verkeersinspectie en logboekregistratie onder Europese jurisdictie vallen en de AVG- en NIS2-auditvereisten worden ondersteund.