
Fysieke appliance
Een fysieke Network Controller voor filialen, fabrieken en andere locaties die lokaal netwerkbeheer nodig hebben.
Jimber SD-WAN verbindt filialen, fabrieken en externe locaties via één cloudbeheerd platform. Applicaties blijven bereikbaar via beschikbare verbindingen, terwijl het beleid overal gelijk blijft.
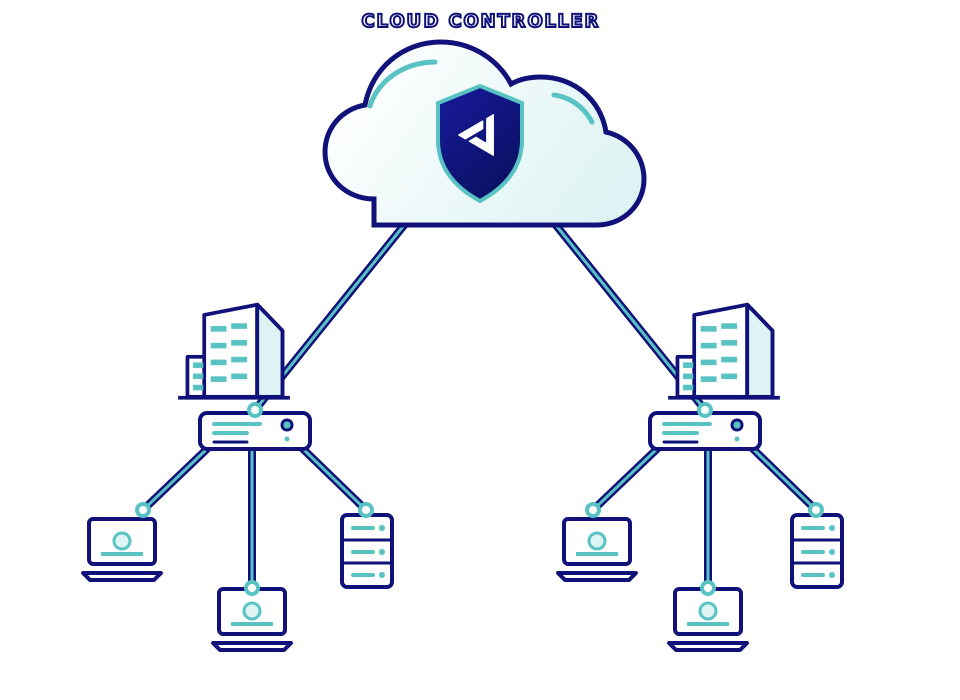
SD-WAN verbindt locaties met softwaregestuurde routering en beleid. Je hoeft niet elke verbinding als een apart netwerk te beheren.
Jimber brengt glasvezel-, kabel- en mobiele verbindingen samen. Network Controllers sturen applicatieverkeer over beschikbare routes en kunnen zo nodig naar een andere verbinding overschakelen. Je beheert connectiviteit en toegangsbeleid vanuit één cloudconsole, met Zero Trust-controles tussen locaties.
Elke locatie krijgt een controller. De console levert de regels. Het verkeer volgt een beschikbare, toegestane route.
Installeer op elke locatie een Jimber Network Controller en gebruik de beschikbare glasvezel-, kabel- en mobiele verbindingen.
Bestaande links, één netwerkBepaal welke locaties en diensten met elkaar mogen communiceren en beheer die toegangsregels voor elke locatie vanuit de cloudconsole.
Alles op één plek beherenJimber kiest de kortste toegestane route tussen locaties. Als een gebruiker van locatie verandert, volgt het verkeer automatisch de juiste route voor die locatie.
Routes passen zich aan de locatie aanEen Jimber Network Controller koppelt je bestaande fysieke netwerk aan goedgekeurde SASE-bronnen. Kies per locatie de appliance die het beste past.
Adressen toewijzen en namen lokaal oplossen.
Laat alleen het verkeer dat u kiest tussen segmenten.
Verbind geselecteerde apparaten en bronnen met externe bestemmingen.
Een korte uitleg over fysieke en virtuele Network Controllers, lokale diensten, VLAN’s en veilige routes.
Connectiviteit, beveiliging en beheer komen samen in één platform.
Maak beter gebruik van de links op elke site.
Houd toegang specifiek, zelfs over locaties heen.
Beheer het netwerk zonder elke tak te bezoeken.
Kies de vorm die bij elke locatie past.
Een VPN maakt een versleutelde verbinding. SD-WAN bepaalt ook hoe verkeer tussen locaties reist: het kiest uit beschikbare verbindingen en past centraal beleid toe. Jimber combineert die connectiviteit met Zero Trust-toegangscontrole.
Als een andere geconfigureerde verbinding beschikbaar is, kan de Network Controller het verkeer daarnaartoe sturen. Het resultaat hangt af van de verbindingen en het beleid op die locatie.
Nee. Je kunt beginnen met je bestaande glasvezel-, kabel- en mobiele verbindingen en later verbindingen toevoegen of vervangen.
Ja. Zowel fysieke als virtuele Jimber Network Controllers kunnen op een fysiek netwerk aansluiten en toegestane toegang tussen lokale apparaten en Jimber SASE-bronnen bieden.
Ja. Network Controllers kunnen industriële netwerken verbinden. Het beleid bepaalt welke apparaten, VLAN’s en externe bronnen met elkaar mogen communiceren.
Beheerders configureren routes, toegangsbeleid en IPsec-tunnels in de Jimber-console. Hetzelfde beleidsmodel kan op meerdere locaties worden toegepast.