
Windows Server 2019 end of support: datums, ESU en upgrades
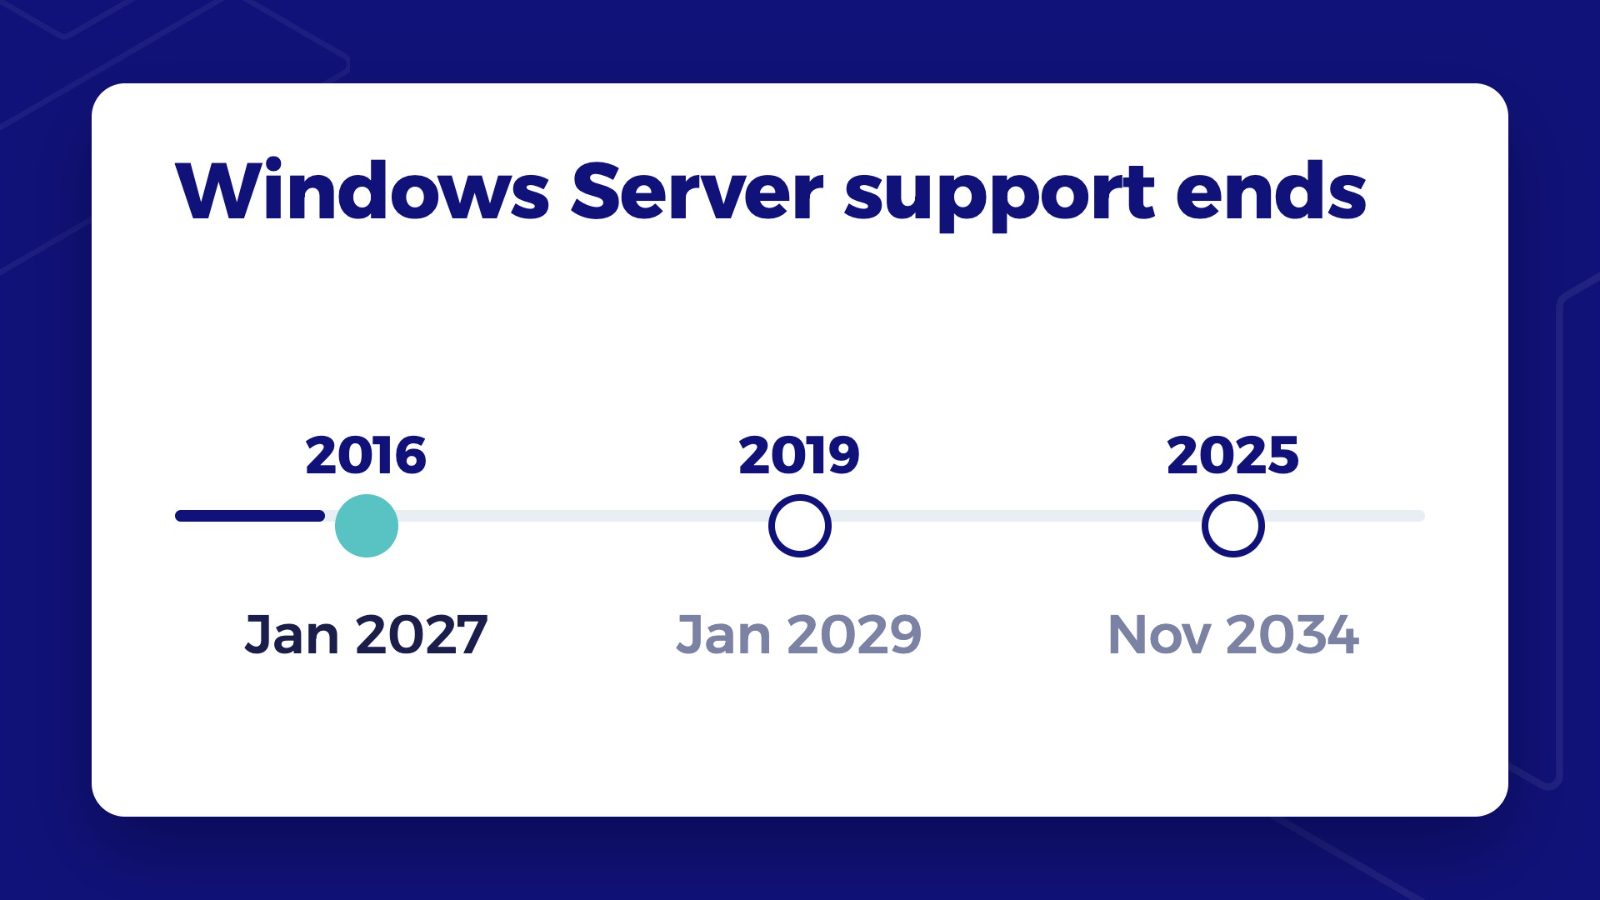
Windows Server 2019 krijgt beveiligingsupdates tot 9 januari 2029, en Microsoft heeft er geen Extended Security Updates voor aangekondigd. Voor Windows Server 2016 bood Microsoft wel betaalde updates aan, aangekondigd elf maanden voor de deadline en niet langer gratis in Azure. Wie 2019 plant in de veronderstelling dat er een gelijkaardig aanbod komt, plant op iets dat nog niet bestaat.
Dat laat 2027 en 2028 over om de servers te verhuizen die kunnen verhuizen, en een plan voor de servers die dat niet kunnen. Deze pagina geeft de datums per editie, wat het precedent van 2016 wel en niet zegt, de upgradepaden en hun struikelblokken, de uitgebuite kwetsbaarheden die 2019 raken, en hoe je servers die de deadline missen verdedigbaar houdt onder NIS2.
End-of-supportdatums van Windows Server 2019
Windows Server 2019 Standard, Datacenter en Essentials volgen dezelfde levenscyclus. De mainstream support, met ook fixes die niet over beveiliging gaan, eindigde op 9 januari 2024. De extended support, die de maandelijkse beveiligingsupdates levert, eindigt op 9 januari 2029.
| Versie | Einde mainstream support | Einde extended support | Extended Security Updates |
|---|---|---|---|
| Windows Server 2016 | 11 jan 2022 | 12 jan 2027 | Betalend, tot 8 jan 2030 |
| Windows Server 2019 | 9 jan 2024 | 9 jan 2029 | Niet aangekondigd |
| Windows Server 2022 | 13 okt 2026 | 14 okt 2031 | Niet aangekondigd |
| Windows Server 2025 | 13 nov 2029 | 14 nov 2034 | Niet van toepassing |
Bron: lifecyclepagina's op Microsoft Learn per versie, Windows Server release information en de FAQ over Extended Security Updates (bijgewerkt op 11 november 2026).
Twee details zorgen voor verwarring. Sommige zoekfragmenten tonen 10 januari 2029, omdat Microsofts pagina het eindtijdstip in UTC opslaat; de kalenderdatum in Microsofts eigen tijdzone is 9 januari. En de aparte release "Windows Server, version 1809" uit het Semi-Annual Channel, enkel Server Core, eindigde al in november 2020; dat is niet de Windows Server 2019 die de meeste organisaties draaien. De end-of-lifetijdlijn van Windows Server zet alle versies naast elkaar.
Geen ESU voor 2019: wat het precedent van 2016 zegt
Microsofts FAQ over Extended Security Updates, bijgewerkt op 11 november 2026, vermeldt aanbiedingen voor Windows Server 2012 en 2012 R2, Windows 10 en Windows Server 2016. Windows Server 2019 staat er niet in. Microsoft omschrijft ESU als "a last resort paid option" en "a temporary bridge", geen verlenging van de levenscyclus.
Voor Windows Server 2016 verliep het zo:
- 20 februari 2026: Microsoft kondigde betaalde ESU aan voor maximaal drie jaar, elf maanden voor de deadline van 12 januari 2027.
- 6 augustus 2026: ESU via Azure Arc werd algemeen beschikbaar, enkel voor Standard en Datacenter, met updates tot 8 januari 2030.
- Prijs: ongeveer €9,48 ($10,41) per twee cores per maand voor Standard en €54,56 ($59,96) voor Datacenter, met een minimum van 16 cores per fysieke server of 8 per virtuele machine, en Software Assurance of abonnementslicenties zijn vereist.
- Azure is niet langer gratis: "For Windows Server 2016, ESUs are a paid offering in Azure and incur additional charge". Voor 2012 was ESU gratis op virtuele machines in Azure.
Omgerekend van USD-lijstprijzen tegen de ECB-referentiekoers van 17 november 2026 (€1 = $1,0989); lokale prijzen in euro kunnen afwijken.
Dat is één datapunt, geen voorspelling. Het toont dat een aanbod laat kan komen, edities zoals Essentials kan uitsluiten en in geen enkele omgeving nog gratis is. De checklist voor Windows Server 2016 werkt de ESU-kost per core voor 2016 verder uit.
Upgradepaden vanaf Windows Server 2019
Upgraden vanaf 2019 is eenvoudiger dan vanaf 2016. Microsoft ondersteunt een rechtstreekse in-place upgrade van 2019 naar zowel 2022 als 2025. Sinds half april 2026 kan een 2019-server Windows Server 2025 ook als optionele feature update via Windows Update krijgen, zodra de cumulatieve update van maart 2026 (KB5078752) of later geïnstalleerd is.
Drie uitzonderingen maken van een upgrade een project:
- Failoverclusters kunnen per rolling upgrade maar één versie vooruit, dus een Hyper-V- of fileservercluster op 2019 gaat eerst naar 2022 en dan naar 2025, of verhuist naar een nieuwe cluster.
- Domeincontrollers upgrade je beter niet in place. Microsoft raadt aan om "use a clean OS install to promote new domain controllers and demote the older ones".
- Oudere toepassingen kunnen breken op 2025. Microsoft verwijderde NTLMv1, schakelde TLS 1.0 en 1.1 standaard uit en markeerde RC4 in Kerberos als verouderd. Test bedrijfssoftware voor je de server waarop ze draait upgradet.
Microsoft waarschuwt ook dat te weinig vrije schijfruimte de belangrijkste oorzaak is van mislukte in-place upgrades, en raadt 30 tot 40 GB vrij op de systeemschijf aan.
Over de doelversie: Windows Server 2022 verliet in oktober 2026 al de mainstream support en eindigt in oktober 2031. Windows Server 2025 wordt ondersteund tot november 2034. Voor servers die in 2027 of 2028 verhuizen, geeft 2025 de langste aanloop.
Licenties voor de upgrade
"Unlike Windows client, each Windows Server upgrade requires a separate license." Organisaties met actieve Software Assurance op volumelicenties hoeven geen nieuwe productsleutel voor 2025 te kopen; retail- en OEM-klanten wel. Microsofts lijstprijs voor Windows Server 2025 is ongeveer €1.070 ($1.176) voor Standard en €6.162 ($6.771) voor Datacenter, per 16 cores, en clienttoegangslicenties zijn vereist voor elke gebruiker of elk toestel dat de server bereikt. Licenties per gebruik via Azure Arc kosten ongeveer €30,56 ($33,58) per core per maand.
Omgerekend van voorgestelde USD-prijzen tegen de ECB-referentiekoers van 17 november 2026 (€1 = $1,0989); prijzen verschillen per land.
Uitgebuite kwetsbaarheden die 2019 raken
Van de Microsoft-vermeldingen die CISA tussen januari 2025 en half november 2026 aan de Known Exploited Vulnerabilities-catalogus toevoegde, vermelden er 36 Windows Server 2019 als getroffen product. Vier daarvan werden bekend gebruikt in ransomwarecampagnes. Twee zijn kritieke, via het netwerk bereikbare lekken voor het uitvoeren van code op afstand in serverrollen:
- CVE-2025-59287 in WSUS, de serverrol voor Windows-updates, gescoord op 9,8 op 10 en in oktober 2025 aan de catalogus toegevoegd.
- CVE-2026-33824 in IKE Service Extensions, gebruikt door servers die IPsec afhandelen, gescoord op 9,8 en toegevoegd in augustus 2026.
Andere zijn een lek in de SMB-client waarmee een aanvaller een server kan dwingen zich aan te melden bij een kwaadaardig systeem (CVE-2025-33073) en een lek dat NTLM-hashes prijsgeeft (CVE-2025-24054). Alle 36 kregen een fix voor 2019, omdat 2019 nog in extended support zit. Na 9 januari 2029 krijgt een vergelijkbaar lek geen fix, tenzij Microsoft ESU aanbiedt.
Bron: KEV-catalogus van CISA (versie van 13 november 2026) en de Microsoft Security Update Guide.
Servers die na januari 2029 nog draaien
Sommige servers halen de deadline niet: een toepassing waarvan de leverancier enkel 2019 certificeert, een productiesysteem dat niemand mag aanraken, een server die wacht op een project dat uitliep. Het besturingssysteem blijft na de datum draaien; wat stopt, zijn de patches, zoals de pagina over een server na end of support uitlegt. De vraag is hoe je zo'n server verdedigbaar houdt.
Onder NIS2 is een systeem zonder ondersteuning dat je bewust houdt een risicobeslissing. Artikel 21 vraagt maatregelen voor risicobeheer, waaronder de behandeling van kwetsbaarheden en toegangscontrole. Een server voorbij zijn end of support heeft een gedocumenteerde beslissing, compenserende maatregelen en een einddatum nodig. Het artikel over end-of-lifesystemen onder NIS2 behandelt wat auditors verwachten.
Netwerkmaatregelen kunnen de server niet patchen, maar ze bepalen wie de kwetsbare code kan bereiken. Daarom is afscherming de kern van het plan voor elke server die blijft.
Hoe je een 2019-server die blijft afschermt
- Haal directe blootstelling aan het internet weg. Microsoft raadt aan TCP-poort 445 voor SMB te blokkeren, zowel inkomend vanaf als uitgaand naar het internet. Ook RDP, WinRM, WSUS en IKE op een verouderde server horen niet bereikbaar te zijn vanaf het internet.
- Zet de server in een eigen zone met regels die standaard weigeren en enkel de verkeersstromen toelaten die de werklast nodig heeft. Het artikel over segmentatie op basis van identiteit legt de stap van VLAN's naar regels per identiteit uit.
- Geef toegang per gebruiker en toestel, niet per netwerk. Met zero trust-toegang bereiken enkel aangemelde gebruikers op conforme toestellen de specifieke toepassing op de server, zodat de server niet bereikbaar is vanaf het hele LAN of voor elke VPN-gebruiker.
- Beperk uitgaand verkeer van de server tot de update- en toepassingsadressen die hij nodig heeft, wat beperkt wat een aanvaller kan doen na een lokale rechtenverhoging.
- Beperk de rollen. Verschillende uitgebuite lekken zitten in optionele rollen zoals WSUS, AD FS en IKE. Een server die na 2029 blijft, draait enkel de rol waarvoor hij blijft.
- Documenteer de uitzondering met een eigenaar, de compenserende maatregelen en de datum waarop de server verdwijnt.
Jimber ViPN dekt punten 2 tot 4 zonder het netwerk opnieuw op te bouwen: gebruikers en sites bereiken privétoepassingen via ZTNA, met toegang die per identiteit en toestel beslist wordt en beheerd vanuit één console. Een verouderde 2019-server zit dan achter toegangsregels in plaats van op een plat netwerk. Het ViPN-pakket toont wat erin zit, en de ZTNA-pagina hoe toegang per toepassing werkt. Test het op één verouderde toepassing: Try Free.
Een plan voor 2027-2028
- Eerste helft van 2027: inventariseer elke 2019-server met zijn rol, de eigenaar van de toepassing en de supportverklaring van de leverancier. Scheid makkelijke kandidaten voor een in-place upgrade van domeincontrollers, clusters en gecertificeerde toepassingen.
- Tweede helft van 2027: bouw nieuwe domeincontrollers op 2025, upgrade file- en toepassingsservers in place, en test oudere toepassingen tegen de protocolwijzigingen van 2025.
- 2028: voer de clusterupgrades of migraties uit, budgetteer licenties en CAL's, en zet afscherming op voor elke server die niet voor januari 2029 verhuist.
- Doorlopend: volg een eventuele ESU-aankondiging op, maar budgetteer er niet op.
De argumenten om tot de laatste dag te wachten
Een ervaren beheerder van Windows Server zou drie dingen aanvoeren. Windows Server 2019 is volledig gepatcht tot januari 2029, dus vroeg upgraden haalt enkel licentiekosten naar voren. Microsoft bood ESU aan voor 2008, 2012 en 2016, dus doet het dat waarschijnlijk ook voor 2019. En met de in-place feature update is een upgrade een onderhoudsvenster, geen project.
Het eerste klopt voor patches, maar vergeet het werk dat zich niet laat samenpersen: domeincontrollers, clusters die twee rondes nodig hebben, en toepassingen die breken op de protocolwijzigingen van 2025. Het tweede is een gok, en het precedent van 2016 toont dat die gok nu geld kost, zelfs in Azure. Het derde klopt voor eenvoudige servers en is een goede reden om die vroeg af te werken, zodat 2028 naar de paar servers gaat die echt werk vragen en naar het afschermen van de servers die blijven.
Conclusie: plan zonder ESU, scherm af wat blijft
Windows Server 2019 wordt ondersteund tot 9 januari 2029, en er zijn geen Extended Security Updates aangekondigd. Upgrade wat kan naar Windows Server 2025, dat tot 2034 ondersteund wordt, begin met domeincontrollers en clusters, en behandel elke server die het niet haalt als gedocumenteerde uitzondering achter toegangscontroles. Zet met Try Free één verouderde toepassing achter zero trust-toegang, of vraag een demo aan om je 2019-servers met het team van Jimber te overlopen.
Veelgestelde vragen
Hoe lang wordt Windows Server 2019 ondersteund?
Windows Server 2019 krijgt beveiligingsupdates tot 9 januari 2029, het einde van de extended support. De mainstream support, met ook fixes die niet over beveiliging gaan, eindigde op 9 januari 2024. De datums gelden voor de edities Standard, Datacenter en Essentials. Microsoft heeft geen betaalde Extended Security Updates na januari 2029 aangekondigd.
Is Windows Server 2019 end of life in 2024 of 2029?
In 2029. De datum in 2024 was het einde van de mainstream support op 9 januari 2024. Beveiligingsupdates lopen door tot 9 januari 2029. De aparte release "Windows Server, version 1809" uit het Semi-Annual Channel, enkel Server Core, eindigde in november 2020 en wordt vaak verward met Windows Server 2019.
Bestaat er ESU voor Windows Server 2019?
Vandaag niet. In november 2026 vermeldt Microsofts ESU-FAQ Windows Server 2012 en 2012 R2 en Windows Server 2016, maar niet 2019. Voor 2016 kondigde Microsoft betaalde ESU aan elf maanden voor de deadline, geprijsd per core via Azure Arc en niet langer gratis in Azure. Budgetteer voor 2019 zonder ervan uit te gaan dat hetzelfde aanbod komt.
Kun je Windows Server 2019 upgraden naar 2025?
Ja. Microsoft ondersteunt een rechtstreekse in-place upgrade van Windows Server 2019 naar 2025, vanaf installatiemedia of als optionele feature update in Windows Update zodra de cumulatieve update van maart 2026 geïnstalleerd is. Clusters moeten één versie per keer upgraden, en Microsoft raadt aan nieuwe domeincontrollers op te bouwen in plaats van ze te upgraden.
Heb ik een nieuwe licentie nodig om vanaf 2019 te upgraden?
Ja. Microsoft stelt dat elke upgrade van Windows Server een aparte licentie vraagt. Klanten met actieve Software Assurance op volumelicenties hoeven geen nieuwe productsleutel voor 2025 te kopen; retail- en OEM-klanten wel. Clienttoegangslicenties zijn vereist voor elke gebruiker of elk toestel dat de geüpgradede server bereikt.
Upgrade ik 2019-domeincontrollers in place?
Nee. Microsoft raadt in-place upgrades af voor servers met Active Directory Domain Services. Bouw nieuwe domeincontrollers op een schone installatie van Windows Server 2025, draag de FSMO-rollen over en degradeer de oude 2019-domeincontrollers.
Kan een Hyper-V-cluster op 2019 rechtstreeks naar 2025?
Nee. Een rolling upgrade van het besturingssysteem van een cluster kan maar één versie per keer vooruit, dus een cluster op 2019 gaat eerst naar 2022 en dan naar 2025. Het alternatief is een nieuwe cluster op 2025 bouwen en de werklasten migreren.
Wat breekt het vaakst bij de overstap naar Windows Server 2025?
Oudere toepassingen die afhangen van protocollen die Microsoft wijzigde: NTLMv1 is verwijderd, TLS 1.0 en 1.1 zijn standaard uitgeschakeld en RC4 in Kerberos is verouderd. Te weinig vrije schijfruimte is de belangrijkste oorzaak van mislukte in-place upgrades; Microsoft raadt 30 tot 40 GB vrij op de systeemschijf aan.
Wat gebeurt er met een Windows Server 2019 na januari 2029?
Hij blijft draaien, maar krijgt geen beveiligingsupdates meer, en er is geen ESU aangekondigd. Onder NIS2 is hem houden een risicobeslissing die documentatie, compenserende maatregelen en een einddatum vraagt. Haal blootstelling aan het internet weg, segmenteer hem en laat enkel toegang toe voor geïdentificeerde gebruikers op conforme toestellen.