
Wat is security service edge (SSE)? De definitie in 2026
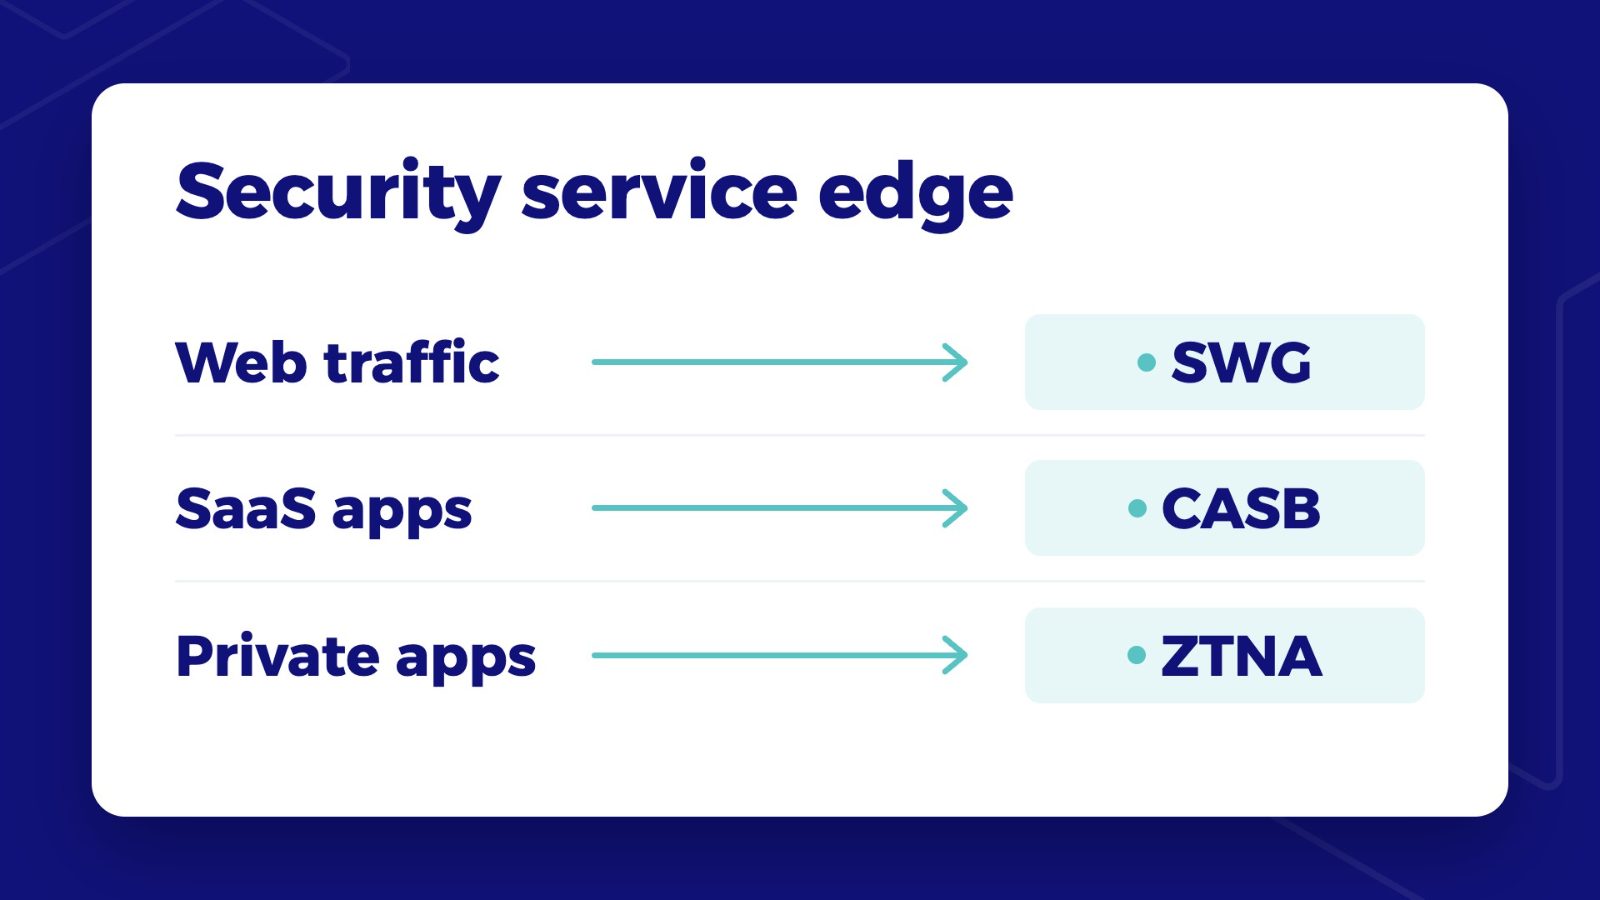
Security service edge (SSE) is een set beveiligingsdiensten vanuit de cloud die bepaalt hoe gebruikers het web, SaaS-toepassingen en privétoepassingen bereiken, waar ze ook werken. De kern is een secure web gateway, een cloud access security broker en zero trust network access; veel leveranciers voegen firewall-as-a-service, data loss prevention en browserisolatie toe.
Die definitie is makkelijk te herhalen en moeilijk toe te passen. Elke leverancierspagina somt een iets andere set onderdelen op, de term betekent voor webontwikkelaars iets heel anders, en Gartners huidige definitie vraagt meer dan de meeste checklists vermelden. Deze gids legt uit wat SSE is, wat een product in 2026 moet doen om als SSE te tellen, hoe het verschilt van SASE en SD-WAN, en wanneer SSE alleen volstaat voor een Europese middelgrote organisatie.
Waar de term vandaan komt
Gartner introduceerde security service edge als categorie in 2021, volgens leveranciers zoals Zscaler en Microsoft, en publiceert sinds 2022 elk jaar een Magic Quadrant voor SSE. Gartners huidige definitie omschrijft SSE als "an offering that secures access to the web, cloud services and private applications regardless of the location of the user, the device they are using or where that application is hosted".
Het idee erachter is praktisch. Toepassingen verhuisden naar de cloud en mensen begonnen overal te werken, dus al het verkeer via een firewall en een webproxy op het hoofdkantoor leiden had geen zin meer. SSE verplaatst die beveiligingscontroles naar de cloud, dicht bij de gebruiker, en past ze toe per identiteit in plaats van per netwerklocatie.
Een opmerking over de naam: in webontwikkeling staat SSE ook voor Server-Sent Events, een browserstandaard om data te streamen. Gaat het over firewalls, toegang op afstand of webfiltering, dan betekent SSE security service edge. De richtlijn van CISA uit 2024 schrijft "Secure Service Edge"; ze bedoelt hetzelfde.
Wat SSE omvat, en waar definities verschillen
Elke definitie is het eens over drie bouwstenen: een secure web gateway (SWG) voor webverkeer, een cloud access security broker (CASB) voor SaaS-toepassingen, en zero trust network access (ZTNA) voor privétoepassingen. Daarbuiten zijn leveranciers en overheidsinstanties het oneens, het duidelijkst over firewall-as-a-service.
| Functie | Verplichte functies volgens Gartner (augustus 2026) | De meeste leveranciersdefinities | CISA (2024) |
|---|---|---|---|
| Secure web gateway | Kern, als forward proxy met ontsleuteling | Kern | Kern |
| CASB | Kern, inline en via API-koppelingen met SaaS | Kern | Kern |
| ZTNA, toegang tot privétoepassingen | Kern | Kern | Kern |
| Firewall-as-a-service | Niet in de verplichte lijst | Kern voor de meesten; Cloudflare noemt het "often included" | Kern |
| Data loss prevention | Kern, als inline- en API-gegevensbescherming | Wisselt: apart, of deel van de web gateway | Niet genoemd |
| Remote browser isolation | Niet genoemd | Optioneel bij Cloudflare, bij de meesten niet genoemd | Niet genoemd |
| Bescherming van generatieve AI-apps | Kern | Zelden genoemd | Niet genoemd |
| Koppeling met een identiteitsprovider | Kern | Zelden genoemd | Niet genoemd |
| Toegang voor toestellen zonder agent | Kern | Zelden genoemd | Niet genoemd |
| SD-WAN | Geen deel van SSE | Geen deel van SSE | Niet genoemd in de SSE-lijst |
Bron: Gartner Peer Insights, markt Security Service Edge (functies bijgewerkt in augustus 2026); definitiepagina's van Zscaler, Netskope, Palo Alto Networks, Cloudflare, Fortinet, Cisco en Microsoft; CISA, FBI en partners, "Modern Approaches to Network Access Security" (juni 2024).
Leveranciers zijn het zelfs met zichzelf niet eens. Zscalers eigen definitiepagina noemt firewall-as-a-service een kernonderdeel in de inleiding en laat het weg uit de lijst met onderdelen in de FAQ. De les voor de praktijk: "SSE" op een datasheet zegt weinig, de functies erachter zeggen alles. De uitleg over de secure web gateway en de uitleg over CASB gaan dieper in op de twee grootste onderdelen.
Wat een product in 2026 moet doen om als SSE te tellen
Gartners huidige definitie legt zes verplichte functies vast. Een product dat er een mist, is volgens Gartners maatstaf geen volledige SSE, hoe het ook verkocht wordt. Woordenlijsten van leveranciers citeren deze lijst zelden, en daarom zijn veel producten die SSE heten een webproxy in de cloud met een nieuw label.
- Beheer en dataverkeer vanuit de cloud. Policies en inspectie draaien hoofdzakelijk in de cloud van de leverancier, niet op een toestel dat je zelf host.
- Een identiteitsbewuste forward proxy met ontsleuteling. Webverkeer wordt per gebruiker en groep geïnspecteerd, ook versleuteld verkeer.
- Toegangscontrole voor toestellen met en zonder agent. Beheerde laptops krijgen een agent; aannemers, partners en onbeheerde toestellen hebben toch een gecontroleerde toegang nodig.
- Inline bescherming van data en tegen dreigingen in generatieve AI, SaaS en privéapps. Generatieve AI wordt nu expliciet genoemd; het artikel over shadow AI toont waarom.
- Koppeling met een identiteitsprovider. In de praktijk Microsoft Entra ID of Google Workspace, zodat policies bestaande gebruikers en groepen volgen.
- Out-of-band bescherming van data in SaaS-apps via API-koppeling. De CASB inspecteert ook opgeslagen data in SaaS, niet enkel verkeer onderweg.
Naast deze lijst horen twee vragen voor elke Europese koper. Ten eerste: waar wordt verkeer ontsleuteld, en welke categorieën kun je uitzonderen, zoals bank- of gezondheidssites? Gartner maakt ontsleuteling verplicht, terwijl de richtlijn van CISA van juni 2026 stelt dat TLS break-and-inspect "is no longer a universally recommended solution", door complexiteit en vertraging. Ten tweede: waar worden logs, configuratie en policydata bewaard, en onder welke rechtsbevoegdheid werkt de leverancier? Een SSE-leverancier ziet elk verzoek van je gebruikers, dus het antwoord weegt even zwaar als de lijst met functies.
SSE tegenover SASE en SD-WAN
SSE is enkel beveiliging. SASE (secure access service edge) voegt netwerken toe, vooral SD-WAN, zodat connectiviteit van vestigingen en beveiliging als één dienst draaien. SD-WAN op zich is de netwerklaag: het verbindt sites en stuurt verkeer over internet- en WAN-verbindingen.
| SD-WAN | SSE | SASE | |
|---|---|---|---|
| Wat het is | Netwerken tussen sites en over WAN-verbindingen | Beveiliging vanuit de cloud voor toegang tot web, SaaS en privéapps | SD-WAN en SSE samengevoegd |
| Waar het draait | Toestellen in de vestiging, fysiek of virtueel | Points of presence in de cloud, plus een agent of toegang zonder agent | Beide |
| Leveranciersmodel volgens Gartner | Deel van SASE | Beoordeeld voor een SASE-strategie met twee leveranciers | Als platform geleverd door één leverancier, met maximaal twee consoles |
| Typische fit | Meerdere sites met WAN of MPLS te vervangen | Hybride teams die cloud-first werken; het bestaande WAN blijft | Netwerk en beveiliging van vestigingen samen vernieuwd |
Bron: Gartner Peer Insights, markten Security Service Edge en SASE Platforms (augustus 2026); samenvatting van Gartners Magic Quadrant for Security Service Edge (29 juli 2026).
Het verschil in Gartners leveranciersmodel valt makkelijk weg. Gartner beoordeelt SSE-leveranciers "in the context of a dual-vendor secure access service edge strategy", met andere woorden als de beveiligingshelft naast de SD-WAN van iemand anders, terwijl het SASE-platformen definieert als geleverd door één leverancier. De beslissingsgids SSE tegenover SASE werkt die keuze in detail uit.
Wanneer SSE alleen volstaat, en wanneer je SASE nodig hebt
SSE alleen past bij een organisatie waarvan de gebruikers vooral in SaaS-toepassingen zoals Microsoft 365 of Google Workspace werken, van thuis of vanuit één of enkele kleine kantoren op een gewone internetverbinding, met weinig privétoepassingen en een bestaand netwerk in de vestigingen dat niet aan vervanging toe is.
SASE past beter als meerdere vestigingen of fabrieken een WAN delen dat gestuurd moet worden, als MPLS vervangen wordt, als firewalls in de vestigingen aan vernieuwing toe zijn, of als sites elkaar moeten bereiken. Toestellen die geen agent kunnen draaien, zoals OT- of IoT-apparatuur, wijzen ook op netwerkcontroles op de site.
De markt volgt hetzelfde pad. Dell'Oro meldde in juni 2026 dat de SSE-omzet in het eerste kwartaal met 22% op jaarbasis groeide, met "SSE-first rollouts remaining the most common entry point" naar SASE. De meeste organisaties beginnen met SSE en voegen later netwerken toe, dus het loont om na te gaan of de SSE die je kiest kan uitgroeien tot SASE zonder tweede leverancier en tweede console.
Jimber is rond dat pad gebouwd. Het SSE-pakket van Jimber omvat de secure web gateway, CASB-inzichten en browserisolatie, device posture, aanmelden in de cloud met Microsoft Entra ID en Google Workspace, en firewall-as-a-service, onder één agent en één console. Toegang tot privétoepassingen via ZTNA, SD-WAN en connectiviteit tussen sites zitten in Jimber ViPN, en SASE combineert beide pakketten, zodat een organisatie met SSE kan starten en connectiviteit toevoegen zonder van leverancier te veranderen. Wil je zien hoe dat werkt op je eigen toestellen: Try Free.
Een checklist voor Europese middelgrote kopers
- Gartners zes functies. Vraag de leverancier elk van de zes verplichte functies te tonen in een demo, niet op een slide.
- Identiteit. Een native koppeling met de identiteitsprovider die je al gebruikt, inclusief groepen en toestelcontext.
- Beleid voor ontsleuteling. Waar verkeer ontsleuteld wordt, welke categorieën je kunt uitzonderen, en hoe certificaten op de toestellen komen.
- Toegang met en zonder agent. Dekking voor beheerde laptops, onbeheerde toestellen, aannemers en partners.
- Eén policymodel. Regels voor web, SaaS en privéapps in één policy en één console, niet drie producten onder één naam.
- Datalocatie en rechtsbevoegdheid. Welke points of presence je gebruikers bereiken, en waar logs, configuratie en policydata bewaard worden.
- Bereik van de firewall. Of verkeer buiten het web gecontroleerd wordt, want firewall-as-a-service is niet verplicht voor SSE.
- Bewijs voor NIS2. Logs en rapporten die maatregelen uit artikel 21 ondersteunen, zoals toegangsbeleid, multifactorauthenticatie en het gebruik van versleuteling, met export naar je SIEM.
- Leveranciersrisico. NIS2 artikel 21(3) vraagt entiteiten rekening te houden met "the vulnerabilities specific to each direct supplier and service provider". Een SSE-leverancier die al het gebruikersverkeer ziet, is zo'n leverancier.
- Pad naar SASE. Of netwerken later toegevoegd kan worden onder dezelfde policy en console.
De koppeling met NIS2 hierboven is Jimbers lezing van Richtlijn (EU) 2022/2555, geen officiële richtlijn. Kostenvragen komen aan bod in de uitleg over SASE-prijsmodellen, en de argumenten om inspectie bij een Europese leverancier te houden in het artikel over Europese SASE-alternatieven.
Marktcontext in het kort
Gartner publiceerde zijn jongste Magic Quadrant for Security Service Edge op 29 juli 2026 en noemt SSE "a mature market that consolidates multiple access-related security point offerings into a single cloud-centric, converged platform". Dell'Oro meldde een totale SASE-omzet van 3,5 miljard dollar in het tweede kwartaal van 2026, met een tragere groei van de SSE-kern en een snellere groei van uitbreidingen zoals gegevensbeveiliging en monitoring van de digitale gebruikerservaring. Marktonderzoeksbureaus publiceren prognoses voor de SSE-markt die onderling een factor drie of meer verschillen, dus neem elk los cijfer met de nodige voorzichtigheid.
De argumenten tegen SSE als categorie
Een sceptische netwerkarchitect zou drie dingen aanvoeren. Haal de afkortingen weg en SSE begint met een forward proxy met ontsleuteling, de webproxy die veel organisaties vroeger zelf op locatie draaiden, nu in het datacenter van iemand anders. Gartner noemt de markt zelf volwassen en beoordeelt ze enkel als helft van een SASE met twee leveranciers, dus wie SSE uitlegt, stuurt kopers naar een tweede migratie later. En al het verkeer via een externe cloud sturen voegt een afhankelijkheid, extra vertraging en een leverancier die alles ziet toe.
Elk punt heeft waarde. De proxy zit inderdaad in de kern, en daarom tellen de zes functies: identiteitsbewustzijn, toegang zonder agent, API-inspectie van SaaS-data en controles op generatieve AI onderscheiden een SSE van een verhuisde proxy. De tweede migratie is een reëel risico, en het antwoord is een SSE kiezen die uitgroeit tot SASE bij dezelfde leverancier en in dezelfde console. Het punt over de leverancier is het sterkste, en het is de reden waarom datalocatie, rechtsbevoegdheid en de beoordeling van leveranciers onder NIS2 op de checklist horen en niet in de kleine lettertjes.
Conclusie: beoordeel SSE op wat het doet, niet op het label
Security service edge beschrijft een echte verschuiving: beveiligingscontroles die gebruikers naar de cloud volgen in plaats van op het hoofdkantoor te blijven. Het label alleen zegt weinig, want definities verschillen. Toets elk aanbod aan Gartners zes verplichte functies, aan de vragen over ontsleuteling en datalocatie, en aan de vraag of het kan uitgroeien tot SASE zonder tweede leverancier. Jimber biedt SSE aan als pakket dat uitgroeit tot volledige SASE met ViPN, van één Europese leverancier met één agent en één console. Probeer Try Free, of vraag een demo aan om de checklist met het team van Jimber te overlopen.
Veelgestelde vragen
Wat is SSE in cybersecurity?
SSE staat voor security service edge: een beveiligingsdienst vanuit de cloud die beschermt hoe gebruikers websites, SaaS-toepassingen en privétoepassingen bereiken, vanaf elke locatie of elk toestel. De gebruikelijke bouwstenen zijn een secure web gateway, een cloud access security broker en zero trust network access, vaak met firewall-as-a-service en data loss prevention.
Waar staat SSE voor in IT?
In IT-beveiliging betekent SSE security service edge, de beveiligingshelft van SASE vanuit de cloud. In webontwikkeling betekent dezelfde afkorting Server-Sent Events, een browserstandaard om updates van een server te streamen. Gaat het over firewalls, toegang op afstand of webfiltering, dan betekent SSE security service edge.
Wat is het verschil tussen SSE en SASE?
SSE is enkel beveiliging: toegangscontroles voor web, SaaS en privétoepassingen, geleverd vanuit de cloud. SASE voegt netwerken toe, vooral SD-WAN, zodat connectiviteit van vestigingen en beveiliging als één dienst draaien. Gartner beoordeelt SSE-leveranciers voor een opzet met twee leveranciers en definieert SASE-platformen als geleverd door één leverancier.
Wat zijn de onderdelen van SSE?
Gartners verplichte functies van augustus 2026 zijn beheer en inspectie vanuit de cloud, een forward proxy met ontsleuteling, toegangscontrole voor toestellen met en zonder agent, inline bescherming van data en tegen dreigingen voor generatieve AI, SaaS en privéapps, koppeling met een identiteitsprovider, en API-bescherming van SaaS-data.
Hoort firewall-as-a-service bij SSE?
Dat hangt af van wiens definitie je gebruikt. Zscaler, Netskope, Palo Alto Networks, Fortinet, Cisco en CISA noemen firewall-as-a-service een onderdeel van SSE, terwijl Cloudflare het vaak inbegrepen noemt. Gartners verplichte SSE-functies van 2026 vermelden het niet, maar Gartner vraagt wel Layer 7-firewalling voor SASE-platformen.
Is SASE hetzelfde als SD-WAN?
Nee. SD-WAN is het netwerkgedeelte: het verbindt sites en stuurt verkeer over internet- en WAN-verbindingen. SASE combineert SD-WAN met beveiliging vanuit de cloud, zoals een secure web gateway, CASB, ZTNA en firewalling. SSE is dat beveiligingsdeel op zich. Je kunt SD-WAN, SSE of beide samen als SASE kopen.
Kan SSE een VPN vervangen?
Voor toegang van gebruikers tot privétoepassingen wel. Het ZTNA-onderdeel geeft toegang per toepassing, op basis van identiteit en toestel, in plaats van de gebruiker op het netwerk te zetten zoals een VPN doet. De richtlijn van CISA uit 2024 raadt aan om weg te gaan van brede toegang op afstand. Verbindingen tussen sites vragen nog altijd netwerken, en dat hoort bij SASE.
Moet SSE al mijn verkeer ontsleutelen?
Gartners verplichte functies bevatten een forward proxy met ontsleuteling, terwijl de richtlijn van CISA van juni 2026 zegt dat TLS break-and-inspect niet langer algemeen aanbevolen wordt, door complexiteit en vertraging. Vraag leveranciers waar ontsleuteling gebeurt, welke categorieën je kunt uitzonderen en hoe certificaten op de toestellen komen.
Bestaat er een Gartner Magic Quadrant voor SSE?
Ja. Gartner publiceert sinds 2022 elk jaar een Magic Quadrant for Security Service Edge. De jongste editie verscheen op 29 juli 2026, samen met een Magic Quadrant for SASE Platforms en een Critical Capabilities-rapport voor SSE.