Wat is netwerksegmentatie: De basis begrijpen
Network segmentation is a security technique that divides a large network into smaller sub-networks or segments. This security technique enhances network performance, improves network security, and facilitates network management. Many IT experts understand the benefits of isolating different parts of a network, but it seems that few organizations have actually fully implemented the practice. We will explore the basics of network segmentation and its importance in this blog.
Brief explanation of network segmentation
Network segmentation means dividing a network into smaller segments or sub-networks. They each have their own security and performance characteristics. This technique allows for more granular control over a network. It also helps to minimize the impact of security breaches and other network disruptions.
Importance of network segmentation
Network security is of the utmost importance in today’s digital world. It’s essential to have a cybersecurity strategy in place because of the increase of connected devices and the rise of cyber attacks. Network security reduces the attack surface and minimizes the impact of a security breach. It’s easier to monitor, control and manage network traffic by dividing a network into smaller segments. This improves the overall performance and stability of the network. Network segmentation also allows for better scalability and management of network resources. This makes managing and maintaining network infrastructure easier.Network segmentation is a crucial part of network security and management. Organizations can improve their network security by understanding the importance and basics of network segmentation. This way, they can enhance their performance and better manage their network resources.
What is Network Segmentation?
Each of the segments created with network segmentation is isolated from the rest, allowing for more granular control over network traffic and security. This helps to minimize the impact of security breaches, network failures, and other disruptions.
Definition and explanation of network segmentation
Network segmentation is dividing a large network into smaller segments or sub-networks with their own security and performance characteristics. This improves the security and performance of the network. Network segmentation makes it easier to manage and maintain a network. Routers, firewalls, and other networking devices are used to isolate different segments of the network.
Types of network segmentation (physical, logical)
There are two main types of network segmentation: physical and logical. Physical network segmentation means physically dividing different segments of the network into separate parts of a building or different buildings. Logical network segmentation means logically dividing a network using software and hardware, even if everything is located in the same physical space.While physical network segmentation is typically used in larger organizations with multiple physical locations, logical network segmentation is used in smaller organizations or in situations where physical separation is not practical. Logical network segmentation is typically easier and faster to implement.Network segmentation is important to improve the security and performance of modern networks. It’s easier to monitor, control, and manage network traffic when you divide a network into smaller segments. This improves the overall stability and security of the network.
Network segmentation vs. micro-segmentation
When it comes to network security, both network segmentation and micro-segmentation policies should be implemented. Network segmentation focuses on limiting north-south traffic between different networks, while micro-segmentation provides east-west protection within a network. Which means restricting access to all devices, servers, and applications that communicate with each other. Micro-segmentation is a more granular approach for intra-network traffic. While network segmentation can be seen as an overarching security policy for the entire infrastructure.
Why is network segmentation important?
Network segmentation can be a chore to set up, that’s why many businesses might not have set it up for their network. It requires detailed information about the network’s infrastructure, strong security controls, and major reworks to the network architecture and the business processes. This way, segments can be created without leaving any gaps. Implementing network segmentation isn’t always easy, but it is a critical aspect of modern network design and management. The benefits of network segmentation massively outweigh the challenges. It improves network security, enhances network performance, and facilitates network management.
Improving network security
The primary benefit of network segmentation is improved security. Dividing a network into smaller segments reduces the attack surface and minimizes the impact of a security breach. Strong network segmentation can help keep attackers from breaking out of a system before the breach is contained and their access is cut off. This minimizes the damage caused by a breach.It can also buy you extra time during an attack. An attacker might be able to break into a segmented portion of the network but it will take longer or it might even be impossible to get access to the whole network. Network segmentation makes it easier to protect your most sensitive data. It creates a layer of separation between servers with sensitive data and everything outside the network. This reduces your risk of data loss or theft.Each segment can be monitored and controlled separately, which makes it easier to identify and contain insider threats as well as outsider threats. Strong network segmentation makes it easier to implement and enforce security policies, like firewalls, access control lists, and encryption to protect your most sensitive data.
Enhancing network performance
Another important benefit of network segmentation is improved network performance. Dividing a network into smaller segments makes it possible to isolate heavy traffic from other parts of the network. This improves the overall performance and stability of the network because it reduces the number of hosts and users within a segment. It also makes managing network resources and allocating bandwidth easier, further improving network performance.
Facilitating network management
Network segmentation makes it easier to manage and maintain network infrastructure. Dividing a network into smaller segments makes it possible to isolate different parts of the network and manage them separately, reducing the risk of network disruptions. Network segmentation also makes it easier to manage and allocate resources like bandwidth and processing power. This improves the overall efficiency and scalability of the network.In conclusion, organizations can better monitor, control, and manage network traffic, improving the overall security and stability of their network.
How Does Network Segmentation Work?
Next, we will explore the steps involved in network segmentation and the role of VLANs, routers, and firewalls.
Steps involved in network segmentation
The steps involved in network segmentation include:
- Define the network segments: The first step in network segmentation is defining the different segments of the network, taking into account factors such as performance, security, and management requirements.
- Determining the network topology: The next step is to determine the network topology, which will help to ensure that network segmentation is implemented in a way that meets the specific needs of the organization. With network topology we mean the physical and logical arrangement of nodes and connections in the network. Nodes can be switches, routers, and software with switch and router features.
- Create the segments: The next step is to create the segments using network technologies such as VLANs, routers, firewalls, and more. Choose the right tools, taking into account factors such as cost, scalability, and performance.
- Configure the segments: The next step is configuring the segments to ensure that they are properly isolated from each other and that performance and security requirements are met.
- Monitor and maintain the segments: The last step is monitoring and maintaining the segments to ensure that they continue to meet performance, security, and management requirements.
The role of routers, VLAN segmentation, segmentation controls, SDN segmentation, and DMZs
There are multiple ways to segment your network. Usually, segmentation is done through a combination of firewalls, Virtual Local Area Networks (VLANs), and Software Defined Networking (SDN).
Routers
The next important technology in network segmentation is routers. They help to route traffic between the different segments of the network. Routers use routing tables to determine the best path for network traffic. They can also be configured to enforce security policies and limit the flow of traffic between segments.
VLAN segmentation
The VLAN or Virtual Local Area Network is an important technology that can be used to segment networks. They allow multiple network segments to exist on the same network, but logically separated from each other. VLANs are created by tagging network traffic, which helps to isolate different segments of the network. Although this approach effectively segments the network, they are often complex to maintain and often require comprehensive re-architecting.
Segmentation controls
A segmentation control is any device, process, or system that is used to create network segments to isolate assets on the network.Segmentation controls need to be tested to verify their efficacy against cyber attacks. These tests check how well segmentation controls are isolating different network zones and they are often carried out during larger pentests. This way, organizations can verify if their network segmentation meets critical security standards.
Firewalls
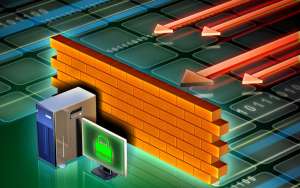
Firewalls play an important role in network security and network segmentation because they can be used to filter traffic between two separate nodes on a network. They help to protect network segments from external threats, by controlling and monitoring network traffic. Firewall can allow or block specific types of network traffic and they can be used to enforce security policies and to prevent unauthorized access to network segments. Firewall functionality in the cloud is also called FWaaS or Firewall as a Service. This can have financial, network performance, and security benefits.
Toegangscontrolelijst (ACL)
Een andere controle voor netwerksegmentatie is de Access Control List (ACL). ACLs zijn permissies die verbonden zijn aan een object op het netwerk. Deze rechten specificeren wie toegang heeft tot het object, wie het mag gebruiken en wat het object mag doen. ACLs kunnen beperkend zijn, maar ook erg effectief.
SDN-segmentatie
SDN segmentatie of Software-Defined Network segmentatie isoleert intern netwerkverkeer met behulp van softwaregedefinieerde netwerksegmenten en vooraf gedefinieerde regels. Het is in feite netwerksegmentatie zonder de noodzaak om de infrastructuur te veranderen. SDN segmentatie betekent het creëren van beveiligingsbeleid rond individuele of logisch gegroepeerde applicaties, ongeacht hun fysieke locatie. Het is een modernere benadering van netwerksegmentatie die een SDN-geautomatiseerde netwerkoverlay toepast. Een netwerkoverlay is een netwerk bovenop een ander netwerk, dat de hardcoded beperkingen van een fysiek netwerk wegneemt. Deze aanpak is complex en moet correct worden geïmplementeerd voor succesvolle microsegmentatie.Concluderend kan netwerksegmentatie worden bereikt met deze technologieën. Door te begrijpen hoe deze technologieën werken, kunnen organisaties netwerksegmentatiestrategieën die voldoen aan hun specifieke behoeften beter plannen en implementeren.
DMZ’s
DMZ staat voor gedemilitariseerde zone in netwerkbeveiliging. Het kan een fysiek of logisch subnet (segment) zijn dat een LAN of Local Area Network scheidt van andere niet-vertrouwde netwerken. Meestal betekent dit dat het gescheiden is van het publieke netwerk. DMZ’s worden ook wel perimeternetwerken genoemd omdat ze gedefinieerd worden door twee strikt gesegmenteerde grenzen. Eén grens tussen de DMZ en het niet-vertrouwde externe netwerk en een andere tussen de DMZ en het interne netwerk. Meestal zijn deze grenzen firewalls die de bedrijfsbronnen isoleren van het interne netwerk en van de niet-vertrouwde netwerken buiten.
Netwerksegmentatie implementeren
Het is belangrijk om netwerksegmentatie goed te implementeren om de gewenste voordelen te behalen als het gaat om netwerkontwerp en -beheer. We gaan in op de best practices voor netwerksegmentatie, de beschikbare tools en de factoren waarmee rekening moet worden gehouden bij de implementatie.
Best practices voor netwerksegmentatie
Het is belangrijk om best practices te volgen om de gewenste resultaten te bereiken bij het implementeren van netwerksegmentatie. Enkele best practices voor netwerksegmentatie zijn
- Volg het principe van de minste privileges: Het principe van de minste privileges is een van de belangrijkste principes van zero trust. Dit houdt in dat netwerktoegang op elk niveau wordt geweigerd en dat alle partijen authenticatie en verificatie moeten bieden voordat ze toegang krijgen tot andere delen van het netwerk. Het is belangrijk om te minimaliseren wie en wat toegang heeft op basis van hun werkelijke behoefte. Dit betekent dat niet iedereen toegang nodig heeft tot elk deel van het netwerk. Door het principe van de minste privileges te volgen, kun je hosts, diensten, gebruikers en netwerken beperken in hun toegang tot gegevens en functies die buiten hun directe verantwoordelijkheid vallen. Alleen gebruikers met de juiste rechten hebben toegang tot de gegevens binnen dat netwerk. Met een zero-trust architectuur kunnen netwerkbeheerders slechte actoren of onbevoegde partijen identificeren die de systemen proberen te infiltreren. Dit versterkt de algehele netwerkbeveiliging en maakt het gemakkelijker om het verkeer binnen het netwerk te monitoren en te volgen.
- Toegangspunten van derden beperken: Het is ook belangrijk om de toegang van derden tot uw netwerk te beperken om het aantal toegangspunten tot een minimum te beperken. Het geven van te veel externe toegang aan derden blijft een belangrijk kwetsbaar punt voor organisaties. Het is belangrijk om de beveiligings- en privacypraktijken van de derde partijen te beoordelen en ervoor te zorgen dat ze net genoeg toegang hebben om hun aangewezen verantwoordelijkheden uit te voeren en niets meer. Derden kunnen worden geïsoleerd door unieke portals te maken met aangepaste toegangscontroles voor elke partij.
- Controleer en bewaak je netwerk voortdurend: Tijdens het segmentatieproces moet er een constante controle zijn van het netwerkverkeer en de netwerkprestaties om ervoor te zorgen dat de architectuur veilig is en dat er geen gaten of kwetsbaarheden zijn. Op deze manier kun je snel verkeers- en beveiligingsproblemen identificeren en isoleren. Regelmatige audits en penetratietests om zwakke plekken in de architectuur aan het licht te brengen zijn ook belangrijk. Dit stelt organisaties in staat om de effectiviteit van hun huidige beveiligingsbeleid opnieuw te evalueren en aan te passen. Audits en monitoring zijn ook bijzonder belangrijk wanneer uw bedrijf groeit en uw netwerkarchitectuur mogelijk niet meer aan uw behoeften voldoet. Dit kan je helpen om je netwerksegmentatieontwerp aan te passen aan je nieuwe behoeften, optimale prestaties en beveiliging.
- Visualiseer je netwerk: Om een effectieve en veilige netwerkarchitectuur te ontwerpen, moet je eerst begrijpen waarom je gebruikers zijn, uit welke componenten je netwerk bestaat en hoe alle systemen met elkaar in verband staan. Het zou moeilijk zijn om te plannen en uw gewenste toestand te bereiken zonder een duidelijk beeld van uw huidige toestand. Identificeer wie toegang nodig heeft tot welke gegevens zodat je je netwerk succesvol in kaart kunt brengen.
- Creëer eenvoudigere legitieme gegevenspaden: U moet uw architectuurontwerp evalueren en plannen rond de paden die gebruikers zullen nemen om verbinding te maken met uw netwerk. Het is belangrijk om veilige toegangspunten te creëren voor je gebruikers, maar je moet ook aandacht besteden aan hoe slechte actoren zouden kunnen proberen om illegaal toegang te krijgen tot diezelfde segmenten. Legitieme paden moeten makkelijker te navigeren zijn dan illegale paden om je beveiliging te verbeteren. Als je bijvoorbeeld firewalls hebt tussen je leveranciers en de gegevens waartoe ze toegang moeten hebben, zijn slechts enkele van deze firewalls in staat om slechte actoren te blokkeren. Dit betekent dat u uw architectuur moet heroverwegen.
- Activa identificeren en labelen: Voordat je begint met een netwerksegmentatieproces, moet je een inventarisatie maken van je bedrijfsmiddelen en er waarden aan toekennen. Deze bedrijfsmiddelen moeten worden georganiseerd op basis van hun belangrijkheidsniveau en gegevensgevoeligheid. Een asset kan van alles zijn, van een IoT-apparaat (Internet of Things) tot een database. Door deze assets van lagere en hogere waarde te scheiden en tegelijkertijd een uitgebreide lijst van bedrijfsactiva bij te houden, wordt de overgang en implementatie van een netwerksegmentatiestrategie eenvoudiger.
- Combineer vergelijkbare netwerkbronnen: Nadat de inventaris van je bedrijfsmiddelen is gedocumenteerd, moet je beginnen met het groeperen van gelijksoortige netwerkbronnen in individuele databases. Dit zal tijd besparen en de beveiligingsoverhead verminderen. Door gegevens te categoriseren op type en mate van gevoeligheid kun je snel beveiligingsbeleid toepassen en tegelijkertijd je gegevens efficiënter beschermen. Deze praktijk maakt het ook eenvoudiger om te bepalen welke netwerken prioriteit hebben boven andere. Dit maakt netwerkmonitoring en -filtering toegankelijker.
- Segmenteer je netwerk niet te veel of te weinig: Een veelgemaakte fout bij het implementeren van netwerksegmentatie is het oversegmenteren van een netwerk of het ondersegmenteren van een netwerk in te weinig segmenten. Organisaties gaan er vaak ten onrechte van uit dat zoveel mogelijk segmenteren het hoogste beveiligingsniveau creëert. Je zou genoeg middelen moeten hebben om meerdere netwerken te controleren en te monitoren zonder dat dit de productiviteit van medewerkers beïnvloedt. Oversegmentatie zorgt ervoor dat medewerkers langs meerdere toegangspunten moeten om toegang te krijgen tot gegevens. Dit zorgt voor inefficiënte workflows en beperkt de verkeersstroom. Het kan ook meer kwetsbaarheden creëren omdat het langer duurt om beveiligingsupdates te implementeren voor elk individueel netwerk. Te veel segmenten voegen onnodige complexiteit toe, maken het moeilijker om het hele netwerk te beheren en verhogen het risico op het maken van fouten. Aan de andere kant kan ondersegmentering ook ineffectief blijken als er niet genoeg scheiding is tussen elk systeem.
- Beveiliging en bescherming van endpoints implementeren: Endpoint-apparaten zijn vaak het doelwit van cyberaanvallen omdat ze vaak onbeveiligd zijn en geen goede bescherming hebben. Eén gehackt apparaat kan een ingang vormen voor hackers om het hele netwerk binnen te dringen. Met technologie zoals EDR (Endpoint Detection and Response) kunnen organisaties een extra beveiligingslaag bieden door proactief aanvalsindicatoren en compromitteringsindicatoren te controleren.
De juiste tools kiezen voor netwerksegmentatie
Er zijn veel hulpmiddelen beschikbaar voor netwerksegmentatie. We zullen ze onderverdelen in twee groepen, de hardware-gebaseerde oplossingen en de software-gebaseerde oplossingen. Voorbeelden van hardwarematige oplossingen zijn routers, firewalls en switches. Softwarematige oplossingen zijn onder andere VLAN “s en netwerktoegangscontrole (NAC). Het is belangrijk om rekening te houden met factoren zoals kosten, schaalbaarheid, prestaties en gebruiksgemak bij het kiezen van je tools voor netwerksegmentatie.In het verleden werden meerdere VPN” s gebruikt om netwerken te segmenteren en de toegang tot gevoelige systemen te beveiligen. Dit brengt een hoop problemen met zich mee, zoals:
- Schaalbaarheid: Als je VPN’s gebruikt, word je uiteindelijk toegeeflijker om de lijst met regels beheersbaar te houden.
- Impact op prestaties: VPN’s voegen complexiteit toe aan netwerken en dit kan de latentie verhogen en de prestaties van applicaties beïnvloeden.
- Onvoldoende audit trails: Er zijn niet genoeg details over wie elke query of opdracht heeft uitgevoerd, alleen dat er een sessie heeft plaatsgevonden.
Factoren waarmee je rekening moet houden bij het implementeren van netwerksegmentatie
Er zijn verschillende factoren waarmee rekening moet worden gehouden bij het implementeren van netwerksegmentatie, waaronder:
- Netwerkgrootte en -complexiteit: Het is belangrijk om de grootte en complexiteit van een netwerk te kennen om te bepalen welke tools en technieken het meest geschikt zijn voor netwerksegmentatie.
- Beveiligingsvereisten: Beveiligingsvereisten bepalen de soorten netwerksegmenten die gecreëerd moeten worden en het beveiligingsbeleid dat geïmplementeerd moet worden.
- Prestatievereisten: Het is belangrijk om de exacte prestatievereisten te kennen omdat deze zullen bepalen welke soorten netwerksegmenten moeten worden gecreëerd en welke soorten tools moeten worden gebruikt om het netwerkverkeer te beheren.
- Vereisten voor netwerkbeheer: De vereisten voor netwerkbeheer bepalen welke soorten tools gebruikt moeten worden om de netwerksegmenten te beheren en te onderhouden.
Netwerksegmentatie is een kritisch aspect van netwerkontwerp en -beheer, dus het is belangrijk om het op de juiste manier te implementeren om de gewenste resultaten te behalen. Organisaties kunnen netwerksegmentatiestrategieën implementeren die aan hun behoeften voldoen door best practices te volgen, de juiste tools te kiezen en rekening te houden met de factoren die een rol spelen bij netwerksegmentatie.
Conclusie
We hebben nu het belang van netwerksegmentatie en de voordelen ervan voor organisaties besproken.
Overzicht van belangrijke punten
Samengevat hebben we de volgende belangrijke punten besproken:
- Het belang van netwerksegmentatie
- De voordelen van netwerksegmentatie: verbeterde beveiliging, verbeterde netwerkprestaties en vereenvoudigd netwerkbeheer
- Verschillende benaderingen van netwerksegmentatie: VLAN-segmentatie, routers, segmentatiecontroles, DMZ’s en SDN-segmentatie
Toekomstperspectieven voor netwerksegmentatie
Netwerksegmentatie wordt alleen maar belangrijker naarmate de bedreigingen in het digitale landschap blijven evolueren. Organisaties moeten ervoor zorgen dat hun netwerken veilig en beschermd zijn tegen mogelijke aanvallen, omdat ze steeds afhankelijker worden van technologie.
Laatste gedachten en aanbevelingen
Kortom, netwerksegmentatie is een essentieel aspect van netwerkbeveiliging dat niet over het hoofd mag worden gezien. Organisaties kunnen de beveiliging verbeteren, de netwerkprestaties verhogen en het netwerkbeheer vereenvoudigen door hun netwerk op te delen in segmenten. Je moet regelmatig beveiligingsbeoordelingen uitvoeren en de nieuwste netwerksegmentatietechnieken toepassen om evoluerende bedreigingen voor te blijven.
Jimber oplossingen
Netwerk Isolatie
Een aanvaller kan eenvoudig de netwerkperimeter van een organisatie doorbreken en toegang krijgen tot lokale netwerkbronnen. Hackers kunnen nog steeds in de segmenten komen die op het bedrijfsnetwerk zijn gemaakt. Onze netwerkisolatie zorgt voor veilige toegang tot bedrijfsnetwerken door elke gebruiker en elk apparaat voortdurend te authenticeren. Niets vertrouwen en alles verifiëren zorgt voor een betere beveiliging en microsegmentatie. Gebruikers hebben alleen toegang tot applicaties, gegevens en apparaten die expliciet zijn gedefinieerd door hun perimeters in plaats van volledige toegang tot het netwerk. Je hoeft niet langer te vertrouwen op dure hardware dankzij deze netwerksegmentatie op softwareniveau. De microsegmentatie vermindert ook de plaatsen waar bedreigingen naartoe kunnen gaan en van waaruit ze kunnen aanvallen. In plaats van complexe netwerksegmentatie uit te moeten voeren, kunnen organisaties hun netwerk eenvoudig zelf segmenteren. Een van de onderdelen van Network Isolation is onze Network Isolation Portal. Je kunt alle activiteit van applicaties zien en je netwerk verder afstemmen.