
IPsec vs SSL VPN in 2026: vervanger of tussenoplossing?
IPsec vervangt SSL VPN als protocol, maar niet als beveiligingsmodel. Externe gebruikers overzetten naar IKEv2/IPsec haalt het webportaal weg waarlangs de meeste SSL VPN-aanvallen liepen, en het volgt wat NSA en CISA sinds 2021 aanbevelen. Het verandert niet wat een verbonden gebruiker kan bereiken, en het laat een VPN-dienst op de firewall open naar het internet, een dienst die aanvallers nu ook uitbuiten.
Het eerlijke antwoord hangt dus af van de firewall en van de gebruikers. Blijft de firewall nog jaren staan en hebben mensen volledige netwerktoegang nodig, dan is IPsec de juiste stap. Nadert de firewall het einde van zijn support, of hebben mensen maar een paar toepassingen nodig, dan koopt IPsec vooral tijd. Deze pagina vergelijkt beide protocollen op aanvalsoppervlak, kwetsbaarheden uit het verleden, clientondersteuning, geblokkeerde netwerken en toegangsmodel, en sluit af met een beslishulp.
Wat firewallleveranciers nu aanbevelen
De richting is IKEv2/IPsec als clientprotocol, waarbij SSL VPN verdwijnt, optioneel wordt of nog aangeboden blijft, afhankelijk van de leverancier. Geen enkele leverancier stelt IPsec voor als eindpunt; de meeste verkopen er ook een ZTNA-product naast.
| Leverancier | Huidig standpunt over remote access |
|---|---|
| Fortinet | SSL VPN-tunnelmodus verwijderd vanaf FortiOS 7.6.3 en vervangen door IPsec VPN; IPsec over TCP voor netwerken die UDP blokkeren, enkel met IKEv2 |
| Palo Alto Networks | GlobalProtect verkiest IPsec en viel vroeger automatisch terug op SSL; een IPsec-only-modus houdt de app nu losgekoppeld in plaats van terug te vallen |
| Cisco | Secure Client ondersteunt zowel SSL als IPsec-IKEv2; Cisco Secure Access schakelt niet automatisch over van IPsec naar TLS/DTLS |
| Check Point | Remote access draait op IKE/IPsec met SSL-gebaseerde onderdelen ernaast; Check Point noemt IKEv1 een verouderd protocol in zijn hotfixbericht van 2026 |
| SonicWall | SSL VPN op de firewall wordt nog aangeboden; de SMA 100 SSL VPN-toestellen zijn uit support |
| Sophos | De losse SSL VPN-client stopte in januari 2022, vervangen door Sophos Connect voor IPsec en SSL |
| WatchGuard | Mobile VPN with SSL en with IKEv2 worden allebei onderhouden in de Fireware-releases van 2026 |
Bron: release notes en documentatie van Fortinet, Palo Alto Networks, Cisco, Check Point, SonicWall, Sophos en WatchGuard.
De volledige tijdlijn van wie wat verwijdert en wanneer, staat in de SSL VPN-tijdlijn per leverancier. Specifiek voor FortiGate behandelt het artikel over Fortinet en SSL VPN de wijziging in 7.6.3, en het overzicht van de G-serie toont dat geen enkel G-model SSL VPN behoudt.
Is IPsec de vervanger van SSL VPN, of een tussenoplossing?
IPsec vervangt het protocol en sluit de meest aangevallen deur, het SSL VPN-webportaal. Het is een tussenoplossing als de reden om over te stappen de resterende levensduur van de firewall is, of als gebruikers maar specifieke toepassingen nodig hebben: dan doe je de uitrol van clients, certificaten en MFA één keer voor IPsec en moet je het opnieuw doen voor wat daarna komt.
Drie vragen bepalen welk van de twee van toepassing is. Hoelang blijft deze firewall staan? Valt de end of support binnen één of twee verlengingscycli, dan heeft een nieuwe client- en authenticatieopzet op die firewall een kort leven. Wat bereiken gebruikers echt? Beheerders en ontwikkelaars die SSH, RDP en brede netwerktoegang nodig hebben, zijn goed bediend met een volledige tunnel. Medewerkers die een handvol web- en bestandstoepassingen gebruiken niet, want een volledige tunnel geeft hen veel meer bereik dan nodig. Verandert de client toch? Op FortiGate vraagt IPsec over TCP een betaalde FortiClient; de gratis FortiClient VPN ondersteunt het niet. Krijgt elke laptop sowieso nieuwe software, dan is dat het moment om het eindpunt te kiezen, geen tussenstap.
Kwetsbaarheden uit het verleden: SSL VPN en IPsec in de KEV-catalogus van CISA
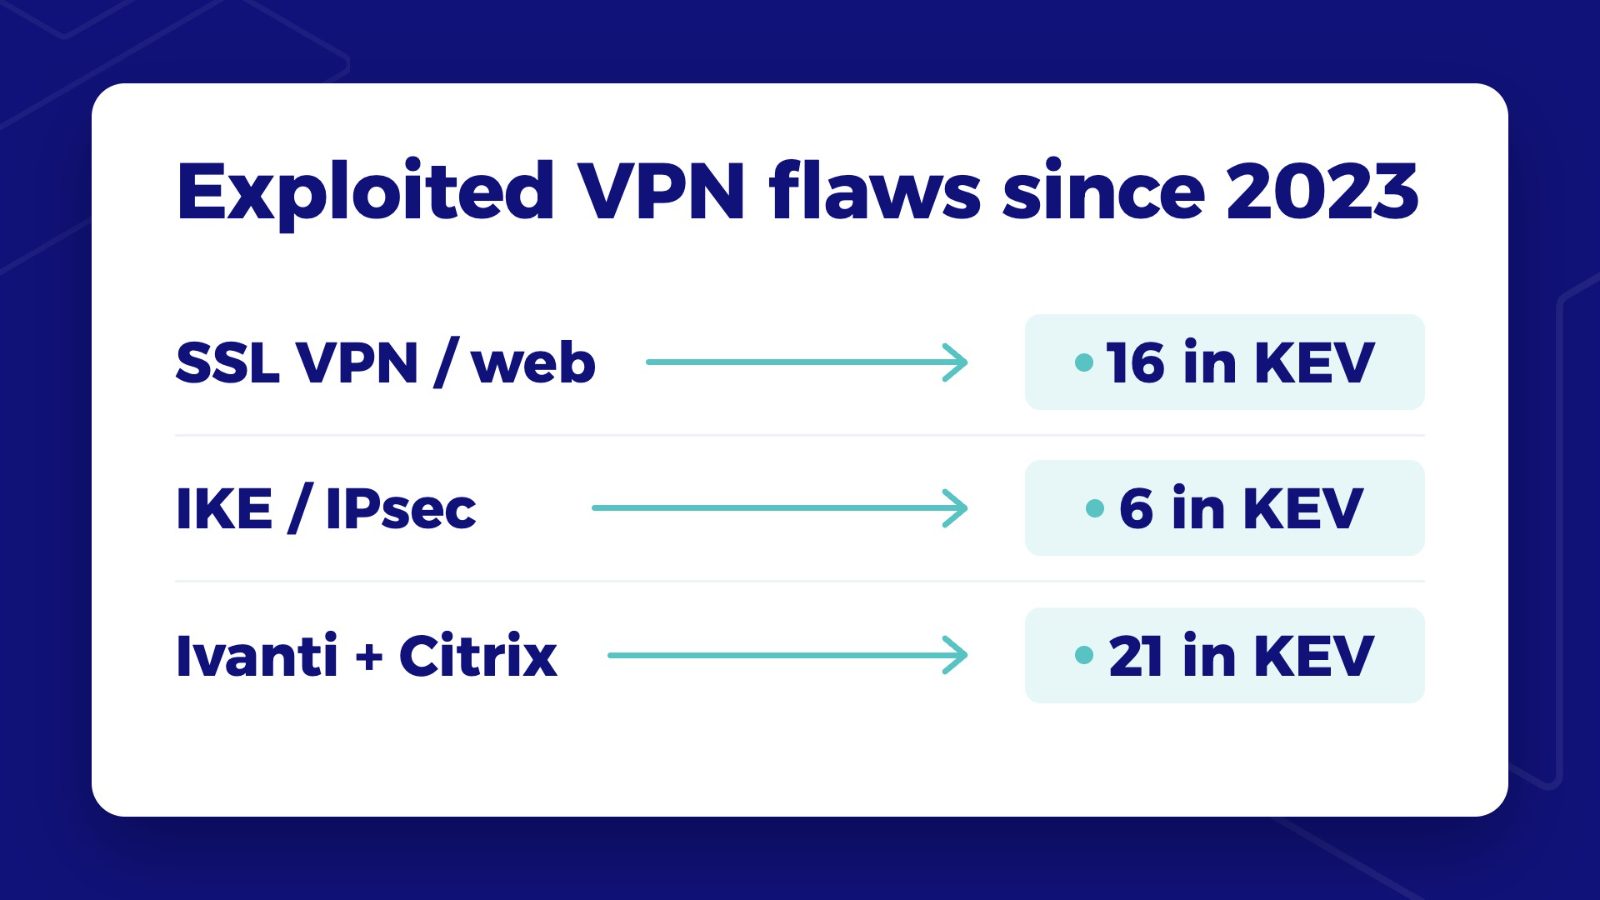
De Known Exploited Vulnerabilities-catalogus van CISA lijst kwetsbaarheden op waarvan bekend is dat aanvallers ze uitbuiten. Wie de VPN-gerelateerde items telt die sinds 2023 zijn toegevoegd voor de grote firewallleveranciers, ziet waar de aanvallen terechtkwamen, en dat de IPsec-kant niet immuun is.
| Leverancier | SSL VPN en web-remote-access | IKE en IPsec |
|---|---|---|
| Fortinet | 2 | 0 |
| SonicWall | 6 | 0 |
| Palo Alto Networks | 1 | 0 |
| Cisco | 6 | 1 |
| Check Point | 1 | 2 |
| WatchGuard | 0 | 2 |
| Zyxel | 0 | 1 |
| Totaal | 16 (8 met gekend gebruik door ransomware) | 6 (2 met gekend gebruik door ransomware) |
Bron: CISA Known Exploited Vulnerabilities Catalog, catalogusversie van 6 november 2026, items toegevoegd vanaf 2023, ingedeeld per onderdeel. Waar de CISA-tekst geen onderdeel noemt, is het advies van de leverancier gebruikt waarnaar het item verwijst.
Twee aparte SSL VPN-gateways komen bij de linkerkolom: Ivanti Connect Secure met 8 items en Citrix NetScaler Gateway en ADC met 13 in dezelfde periode. Eén item van Palo Alto uit mei 2026, een authenticatieomzeiling waarmee aanvallers "establish an unauthorized VPN connection", noemt het protocol niet en staat in geen van beide kolommen.
Het SSL VPN-portaal was om een eenvoudige reden het voornaamste doelwit: het is een webtoepassing op de firewall, bereikbaar vanaf het internet, die de authenticatie afhandelt voor er een tunnel bestaat. De meeste van de 16 items zijn webfouten die zonder aanmelding uit te buiten zijn. Het nieuwste, door CISA toegevoegd op 6 november 2026, is een SonicWall SSL VPN-fout die MFA via SAML kan omzeilen.
De rechterkolom weegt zwaarder dan haar omvang doet vermoeden. Vier van de zes IKE-items zijn in 2025 en 2026 toegevoegd: twee in het iked-proces van WatchGuard, waarvan één met gekend gebruik door ransomware, en twee bij Check Point, waaronder een IKEv1-fout waarmee aanvallers "establish a remote access VPN connection without a valid user password". De pagina over Check Point end of support behandelt dat geval uitgebreid.
IPsec vs SSL VPN: de technische vergelijking
| Aspect | SSL VPN (TLS) | IPsec (IKEv2) |
|---|---|---|
| Laag | TLS, meestal TCP 443 | Netwerklaag: IKE op UDP 500 en 4500, daarna ESP |
| Dienst open op de firewall | Webportaal en TLS-listener | IKE-daemon |
| Standaarden | Leverancierseigen implementaties | IETF-standaarden; de voorkeur van NSA en CISA |
| Client | Client van de leverancier of browser | Ingebouwde IKEv2-clients in het besturingssysteem, of een client van de leverancier |
| Hotel-, gast- en mobiele netwerken | Werkt bijna overal op TCP 443 | UDP 500/4500 of ESP vaak geblokkeerd; IKEv2 over TCP als oplossing |
| Prestaties | Overhead door tunnelen over TCP mogelijk | Native ESP is snel; TCP-encapsulatie vraagt extra CPU |
| Toegang na verbinden | Op netwerkniveau in tunnelmodus | Op netwerkniveau |
Bron: technische tip van Fortinet over dial-up IPsec over TCP (juni 2025); NSA en CISA, Selecting and Hardening Remote Access VPN Solutions (september 2021); documentatie van leveranciers.
De rij over geblokkeerde netwerken is waar IPsec-migraties pijn doen. Fortinet beschrijft IPsec over TCP als "typically used in environments where User Datagram Protocol (UDP) traffic is restricted or blocked by intermediate firewalls or carrier-grade NAT", merkt op dat "this feature only works with IKE version 2", en waarschuwt om IPsec over TCP en SSL VPN niet aan dezelfde interface en poort te koppelen. NSA en CISA raden aan om "configure the VPN to use IKE/IPsec and disable SSL/TLS VPN functionality and fallback options if feasible", dus SSL stil als terugvaloptie laten staan, maakt een deel van het voordeel ongedaan.
Wat IPsec niet oplost
IPsec verandert het toegangsmodel niet. Eenmaal verbonden zit een gebruiker, of een aanvaller met de gegevens van die gebruiker, op het netwerk met hetzelfde bereik als een gebruiker van een SSL VPN-tunnel. Laterale beweging wordt beperkt door segmentatie en firewallregels, niet door de keuze van protocol.
NIST SP 800-207 beschrijft zero trust als toegang per sessie en per resource, in plaats van een verbinding met het netwerk te vertrouwen. In juni 2024 gingen CISA, de FBI en de Nieuw-Zeelandse GCSB een stap verder in hun richtlijnen over moderne netwerktoegang: sommige VPN-oplossingen zijn veiliger dan andere, maar "current hybrid networks require adopting modern network access security solutions", met zero trust, security service edge en SASE als voorbeelden. Samen gelezen zegt de richtlijn van 2021 welke VPN je kiest, en die van 2024 dat je voorbij het VPN-model gaat.
De migratie in de praktijk: gebruikers van SSL VPN naar IPsec
Gebruikers overzetten is een client- en netwerkproject, geen configuratiewijziging. De problemen in de community- en supportnotities van Fortinet komen bij alle leveranciers terug.
- Client en licentie. Op FortiGate vraagt IPsec over TCP een betaalde FortiClient. Elke laptop heeft de nieuwe client en het nieuwe profiel nodig.
- Geblokkeerde netwerken. Hotel-, gast- en mobiele netwerken blokkeren UDP 500/4500. TCP-encapsulatie lost de meeste gevallen op, maar gebruikers melden dat de TCP-modus een time-out geeft waar UDP werkt, en een tunnel die UDP verliest, moet opnieuw verbinden voor hij overschakelt naar TCP.
- Conflicten op de client. Op Windows kan de ingebouwde IKEEXT-dienst UDP-poort 4500 bezetten en de client van de leverancier blokkeren.
- Authenticatie. SAML en MFA moeten opnieuw opgebouwd worden voor IKE. Op FortiOS verhindert dezelfde TCP-poort voor SAML-authenticatie en IKE-TCP-encapsulatie dat tunnels tot stand komen.
- Helpdesk. Tickets verschuiven van "het portaal is onbereikbaar" naar "UDP is hier geblokkeerd".
Het migratieplan van VPN naar ZTNA toont dezelfde stappen voor een overstap die de tussenstap overslaat.
Beslishulp: IPsec, ZTNA of allebei
Kies IPsec als de firewall nog meerdere jaren blijft, als gebruikers volledige netwerktoegang nodig hebben en als de leverancier SSL VPN verwijderd heeft. Patch de IKE-dienst even snel als je het SSL-portaal zou patchen, en schakel de SSL-terugvaloptie uit.
Kies meteen ZTNA als de firewall het einde van zijn support nadert, als de meeste gebruikers specifieke toepassingen nodig hebben in plaats van het netwerk, of als er toch een clientuitrol nodig is. ZTNA geeft elke gebruiker toegang tot benoemde toepassingen, en de firewall heeft helemaal geen remote-accessdienst meer nodig die open staat naar het internet. De vergelijking tussen IPsec VPN en ZTNA werkt die keuze uitgebreid uit.
Gebruik beide als beheerders een volledige IPsec-tunnel houden op een firewall die blijft, en iedereen anders naar toegang per toepassing gaat. Voor een Europese middelgrote organisatie levert het Jimber SASE-platform ZTNA met agentloze toegang en gegevensverwerking in de EU, zodat de stap die blootstelling op netwerkniveau wegneemt geen extra client op elke laptop toevoegt. Try Free en zet een eerste groep gebruikers over voor je een nieuwe VPN-client naar iedereen uitrolt.
Wat pleit voor IPsec houden
Een ervaren netwerkengineer die IPsec verkiest, zou tegengas geven, en de argumenten verdienen een antwoord.
"IKEv2 met certificaten is volwassen en gestandaardiseerd, en de agentschappen bevelen het aan." Klopt, en het is de juiste protocolkeuze voor een VPN. De KEV-gegevens tonen zes IKE-items tegenover zestien SSL VPN-items, dus de blootstelling is kleiner, niet weg.
"ZTNA is nog een client en nog een cloudafhankelijkheid." Voor een klein team op een firewall die blijft, kan IPsec op de bestaande box de goedkoopste veilige optie zijn. De berekening verandert als de firewall binnen twee jaar vervangen wordt of als de client toch verandert.
"Beheerders en ontwikkelaars hebben toegang op netwerkniveau nodig." Klopt voor die gebruikers. Ze zijn zelden de meerderheid, en een model dat iedereen de toegang van de beheerders geeft, is net het probleem waar zero-trustrichtlijnen op ingaan.
Conclusie
IPsec verslaat SSL VPN als protocol: gestandaardiseerd, zonder webportaal, aanbevolen door NSA en CISA, en nu de standaard bij de meeste firewallleveranciers. Het is geen eindpunt. De IKE-kant heeft eigen uitgebuite kwetsbaarheden, waarvan vier toegevoegd in 2025 en 2026, en een verbonden gebruiker bereikt nog altijd het netwerk. Gebruik IPsec waar de firewall blijft en gebruikers het netwerk nodig hebben, en sla het over waar de firewall veroudert of gebruikers enkel toepassingen nodig hebben.
Komt er toch een clientuitrol, maak er dan de laatste van. Try Free om toegang per toepassing te testen naast je huidige VPN, of vraag een demo aan om je eigen gebruikersgroepen in kaart te brengen.
Veelgestelde vragen
Is IPsec veiliger dan SSL VPN?
IPsec haalt het webportaal weg waar de meeste SSL VPN-aanvallen op mikten, en NSA en CISA bevelen gestandaardiseerde IKE/IPsec aan boven SSL/TLS VPN's. Maar IPsec is niet immuun: CISA voegde in 2025 en 2026 vier uitgebuite IKE-kwetsbaarheden van WatchGuard en Check Point toe. Beide protocollen geven verbonden gebruikers nog altijd toegang op netwerkniveau.
Is SSL VPN achterhaald?
Niet overal, maar het verdwijnt. Fortinet verving de SSL VPN-tunnelmodus door IPsec vanaf FortiOS 7.6.3, Palo Alto biedt een IPsec-only-modus voor GlobalProtect, en de SMA 100-toestellen van SonicWall zijn uit support. SonicWall, Sophos en WatchGuard ondersteunen SSL VPN nog op hun firewalls.
Wat moet SSL VPN vervangen?
IKEv2/IPsec is de directe vervanger waar de firewall blijft en gebruikers volledige netwerktoegang nodig hebben. Waar toegang per toepassing volstaat, of de firewall het einde van zijn support nadert, vermijdt zero trust network access een tweede clientmigratie en verdwijnt de VPN-dienst die open staat naar het internet van de firewall.
Werkt IPsec op hotelwifi?
Vaak niet over gewone UDP 500 en 4500, die veel gast- en mobiele netwerken blokkeren. IKEv2 over TCP lost de meeste gevallen op; op FortiGate vraagt het een betaalde FortiClient. TCP-encapsulatie vraagt extra CPU en kan onderweg vertraagd worden door inspectieapparatuur.
Moet ik SSL VPN als terugvaloptie houden?
NSA en CISA raden aan om SSL/TLS VPN-functionaliteit en terugvalopties uit te schakelen waar dat haalbaar is. Een stille terugvaloptie houdt het webportaal blootgesteld, wat veel van het voordeel van de overstap tenietdoet. Palo Alto ondersteunt daarom nu een IPsec-only-modus voor GlobalProtect.
Houdt IPsec laterale beweging tegen?
Nee. Eenmaal verbonden heeft een IPsec-gebruiker toegang op netwerkniveau, net als een gebruiker van een SSL VPN-tunnel. Laterale beweging beperken hangt af van segmentatie en firewallregels, of van een toegangsmodel per toepassing zoals zero trust network access.
Welke VPN-kwetsbaarheden zijn recent uitgebuit?
De catalogus van CISA lijst sinds 2023 16 items voor SSL VPN en web-remote-access bij de grote firewallleveranciers, het laatste een SonicWall-omzeiling van SAML en MFA, toegevoegd op 6 november 2026. Aan de IPsec-kant zijn het er zes, waaronder fouten in iked van WatchGuard en IKEv1 van Check Point.
Wat bevelen de veiligheidsagentschappen aan voor remote access?
NSA en CISA bevalen in 2021 gestandaardiseerde IKE/IPsec aan boven SSL/TLS VPN's. In 2024 zeiden CISA, de FBI en de Nieuw-Zeelandse GCSB dat hybride netwerken moderne netwerktoegangsbeveiliging vereisen, met zero trust, security service edge en SASE als voorbeelden.
Wanneer sla ik IPsec over en ga ik meteen naar ZTNA?
Als de firewall binnen een of twee verlengingscycli uit support gaat, als de meeste gebruikers specifieke toepassingen nodig hebben in plaats van het netwerk, of als elke laptop sowieso een nieuwe client nodig heeft. In die gevallen moet een IPsec-uitrol later opnieuw gebeuren.